


[보안 포커스] 돈벌이 수단으로 악용되는 ‘랜섬웨어’
랜섬웨어(Ransomware)는 ransom(몸값)과 ware(제품)의 합성어로 컴퓨터 사용자의 문서를 ‘인질’로 잡고 돈을 요구한다고 해서 붙여진 명칭이다. 이번에 발견된 랜섬웨어의 일종인 ‘크립토월(CryptoWall)’은 이메일로 전파돼 지금도 많은 사용자의 파일을 암호화한 후 금전을 요구하고 있다.
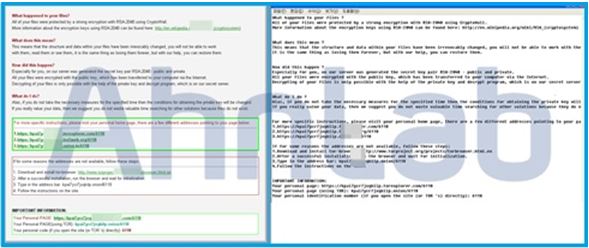
[그림 1] 크립토월 감염 시 나타나는 창
해당 악성코드는 감염 시 다양한 확장자 파일(*.doc, *.docx, *.xls, *.ppt, *.psd, *.pdf, *.eps, *.ai, *.cdr, *.jpg, etc.)을 RSA-2048 알고리즘을 이용하여 암호화하고 [그림 1]과 같은 창을 사용자에게 보여준다. 해당 문서에는 RSA-2048 알고리즘이 무엇인지, 복구 방법은 무엇인지, 파일을 정상화하려면 어떻게 해야 하는지에 대해 자세히 설명해준 후 그 대가로 사용자에게 금전을 요구한다.
크립토월은 기업이나 개인의 중요문서를 저장하고 있는 PC가 감염됐을 경우 심각한 피해가 우려된다. 이 때문에 악성코드 제작자는 금전을 지불하면서까지 파일을 복구하려는 사람들의 심리를 교묘하게 이용하고 있다.
크립토월에 감염되면 암호화된 파일이 있는 모든 경로에 [그림 2]와 같이 3개의 파일이 공통으로 생성된다.
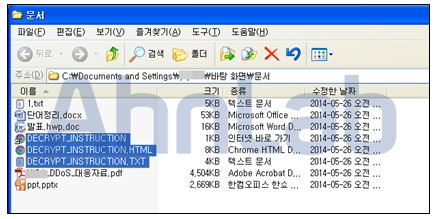
[그림 2] 생성되는 파일
생성된 3개의 파일은 [그림 1]과 같이 감염 시 나타나는 창과 동일한 내용이다.
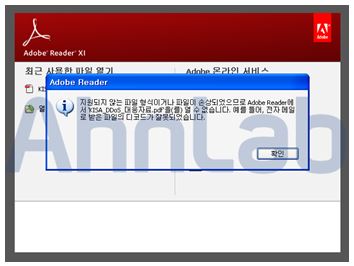
[그림 3] 암호화된 파일
악성코드가 실행된 후 암호화된 파일은 [그림 3]과 같이 파일이 손상됐다는 메시지가 팝업 되거나 파일이 열리더라도 알 수 없는 내용으로 가득 차 있다.
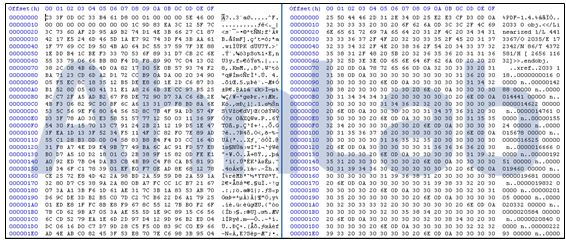
[그림 4] 암호화 된 PDF 파일(좌) / 정상PDF 파일(우)
파일의 내부를 살펴보면 정상적인 PDF 파일과는 전혀 다르게 모든 데이터가 RSA알고리즘에 의해 암호화 돼 있다. 따라서 암호화 키를 알지 못하면 파일만으로는 해독이 불가능하다.
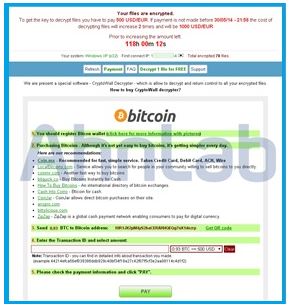
[그림 5] 비트코인을 요구하는 페이지
크립토월은 여느 랜섬웨어처럼 제한시간을 정해두고 시간 내에 일정 금액을 지불하지 않으면 요구 금액을 인상한다. 그리고 복호화 키를 삭제하고 아예 복구할 수 없게 만든다는 메시지를 사용자에게 보여준다. 이를 통해 사용자의 판단을 흐리게 하고 결제를 유도한다. 금전 취득을 위해 시간을 제한함으로써 사용자의 불안한 심리를 이용하고 있다.
또한 샘플 파일 1개를 통해 복호화가 가능하다는 것을 보여주고 500달러만 지불하면 모든 파일을 복호화할 수 있는 것처럼 사용자들을 유혹하고 있다.
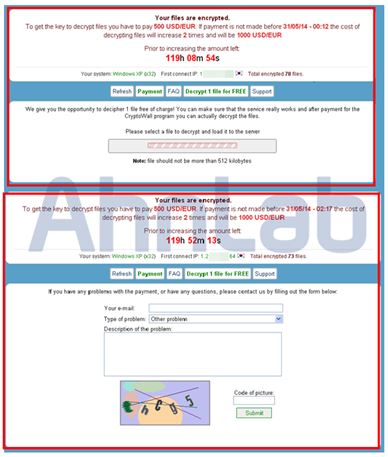
[그림 6] 샘플로 파일 하나를 복호화 해주는 창(상) / 고객지원 창(하)
[그림 6]을 보면 크립토월은 고객지원 창이 있어 마치 판매자와 구매자의 관계처럼 대화할 수 있는 페이지가 마련돼 있다. 이 페이지에서 악성코드 제작자는 상세한 내용 설명과 암호화된 파일 한 개를 복호화 해준 후 사용자에게 신뢰를 얻어 수익을 얻으려는 것으로 추정된다. 랜섬웨어는 중요한 문서를 암호화한 후 복구 대가를 요구하지만 한번 암호화가 되면 대가를 제공하지 않고서는 복구 가능성이 매우 희박하다. 또 대가를 지불한다고 해도 모든 파일을 복구할 수 있다는 보장도 없다.
대가를 지불하지 않고도 암호화된 파일을 복구할 수 있는 방법이 전혀 없는 것은 아니다. 평소에 중요한 문서나 파일에 대해 백업해 두는 습관을 들이면 피해를 예방할 수 있다. 윈도의 사용자 파일 백업 기능을 이용하면 피해를 최소화 할 수 있다. 해당 악성코드에 감염되더라도 복원지점을 설정해 두었거나 사용자 파일 백업을 해두었다면 그 시점으로 돌아가 복구할 수 있다.
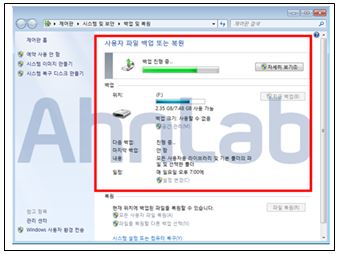
[그림 7] 사용자 파일 백업
이 때 주의해야 할 점은 사용자는 파일을 백업할 때 반드시 윈도가 설치된 로컬 디스크가 아닌, 다른 저장매체에 저장해야 백업이 가능하다. 로컬 디스크는 백업파일이 저장될 경로에 표시되지 않으며 로컬 디스크에서 백업할 파일이나 폴더를 사용자가 지정할 수 있다.
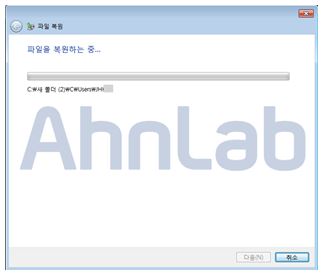
[그림 8] 파일 복원
파일 복원을 진행하면 사용자가 백업을 설정한 파일을 원본 파일에 덮어씌워 복원하거나 기존 경로 외에 다른 경로에 저장할 수 있다.
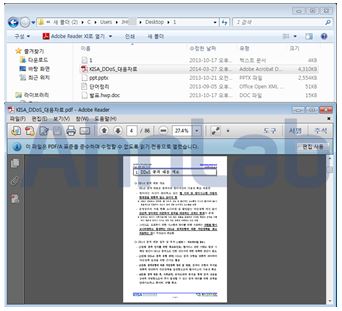
[그림 9] 복원 후 파일
[그림 9]와 같이 지정된 경로에 백업했던 파일이 복원되고 정상적으로 실행되는 것을 확인할 수 있다.
악성코드 감염에서 가장 중요한 것은 대처가 아닌 예방이다. 의심되는 메일이나 첨부파일은 열어보지 않고 중요한 파일은 백업하는 습관만으로도 악성코드로부터 PC를 지킬 수 있다. @
- AhnLabASEC 대응팀


