[보안 포커스]제휴 프로그램으로 설치되는 악성코드 주의
P2P 사이트에서 파일을 다운로드 받을 때 다운로더 프로그램 설치를 요구하는 경우가 많다. 다운로더 프로그램 설치 중 사용자 약관 동의가 필요한 개인정보수집과 제휴 프로그램 추가 설치를 요구한다.
아래 [그림 1]과 같이 사용자 필수 동의 항목을 제외한 나머지 항목은 대부분 광고 프로그램이다. 광고 프로그램은 다운로드 프로그램 설치 시, 사용자 눈에 띄지 않는 곳에 위치해 있다. 문제는 광고 프로그램에 악성코드가 설치되는 것이 아니라 출처가 불분명한 곳에서 다운로드 받으면 설치되는 다운로더 프로그램 내에 있는 제휴 프로그램을 통해 악성코드가 유포된다는 점이다.
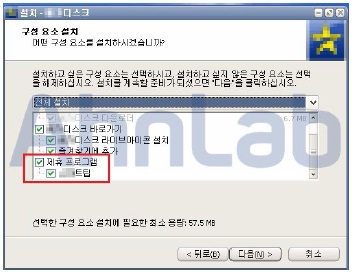
[그림 1] 다운로더 프로그램 설치 시 제휴 프로그램 설치 항목
따라서 정상적인 소프트웨어를 설치하는 과정에서 추가로 설치된 제휴 프로그램을 통해 악성코드가 실행되어 사용자 PC에 피해를 줄 수 있다.
[그림 2] mpopup.exe 아이콘
[그림 2]와 같이 "mpopup.exe" 파일이 실행되면 C&C 서버를 통해 사용자 몰래 추가로 악성코드들을 다운로드한다.
해당 악성코드는 구글 DNS 서버를 통해 C&C 서버와 지속적으로 통신하며 사용자 로컬 PC의 정보를 유출시킬 위험이 있다. 다라서 사용자는 출처가 불분명한 다운로더 프로그램 설치를 자제하고 설치 시 제휴 프로그램이나 광고프로그램의 설치 여부를 잘 살펴야 한다. @
- AhnLabASEC 대응팀


