


[보안포커스]악성코드에 노출된 POS가 위험하다
POS(Point of Sales, 판매시점 관리) 시스템, 이른바 ‘포스’의 보안 문제가 최근 언론보도를 통해 자주 언급되고 있다. 사실 보안 전문가들은 이미 오래 전부터 POS 시스템의 보안 위험성을 경고해왔다. 그러나 ‘보안’이라는 것이 늘 그렇듯, 지난 해 12월 비슷한 시기에 국내외에서 대규모 POS 시스템 해킹 사건이 발생하면서 POS 시스템 보안이 화두가 되었다. 한편 최근 윈도(Windows) XP 지원이 종료된 가운데 여전히 국내 대다수의 POS 시스템이 해당 OS를 사용하고 있어 POS 시스템 보안이 사회적인 문제로 발전될 우려를 낳고 있다.
POS(Point of Sales) 시스템은 ‘판매와 관련된 데이터를 일괄적으로 관리하고 고객정보를 수집하여 부가가치를 향상시키는 시스템’으로 정의된다. 포스 시스템, POS 단말기, 또는 판매 시점 정보 관리 시스템 등으로 불린다.
대부분의 POS 시스템은 256 MB ~ 1 GB 정도의 메모리에 불과한 저사양 장비에서 운영된다. 또한 현재 국내 POS 시스템 대부분에는 윈도 운영체제, 그 중에서도 윈도 XP가 설치되어 있다. 최근 상위 버전의 OS로 교체되고 있지만 여전히 윈도 XP가 가장 널리 이용되고 있다.
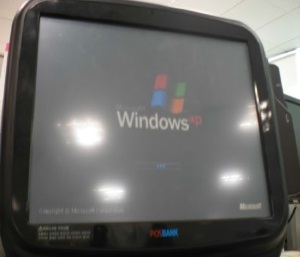
[그림 1] POS 시스템
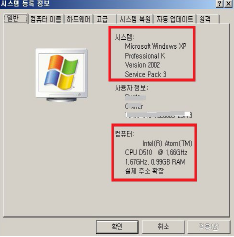
[그림 2] POS 시스템의 단말기 사양 예시
POS 시스템 관련 보안 침해 사고 사례
국내 사례
국내에서는 2000년대 중반부터 POS 시스템 해킹이 종종 발생했던 것으로 알려져 있다. 대부분은 범인이 확인되지 않았다.
그러나 최근, 지난 해 12월 커피전문점과 식당 등에 설치된 POS 단말기를 해킹해 신용카드 정보를 빼돌린 일당이 검거됐다. 언론에 따르면, 범인들은 당시 전국 85곳의 가맹점 POS 단말기에 있던 20만 5,000건의 카드 거래 정보를 빼내 위조카드를 만들어 국내외 자동인출기(ATM)에서 1억 2,000 여 만원을 인출했다.
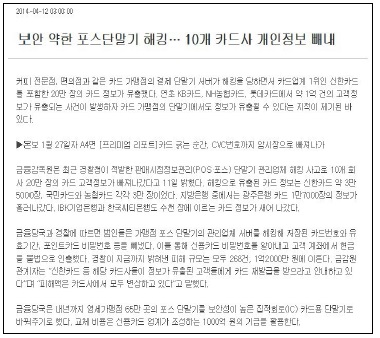
[그림 3] 2013년 12월 발생한 POS 시스템 해킹 (*출처: 동아경제)
해외 사례
이 중, 가장 유명한 사례는 지난 해 말에 발생한 미국의 유명 대형 할인점인 타겟(Target)사의 신용카드 및 개인정보 유출 사건이다. 이 사건은 미국 최대 명절인 추수감사절 시즌에 발생한 것으로, 2013년 11월 27일부터 12월 15일 사이에 오프라인 매장의 POS 시스템을 통해 7,000만 건의 신용카드 정보가 유출됐다.
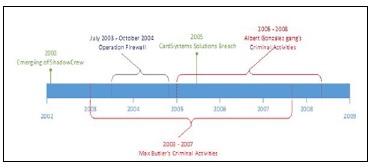
[그림 4] 2002-2009 해외 신용카드 사기 사례 (*출처: HP 블로그, ‘Credit card fraud scene’)
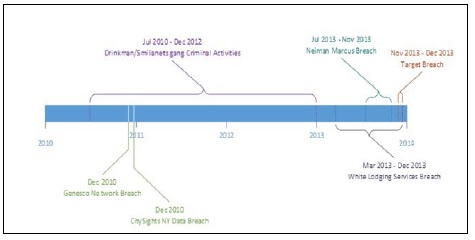
[그림 5] 2010-2013 해외 신용카드 사기 사례 (*출처: HP 블로그, ‘Credit card fraud scene’)
한편 2014년 5월 말 현재, 전 세계 1,500 대의 POS 시스템을 감염시킨 네만자(Nemanja) 봇넷이 발견되었다는 소식이 알려졌다. @
- AhnLab분석팀 차민석 책임