


[보안 포커스]이메일 첨부파일 주의하세요~
최근 파밍 악성코드는 악성 웹 사이트에서 PC의 응용 프로그램 취약점을 통해 드라이브 바이 다운로드(drive by download)로 감염되는 경우가 대부분이다. 하지만 이미 많이 알려진 유포 방식인 이메일 첨부 파일을 통해 유포되는 경우도 있으니 주의가 필요하다.
아래 [그림 1]은 최근 발견된 이메일로, 첨부파일을 클릭하면 '사진.zip' 파일을 다운받는다.
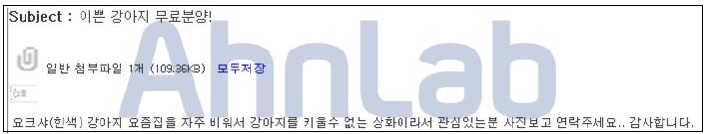
[그림 1] 수신된 스팸 메일
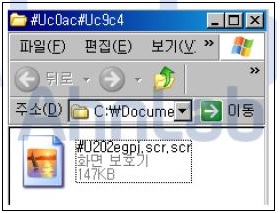
[그림 2] 첨부파일 해제
첨부 파일 해제 후, 악성코드를 실행하면 'rundll32.exe'를 통해 이미지를 로드, 사용자에게 보여준다.
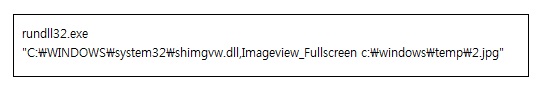
[표 1] Command line 정보
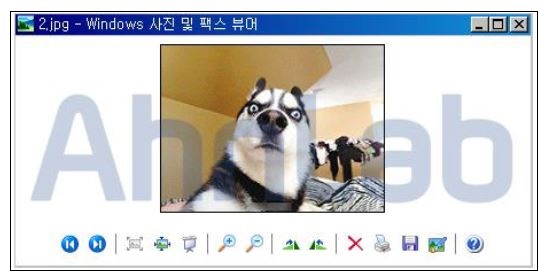
[그림 3] 스팸 메일에 첨부된 악성코드 실행 시 이미지
해당 이미지는 최근 유포되는 여러 악성코드에 다수 이용되는 것으로 확인된다. 사용자는 일반 그림 파일을 실행한 것처럼 보이지만 해당 악성코드는 Temp 폴더에 jpg 파일을 생성하는 동시에 '1.exe'를 생성하고, '1.exe'는 'Program Files\...' 경로에 자신을 복사한다.
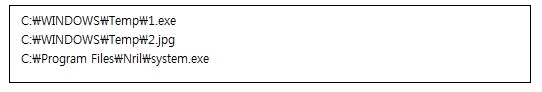
[표 2] 파일 생성 정보
또한, 레지스트리를 수정하여 시작 프로그램에 등록한다.
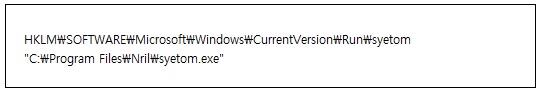
[표 3] 레지스트리 등록 정보
이후 'hosts.ics'를 생성, 호스트(host) 변조를 시도하지만, 변조된 파밍 IP는 접속되지 않았다.
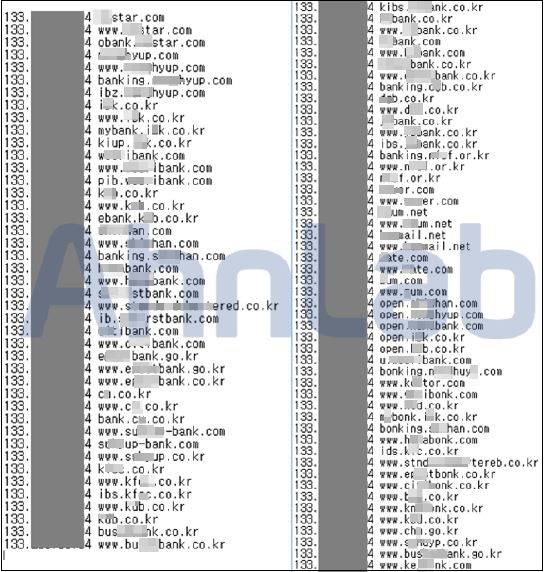
[그림 4] hosts.ics 내용
추가로, 윈도 XP에서 공인인증서를 저장하는 경로인 'NPKI' 폴더 전체를 임시 폴더에 복사하고, zip 파일로 압축하여 생성한다.
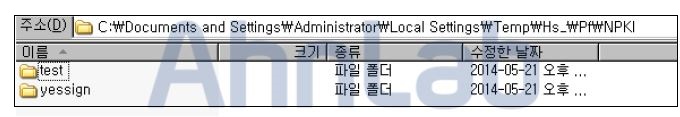
[그림 5] Temp 폴더에 NPKI 폴더 복사
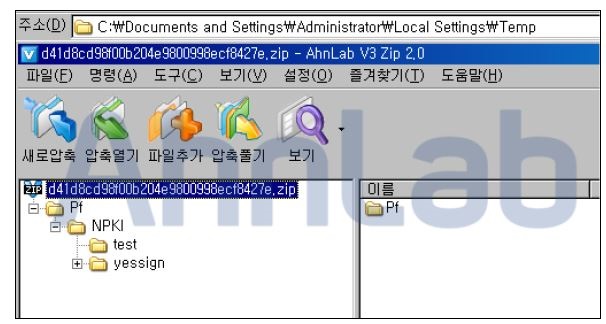
[그림 6] 압축된 NPKI 폴더
공인인증서 유출을 위한 특정 IP로 연결시도는 확인됐으나 유효하지 않았다.
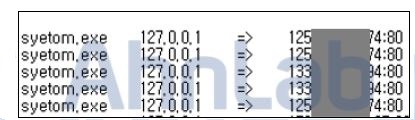
[그림 7] 네트워크 연결 시도
최근 유포되는 파밍 악성코드는 NPKI 폴더의 파일 및 복사를 하고 유출하려는 기능을 포함하고 있는 것으로 확인된다. 이러한 악성코드 감염을 예방하려면 호기심 있는 메일이더라도 첨부 파일을 실행하지 말고 PC보다는 안전한 저장 장치에 공인인증서를 저장하기를 권한다.
V3 제품에서는 관련 악성코드를 다음과 같이 진단한다. @
V3 제품군의 진단명
Trojan/Win32.Agent (2014.05.21.06)
Trojan/Win32.Banki (2014.05.21.06)
- AhnLabASEC 대응팀


