[보안 포커스] 카드정보 유출시키는 악성코드 주의!
국내 유틸리티 자료실의 파일 다운로드 프로그램에서 키워드 검색 도우미 설치 파일에 신용카드 정보 유출을 시도하는 악성코드가 발견됐다. 이 파일은 3월 29일에서 3월 31일 사이 ‘탑클릭’ 이라는 키워드 검색 도우미 설치 파일로 변조돼 유포되고 있었다.
[표 1]은 ‘탑클릭’ 설치 파일을 다운로드 할 때 ASD 클라우드 자동 분석 시스템에서 수집된 파일이다.
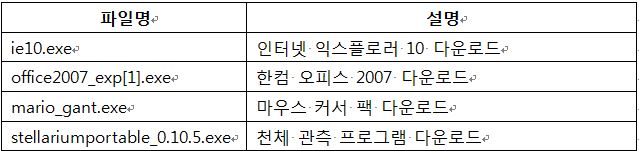
[표 1] ASD 클라우드 자동 분석 시스템에서 수집된 파일
이러한 파일은 사용자가 특정 프로그램 다운로드를 위해 포털 사이트에서 검색할 때 블로그, 카페, 유틸리티 자료실과 웹하드 사이트에서 제공되는 무료 파일 다운로드 프로그램이다.
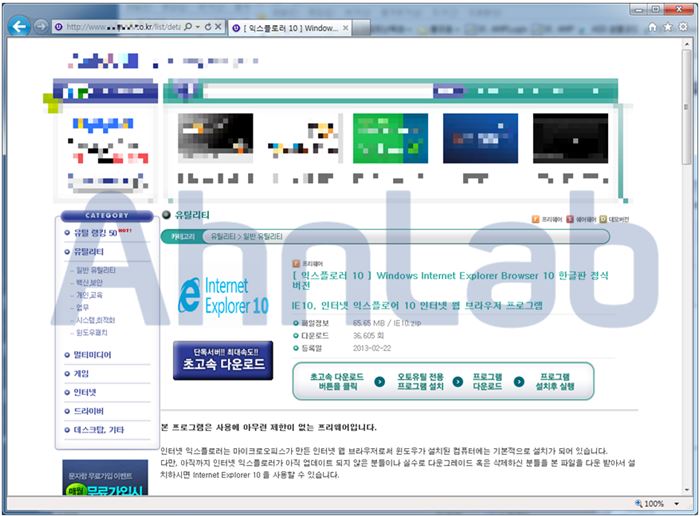
[그림 1] 유틸리티 자료실 화면
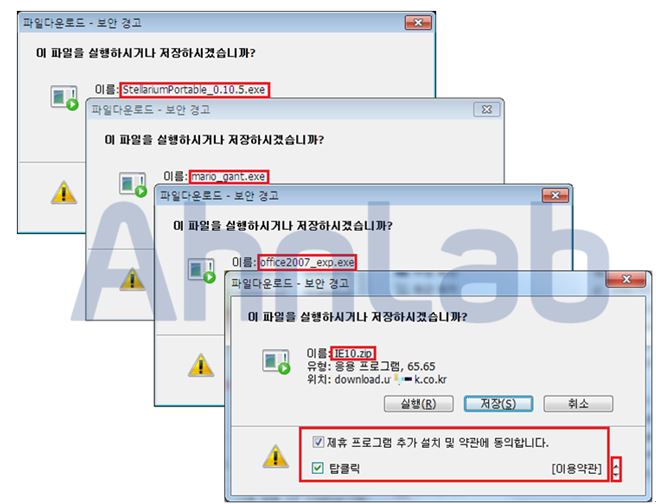
[그림 2] 파일 다운로드 프로그램
파일 다운로드 프로그램 설치를 시도하면 약관에 동의하라는 창이 나타난다. 제작자는 다운로드 프로그램 화면을 작게 만들어 제휴 프로그램 설치도 유도하는데 제휴 프로그램을 보이지 않도록 하려는 의도이다. 따라서 사용자가 설치되는 제휴 프로그램을 확인하지 못하고 약관에 동의하면 제휴 프로그램이 설치되므로 주의가 필요하다.
제휴 프로그램을 설치하지 않고 파일만 다운로드하려면 오른쪽 스크롤바를 이용하여 선택된 다수의 제휴 프로그램을 해제해야 한다.
[그림 2]의 다운로드 프로그램에서 “탑클릭” 제휴 프로그램을 선택된 상태에서 실행이나 저장 버튼을 클릭하면 해당 제휴 프로그램은 [표 2]의 경로에서 내려받고 설치된다.
| hxxp://a*.t*****ck.kr/***n/WindowNetworkManage_code46.exe |
[표 2] 해당 제휴 프로그램의 다운로드 경로
현재는 신용카드 정보 유출을 시도하는 악성코드가 포함돼 있지 않지만, 당시 수집된 파일인 WindowNetworkManage_code46.exe 파일은 [표 3]과 같이 각각 2개의 파일을 생성하고 실행한다.
|
C:\Documents and Settings\[사용자 이름]\Local Settings\Temp\Temp\1.exe C:\Documents and Settings\[사용자 이름]\Local Settings\Temp\Temp\137.exe |
[표 3] WindowNetworkManage_code46.exe 파일이 생성하고 실행하는 파일
[표 3]에서 137.exe 파일은 변조되지 않은 WindowNetworkManage_code46.exe 파일로 ‘탑클릭’ 키워드 검색 도우미 설치 파일이며, 1.exe 파일은 악성 파일로 자기 복제본을 [표 4]와 같이 생성하고 시스템 시작 시 자동 실행을 위해 레지스트리에 등록한다. 또한 [그림 3]과 같이 윈도 작업 스케줄러에 매시간 자동 실행되도록 등록한다.
|
C:\WINDOWS\37E79B27\svchsot.exe
[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run] "37E79B27"="C:\WINDOWS\\37E79B27\svchsot.exe" |
[표 4] 1.exe이 복제되는 경로와 파일명, 등록되는 레지스트리 정보
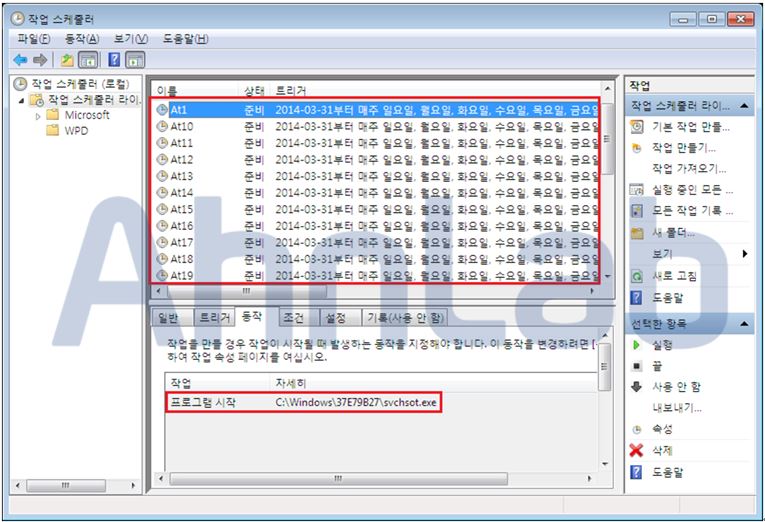
[그림 3] 작업 스케줄러에 등록된 내용
svchsot.exe 파일은 [표 5]의 C&C로 추정되는 서버에 접속을 시도한다.
|
edc.***.kr:5881 qaz.jb****em.net:5881 wsx.eg****r.net:5881 |
[표 5] svchsot.exe가 접속을 시도하는 서버
분석 당시 wsx.eg****r.net(103.**.1**.53, HK) 사이트에만 접속 후, [표 6]과 같이 korei.exe 파일을 다운로드 받아 윈도 시스템 폴더에 저장하고 실행한다.
|
hxxp://www.1***.**.kr/shop/korei.exe C:\WINDOWS\system32\korei.exe |
[표 6] korei.exe 파일의 다운로드 받는 경로와 시스템에 저장되는 경로
korei.exe 파일은 자기 복제본을 [표 7]과 같이 생성하고 호스트(hosts)와 hosts.ics 파일을 변조하고 시스템 시작 시 자동 실행되도록 레지스트리에 등록한다.
|
C:\Program Files\Common Files\korei.exe C:\WINDOWS\System32\drivers\etc\hosts.ics C:\WINDOWS\System32\drivers\etc\hosts
[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\Run] "jinyo"="C:\Program Files\Common Files\korei.exe" |
[표 7] korei.exe 파일이 복제되는 경로와 변조되는 호스트 파일 및 등록되는 레지스트리 정보
변조된 호스트, hosts.ics 파일은 V3에서 BinImage/Host로 진단했으며, korei.exe 파일은 [표 8]의 사이트에 접속한다.
|
hxxp://user.*****.qq.com/****757018 |
[표 8] korei.exe 파일이 접속을 시도하는 사이트
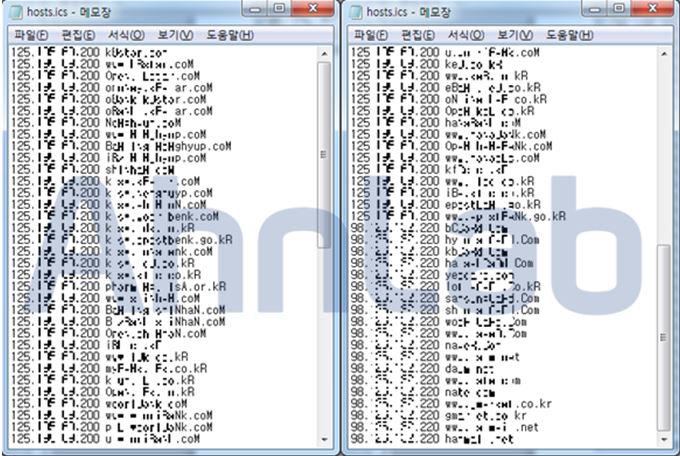
[그림 4] hosts.ics 파일 내용 (호스트 파일과 동일)
[그림 4]와 같이 hosts.ics 파일에 등록된 금융 사이트(125.***.**.200) 접속시 국가 기관에서 이미 차단했고 아래와 같이 파밍 사이트가 차단되었다는 페이지를 확인할 수 있었다.
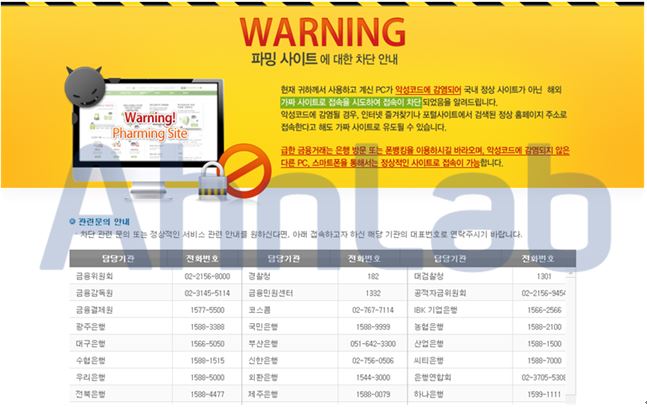
[그림 5] 파밍 사이트 차단 경고
국내 포털 및 인터넷 쇼핑 사이트(98.***.***.220) 접속 시에는 [그림 6]과 같이 9개 카드사에 대한 개인정보 유출을 확인하라는 팝업창이 나타난다.
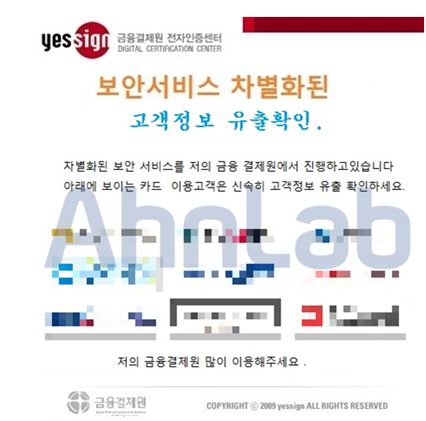
[그림 6] 국내 포털, 인터넷 쇼핑 사이트 접속시 나타나는 팝업
카드사 링크를 클릭하면 hosts.ics 파일에 등록된 카드사 파밍 사이트(98.***.***.220)에 접속하여 로그인 시 [그림 7]과 같이 ‘고객정보 유출확인’ 알림창이 나타난다.
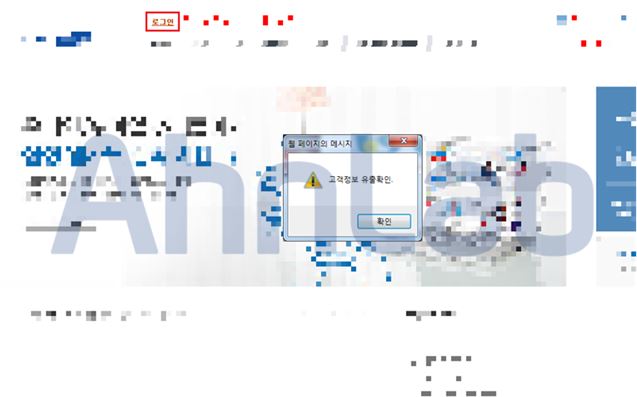
[그림 7] 카드사 로그인시 나타나는 화면
알람창의 확인버튼을 클릭하면 [그림 8]과 같은 본인 인증 페이지를 통해 입력된 카드 정보를 유출한다.
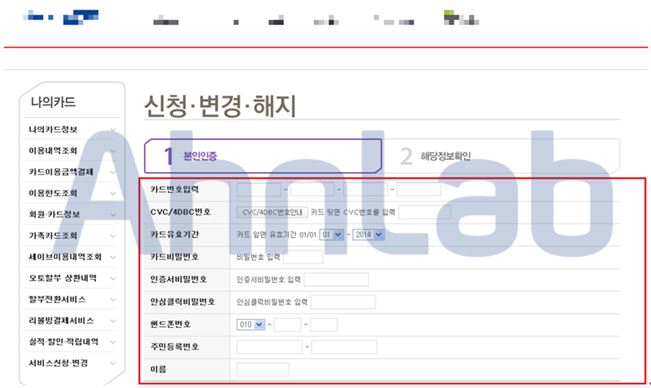
[그림 8] 본인인증(카드정보 입력) 페이지
본인 인증 페이지를 통해 입력한 카드 정보는 [그림 9]와 같이 파밍 사이트(98.***.***.220)에 전송된다.
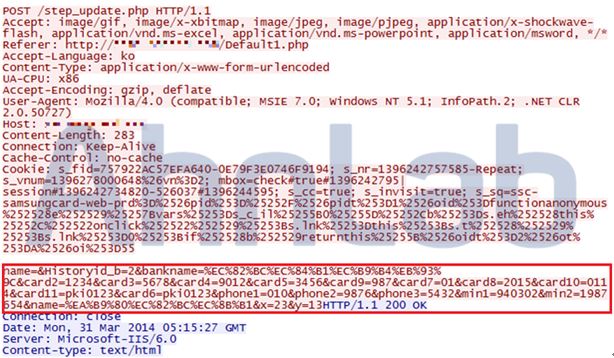
[그림 9] 카드정보 전송 내용
V3 제품에서는 관련 악성코드를 다음이 진단한다. @
V3 제품군의 진단명
Trojan/Win32.Downloader (2014.03.31.03)
Trojan/Banki (2014.03.31.03)
- AhnLabASEC 대응팀


