


[Special Report] 트러스가드, 차세대 방화벽을 예고하다!
안랩 트러스가드, 다수의 새로운 기능 탑재 및 기능 강화로 확 달라져
지난 4월 15일, 네트워크 통합 보안 솔루션인 안랩 트러스가드가 '가트너 매직쿼드런트 엔터프라이즈 네트워크 방화벽 부문'에 등재됐다. 매직쿼드런트(Gartner Magic Quadrant)는 글로벌 시장조사 기관인 가트너가 전 세계 IT 기업의 역량과 제품을 기준으로 평가해 부문별로 경쟁력 있는 제품 및 기업을 선정하는 것으로, 트러스가드가 매직쿼드런트에 등재됨에 따라 국내외 방화벽 시장의 판도에 상당한 변화를 가져올 것으로 점쳐진다.
안랩은 더 나아가 차세대 방화벽으로의 진화를 선언하고, 트러스가드를 대폭 업그레이드한다고 밝혔다. 치열한 방화벽 시장에서 이미 성능과 기술력으로 확실히 자리매김한 트러스가드가 과연 어떻게 변화할까.
안랩은 올해 자사 네트워크 보안 제품의 ‘차세대 위협 대응으로의 진화’라는 전략으로 네트워크 보안 제품의 기본인 안정성과 강력한 성능은 물론, 고도화된 기능을 제공하기 위해 박차를 가하고 있다. 그 일환으로 안랩 네트워크 보안 제품 중에서도 맏형 격인 트러스가드는 5월 업그레이드를 통해 차세대 방화벽 기능을 비롯, 다양한 기능을 추가 또는 강화한다. 특히 외산 제품에서도 찾아보기 어려운 C&C 서버 IP 탐지 기능을 추가해 말 그대로 타 제품과의 ‘차별화’를 꾀하고 있다.
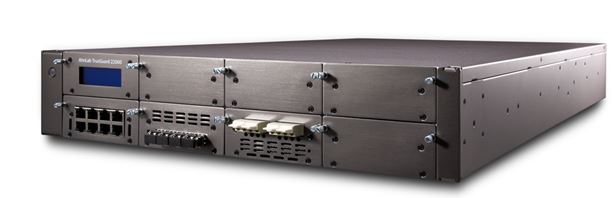
▲ 안랩 트러스가드 22000 (Accelerated model)
차세대 방화벽: ‘애플리케이션’부터 ‘C&C 서버 IP 차단’까지
1. 애플리케이션 콘트롤(Application Control) 기능
업무용 애플리케이션의 증가는 기업에 생산성 향상과 더불어 막대한 대역폭 소모와 잠재적인 보안 위협을 가져왔다. 고도화된 지능형 지속 위협 APT(Advanced Persistent Threat)의 핵심인 악성코드도 이러한 애플리케이션을 이용해 기업 네트워크 내부로 유입되고 있다. 따라서 애플리케이션 콘트롤 기능은 차세대 방화벽으로 가기 위한 첫 번째 단추라 할 수 있다. 트러스가드는 이미 애플리케이션 콘트롤 기능을 탑재해 이러한 위협에 대응하고 있다. 국내 애플리케이션 환경에 최적화된 1000여 개의 시그니처를 제공하며 P2Pㆍ메신저ㆍ웹하드ㆍSNSㆍ인터넷 쇼핑 등 주요 애플리케이션에 대한 차단ㆍ허용ㆍ행위 제어 등이 가능하다.
2. C&C 서버 탐지 및 차단 기능
현재 대부분의 악의적인 공격자들은 C&C(Command and Control) 서버를통해 감염된 PC에 다양한 명령을 전송하고 정보 유출, 시스템 파괴 등의 공격을 감행한다. 트러스가드는 안랩 악성코드 분석 시스템 ASD(AhnLab Smart Defense)에 축적된 약 20만 개의 C&C 서버 IP 블랙리스트 DB를 기반으로 기업 내부의 감염된 PC가 외부의 C&C 서버와 통신하는 것을 탐지 및 차단한다.
또한 C&C 서버 IP의 위험도ㆍ정확도ㆍ확산도를 ‘상/중/하’로 표시하여 이를 기준으로 허용 및 차단 설정이 가능하다. 국내에서 자체적으로 C&C 서버 IP 블랙리스트 DB를 보유한 방화벽 제품은 트러스가드가 유일하다. C&C 서버 탐지 및 차단 기능은 외산 제품에서도 쉽게 찾아보기 어려운 기능으로, 이는 기존 차세대 방화벽에서 진일보한 트러스가드만의 강점이다.
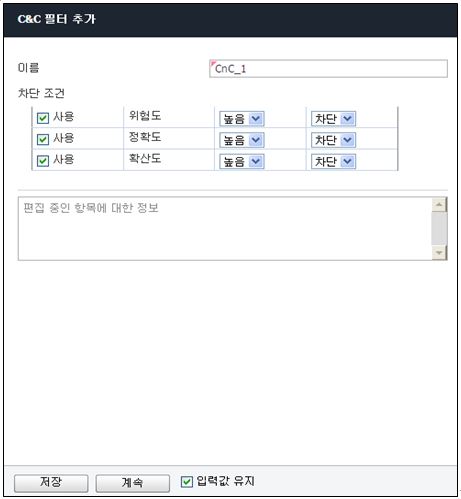
[그림 1] C&C 탐지/ 차단 설정
3. 사용자(User ID) 기반 정책 설정 및 관리 기능
일반적으로 출발지 등 IP를 기반으로 방화벽 정책을 설정하는 방식과 달리 ‘사용자 기반의 정책 설정 및 관리’ 기능은 IP가 아닌 내부 사용자 PC의 ID를 기준으로 방화벽 정책을 설정하고 관리하는 방식이다. 트러스가드는 사용자 기반의 정책 설정 및 관리 기능을 제공해 보안 이벤트 또는 트래픽의 가용성을 저해하는 행위가 발생했을 시 원인이 되는 시스템을 즉각 확인할 수 있어 내부 사용자에 대한 가시성을 확보할 수 있다. 이를 통해 효율적인 내부 보안 관리가 가능하며 포렌식 관점에서도 신속한 대응이 가능하다. 또한 고정 IP를 기반으로 하는 정책 설정 방식이 아니기 때문에 자리 이동 등 사용자의 물리적인 위치가 변경되거나 네트워크의 변경 사항이 발생하더라도 ID를 기준으로 관리가 용이하다.
4. FQDN 객체 기반 정책 설정 및 관리 기능
트러스가드는 IP 주소, 사용자 ID 기반의 정책 설정과 더불어 보다 유연한 정책 설정을 위해 FQDN(Fully Qualified Domain Server) 객체 기반의 정책 설정 및 관리 기능을 제공한다. 도메인 네임을 기반으로 방화벽 정책을 설정할 수 있는 기능으로, 도메인 이름, 도메인 그룹별 내부 PC의 외부 도메인 접속 제어가 가능하며 도메인 네임과 매칭되는 수동 IP 입력 및 DNS 서버 연동 자동 IP 입력 기능이 제공된다.
이 기능은 특정 웹사이트에만 접속할 수 있도록 하거나 내부 인트라넷 시스템만 접속하고자 하는 환경에서 유용하며, 성능 저하 또한 최소화한다는 장점이 있다.
관리 편의성 향상을 위한 다양한 기능 추가
트러스가드는 이번 업그레이드를 통해 글로벌 트렌드를 반영한 기능부터 기존에는 제공하지 않았던 기능까지 다양한 기능을 추가했다. 대표적으로 ▲프로파일 방식 정책 설정 ▲설정 및 펌웨어 롤백 등이 있다.
1. 프로파일(Profile) 방식 정책 설정 기능
트러스가드는 방화벽 외에도 IPS, 안티바이러스, 안티 스팸 등 콘텐츠를 기반으로 한 다양한 기능을 제공한다. 업그레이드를 통해 이 같은 콘텐츠 보안 기능을 방화벽 정책과 연동한 프로파일 방식을 통해 설정할 수 있게 된다. 기존에는 한 번 방화벽 정책을 설정하면 방화벽과 연동된 IPS 등에도 모든 유입되는 트래픽에 대해 동일한 설정이 적용됐다. 그러나 프로파일 방식의 정책 설정 기능을 이용하면 프로파일 형태로 상이하게 정책을 설정하여 방화벽 정책 설정 시 원하는 사용자, 원하는 서버에 선택적으로 유연하게 적용할 수 있다. 트러스가드의 IPS, 애플리케이션 콘트롤, 안티 멀사이트(Anti-Malsite), 웹사이트 필터링, C&C 필터링 등은 프로파일링 방식을 통해 유연하고 세밀한 정책 적용 및 해제가 가능하다. 한편 상이한 설정값을 가진 프로파일을 생성해 유연하게 적용하는 것이 글로벌 트렌드로, 이미 외산 제품은 모두 프로파일 방식을 사용하고 있다. 안랩을 비롯한 국내 주요 벤더들도 이 같은 프로파일링 방식을 적용하고 있는 추세다.
2. 설정 롤백 및 펌웨어 롤백 기능
트러스가드는 정책ㆍ시스템의 설정 및 펌웨어 업그레이드 롤백 기능을 제공한다. 정책 설정 및 관리, 펌웨어 업그레이드 시 관리자에 의한 오류(fault)나 기타 장비 운용 중 문제 발생 시 빠르게 복구가 가능하다. 특히 설정 롤백은 ‘적용 시점 롤백’과 ‘적용 이전 시점 롤백’이 모두 가능하다. 정책을 변경한 후 ‘저장’을 한 상태에서 ‘적용 시점 롤백’을 수행하면 정책을 저장했 시점으로 복원되므로 메모리 상에 단순 저장된 상태인 정책을 해제할 수 있다. ‘적용 시점 이전으로 롤백’을 선택하면 펌웨어에 정책 적용을 완료하기 이전의 상태로 복원므로 정책 수정이 필요할 경우에도 손쉽게 변경이 가능하다.
이 밖에도 룰(Rule) ID 기반의 방화벽 정책 설정 기능 등이 새롭게 추가돼 방화벽 정책 관리 편의성 및 로그 가독성을 향상시켰다.
다양한 기본 기능 강화로 관리 편의성 극대화
트러스가드는 차세대 방화벽 기능을 비롯해 다수의 새로운 기능을 추가하는 동시에 기존 기능은 더욱 강화했다.
우선, 관리자 제어와 관련된 기능이 대폭 강화됐다. 이전까지의 관리자 아이디 및 패스워드에 의한 제어뿐만 아니라 로그인한 이후의 행위(activity)를 제어할 수 있는 기능을 추가했다. 관리자 권한 설정을 세분화했고 써드파티 인증 서버(LDAP 서버) 연동도 가능하다. 또한 관리자 로그인 실패 횟수를 지정하고 로그인 후 일정 시간 동안 별 다른 행위를 하지 않을 경우 세션이 종료되는 '관리자 유휴 시간 설정' 기능을 제공하는 등 사람, 즉 보안 관리자에 의한 보안 이슈 발생 가능성을 최소화했다.
고객의 니즈를 고려한 ‘HA 정책 동기화 목록 세분화 기능’도 눈길을 끈다. 모든 설정 가능한 정책을 세분화하여 정책 동기화를 할 때 관리자가 자유롭게 선택하여 동기화할 수 있도록 기능을 개선했다. HA 정책 동기화 목록 세분화 기능은 모든 정책의 동기화를 기본으로 하되 라우팅 정보나 장비별로 관리자 아이피 등 일부 정책 등은 고객사의 선택에 따라 일괄, 또는 부분 동기화가 가능하다.
방화벽 기능 또한 개선되어 ▲접근차단 정책 방향성 ▲알려진 서비스 세션 검색 ▲존(Zone) 사용자 정의 명칭 설정 등이 제공된다. 블랙리스트 기반의 특정 출발지 IP를 차단하는 기존의 접근 차단 방식뿐만 아니라 목적지 기준, 양방향 기준으로 접근 차단 정책 설정이 가능하다. FTP, HTTP 등 주요 알려진 알려진(Known) 서비스를 기준으로 어떤 세션과 연결되어 있는지를 검색할 수 있으며 사용자가 원하는 대로 네트워크 존의 명칭을 설정 및 관리할 수 있다. 또한 객체 및 웹사이트 목록의 ‘내보내기/가져오기(Export/Import)’ 기능을 추가해 CSV 형식으로 편리하게 이용할 수 있다.
이 밖에도 사용자 중심의 설정이 가능하도록 안티 스팸 기능을 상세화하고, 실제 장비 사용 및 보안 이벤트 발생 시의 주요 로그 정보 부분을 개선해 ▲이벤트 로그 세분화 ▲접근차단 로그 추가 ▲보안정책 로그 세분화 등을 제공한다. 아울러 모니터링 기능도 개선해 방화벽 정책별 트래픽을 차단한 수뿐만 아니라 어느 정도의 트래픽을 처리하고 있는지, 초당 몇 개 세션을 처리하고 있는 지 등 상세한 정보를 제공해 이상 상황 발생 시 해당 구간을 신속하게 확인 및 대응이 가능하다. 또한 세션, IPS 공격 대상, 애플리케이션, 악성코드, 웹 필터, C&C IP 등 다양한 모니터링 정보와 관련해 상위(Top) 50 리스트를 보여준다. 상위 50에 대한 모니터링 정보 제공은 트러스가드가 국내 유일하다.
방화벽의 핵심은 성능!
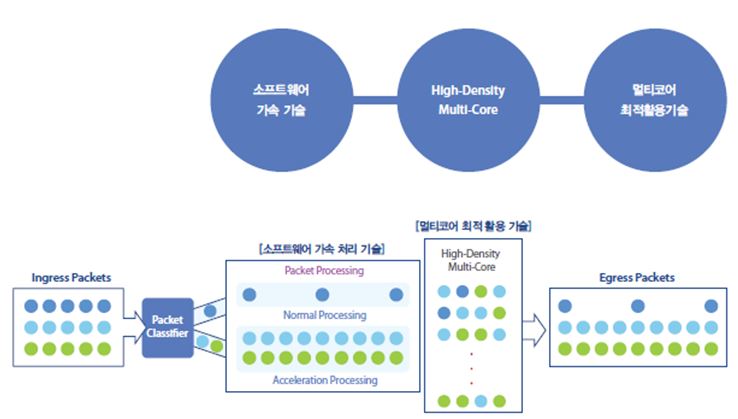
[그림 2] Advanced A-TEAM 아키텍처 구성도
차세대 방화벽으로의 진화는 거부할 수 없는 시대적 흐름이다. 그러나 최첨단 건물로 가득한 시대라도 단단한 주춧돌이 기본이듯, 방화벽의 핵심은 여전히 ‘성능’이다. 방화벽은 결국 패킷을 얼마나 빨리 처리할 수 있느냐가 관건이라는 것. 특히 작은 사이즈(small byte) 의 패킷을 빨리 처리하기 위해서는 막대한 CPU 성능과 고도화된 아키텍처가 필요하다. 트러스가드는 성능 극대화에 초점을 맞춰 설계한 독자적인 ‘Advanced A-TEAM 아키텍처’를 기반으로 독보적인 패킷 처리 성능을 자랑한다.
성능은 물론 차세대 방화벽으로서의 가능성을 인정받은 트러스가드에 대해 유명호 안랩 제품기획팀 팀장은 “트러스가드의 성능을 지속적으로 강화해 차별적인 성능 우위를 유지하는 한편 고도화된 위협 대응 기능을 추가해 차세대 방화벽으로의 진화를 본격화할 것이다”라고 말했다.@
- AhnLab제품기획팀 유명호 팀장


