


[보안 포커스] 중소규모 쇼핑몰 이용시 '파밍' 주의
인터넷과 모바일을 통한 쇼핑이 증가하면서 악성코드에 의한 위험도 커지고 있다. 최근 문제가 되고 있는 파밍 악성코드가 중소규모 쇼핑몰 홈페이지 중 일부에서 유포되고 있기 때문이다. 이러한 파밍 악성코드를 유포하고 있는 사이트들은 쇼핑몰 홈페이지뿐만 아니라 언론사, 중소기업, 특정 단체 홈페이지를 가리지 않는다.
문제는 이러한 홈페이지 관리자 대부분이 자신들의 홈페이지가 악성코드 유포지로 악용된다는 사실을 모른다는 것이다. 대기업이나 널리 알려진 유명 홈페이지는 중소규모 업체들의 홈페이지보다는 나은 편이지만, 악성코드의 위협으로부터 완전히 벗어나 있다고 보기는 어렵다.
[그림 1] 자바, 플래시 플레이어, 인터넷 익스플로러 로고
우리나라 홈페이지는 화려한 효과를 주기 위해 [그림 1]과 같이 자바 스크립트, 플래시 플레이어를 많이 사용하고 있다. 자바를 이용하여 각종 DB와 연동하거나 추가 기능들을 구현하기도 한다. 사용자들은 이러한 홈페이지들을 이용하기 위해 자바, 플래시 플레이어 프로그램들을 PC에 설치할 수밖에 없다.
그러나 사용자들은 최신 버전 업데이트 설치 안내 메시지가 뜨면 X 버튼을 누르기 바쁘고, 홈페이지 관리자들은 최신 보안 업데이트에는 그다지 관심을 가지지 않는다. 심한 경우에는 보안 업데이트가 무엇인지 모르는 관리자들도 있다.
최근 악성코드 유포에 많이 사용되고 있는 'Gongda Exploit Toolkit'을 보면 자바, 플래시 플레이어, 인터넷 익스플로러 보안 취약점을 이용하여 악성코드에 감염되도록 하는 방식을 사용한다. 특히 불과 1~2년 전까지만 해도 온라인게임핵 악성코드 유포/감염에 사용하던 방식이었다.
그러다 2012년 7월 사업 목적의 게임 아이템 거래는 6개월 동안 1200만원 이상 거래를 제한하는 게임산업 진흥에 관한 법률 시행령이 개정되면서 악성코드 유포 경향도 바뀌었다. 온라인게임핵 악성코드는 시들해진 반면 사용자의 금융 정보를 탈취하여 금전 피해를 주는 파밍 악성코드가 극성을 부리고 있다.
파밍 악성코드 유포 과정에서 온라인게임핵 악성코드가 사용하던 방식을 거의 그대로 사용하는 경우가 많아 해당 법률 개정후 온라인게임핵 악성코드 제작자들이 파밍 악성코드를 만들고 있는 것으로 추정된다.
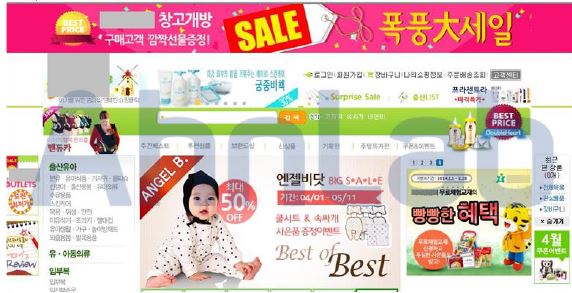
[그림 2] 악성코드 유포지로 악용되고 있는 사이트 메인 화면
이번에 발견된 사례를 살펴보면 [그림 2]와 같이 보안이 취약하거나 보안에 관심이 없는 것으로 보이는 소규모 쇼핑몰 홈페이지가 관리자도 모르는 사이에 악성코드 유포지로 악용되고 있다. 이 쇼핑몰은 유아 용품 판매 사이트로, 컴퓨터에 대해 잘 모르는 사용자들이 많이 이용할 것으로 추정된다. 따라서 이러한 홈페이지에서 유포되고 있는 악성코드들은 사용자들의 PC에 감염될 가능성이 높다.
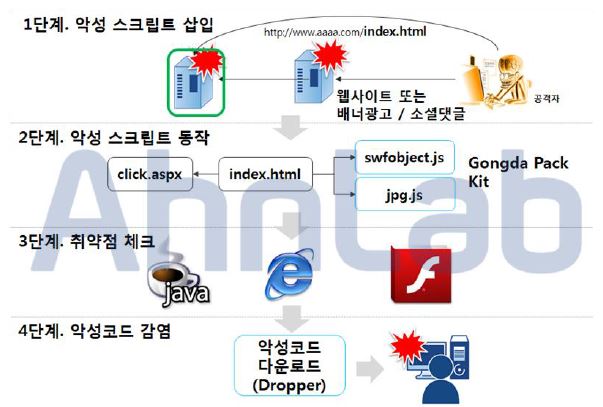
[그림 3] 악성코드 유포지에 접속했을 때 감염 과정
해당 사이트에 삽입돼 있는 악성 스크립트 파일의 경우 [그림 3]과 같은 과정을 통해 자바, 플래시 플레이어, 인터넷 익스플로러의 취약점을 발생시킨다. 취약점이 발생하면 악성코드 드롭퍼를 다운로드하고 악성코드에 감염된다. swfobject.js와 jpg.js 파일이 존재하는 경우 Gongda Exploit Toolkit에 의해 생성된 악성코드일 가능성이 높다.
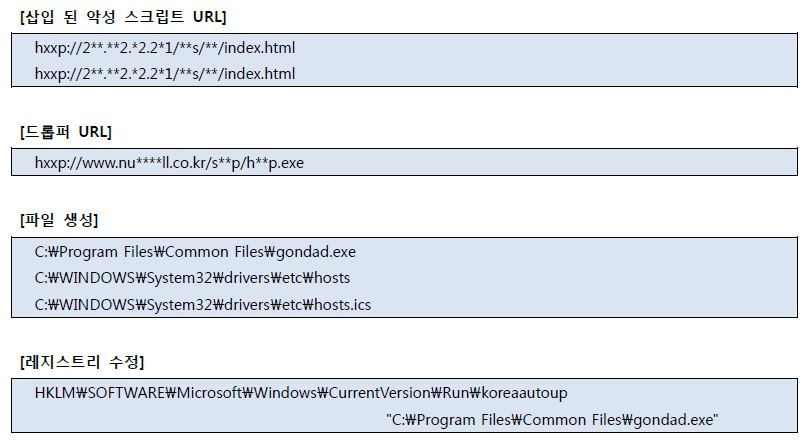
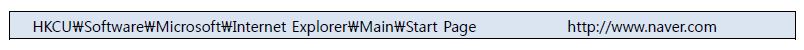
C:\Windows\System32\Drivers\etc\hosts 파일과 C:\Windows\System32\Drivers\etc\hosts.ics 파일을 생성 하고 수정한다. 수정된 내용은 [그림4]와 같다.
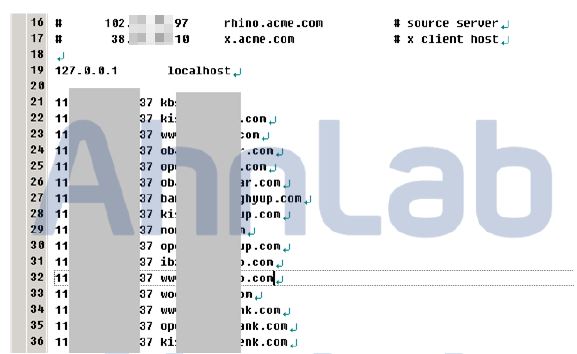
[그림 4] 악성코드에 의해 변경된 호스트, hosts.ics 파일
악성코드가 호스트(hosts) 파일을 변경하는 이유는 [그림 5]와 같다. 윈도 운영체제는 입력받은 URL이 호스트 파일에 존재하면, DNS 서버에 요청하지 않고 지정된 IP로 연결을 시도한다. 악성코드는 은행 도메인이 악성코드 유포 IP에 연결되도록 호스트 파일을 수정하여 사용자에게 가짜 은행 홈페이지로 접속하도록 유도한다.
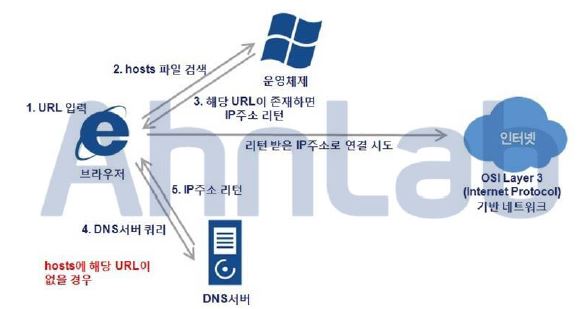
[그림 5] URL 입력시 홈페이지 연결 과정
파밍 악성코드에 감염되면 [그림 6]과 같은 화면이 나타난다.
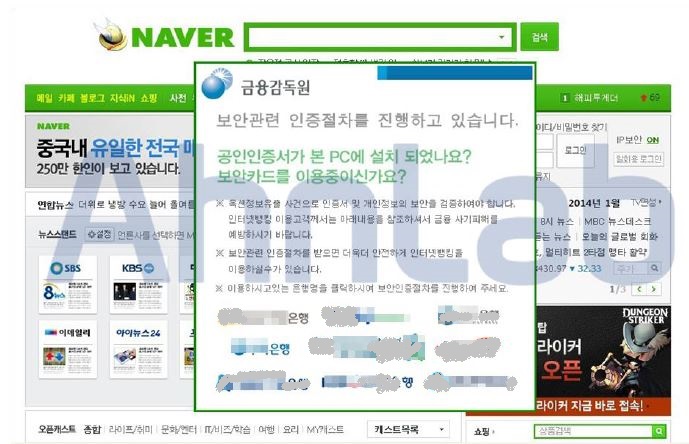
[그림 6] 호스트 파일이 변조된 이후 나타나는 화면
문구를 자세히 읽어보면 '옥션 정보유출 사건'이라고 언급돼 있지만, 해당 사건은 2008년에 발생했고 6년이 지났다. 그리고 금융감독원을 사칭하여 각종 은행 홈페이지 링크를 만들어 가짜 홈페이지로 접속하도록 유도한다. 링크된 은행 로고를 클릭하면 각 은행들의 가짜 홈페이지로 연결되어 [그림 7]과 같이 개인정보 수집을 유도한다.
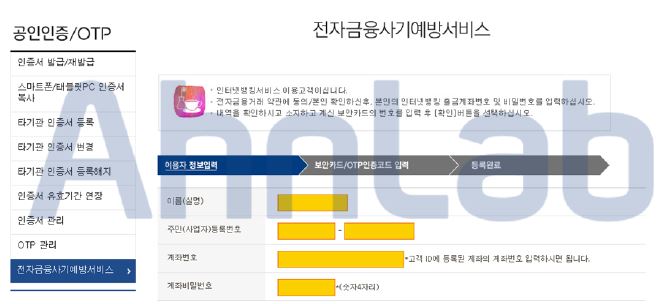
[그림 7]가짜 은행 홈페이지에서 개인정보를 수집하는 화면
악성코드 감염을 예방하려면 최신 버전의 정품 운영체제 사용, 지속적인 보안 업데이트 설치, 자바 및 플래시 플레이어 프로그램 최신 버전 유지, V3의 최신 엔진 유지 및 실시간 감시 기능 사용, 정기적인 V3 정밀검사 등을 수행해야 한다. @
V3 제품에서는 관련 악성코드를 다음과 같이 진단한다.
V3 제품군의 진단명
BinImage/Hosts (2014.04.21.05)
BinImage/Hosts (2014.04.21.05)
JS/Agent (2014.04.23.00)
Trojan/Win32.Banki(2014.04.23.02)
JS/Agent (2014.04.22.01)
- AhnLabASEC 대응팀