


[보안포커스]토렌트 안에 악성코드 숨어 있다
많은 사람들이 토렌트(Torrent)에서 영화 등 각종 동영상 파일을 다운로드 받고 공유도 하고 있다. 하지만 지난3월부터 콘텐츠 파일 내에 악성파일이 포함되어 유포되면서 현재까지도 감염피해가 이어지고 있다. 해당 파일은[그림1]과 같이 방송 콘텐츠 관련 파일명으로 여러 번 변경돼 유포된 것으로 확인된다. 다수의 사용자가 다운로드 받는 과정에서 피해가 지속된 것으로 보인다.
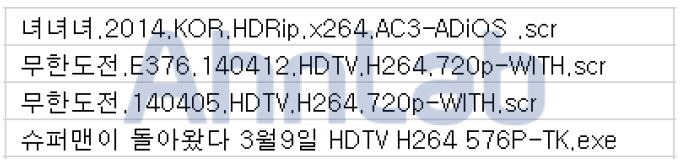
[그림1] 여러 번 변경돼 유포된 파일
수집된 파일은[그림2]와 같이 특정 동영상 플레이어의 아이콘임을 확인할 수 있다. 사용자는 의심 없이 동영상 관련 파일로 판단해 실행하게 된다. 또한 폴더 옵션을 통해 파일의 확장자 확인 시[그림2]와 같이 동영상 관련 파일이 아닌 윈도 실행파일(exe)의 확장자로 확인된다.
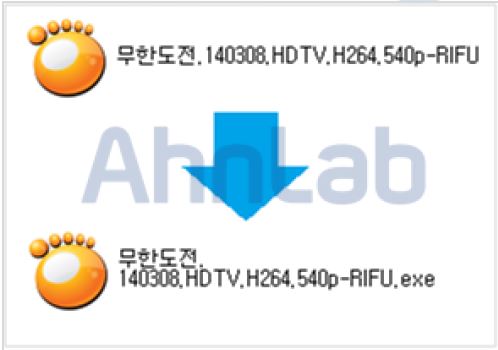
[그림2] 폴더 옵션 변경을 통한 파일 확장자 확인
해당 파일을 웹에서 검색하면[그림3]과 같은 여러 파일들이 다운로드 받고 있는 토렌트 내부에 포함된 것이 확인된다.
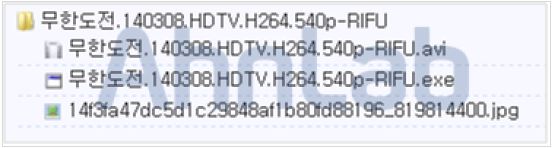
[그림3] 다운로드 되는 파일 구성
물론 해당 콘텐츠 뿐만 아니라 다양한 자료들이 공유되고 있고 일부 파일에는 이처럼 악의적인 목적으로 악성코드가 삽입돼 유포된 것이 확인된다. 파일이 실행되고 악성코드에 감염되면 실행된 파일과 동일한 파일이[그림4]와 같이 보이는 경로에 숨김 속성으로 생성된다.
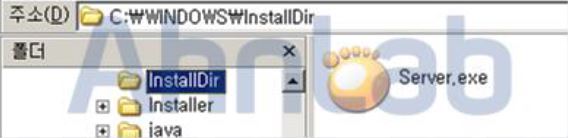
[그림4] 숨김 속성으로 생성되는 파일
이 파일은 악성파일의 내부 스트링 정보 확인 시 원격 관리 툴로 배포되는 ‘Xtreme RAT’에 의해 생성됐다. [그림5]와 같이 내부에 접속을 시도하는 것으로 보이는IP 정보가 하드코딩 되어 있다.
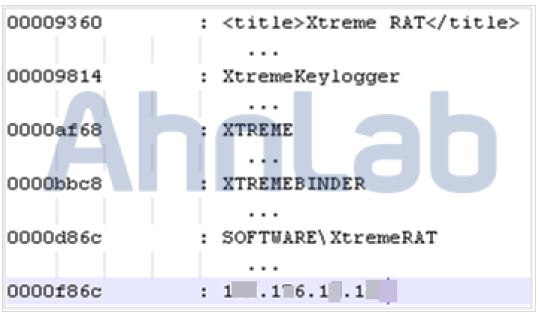
[그림5] Xtrem RAT 관련 스트링 정보
이외에도 파일 내부에는[그림6]과 같이 키로깅과 관련된 스트링 정보가 확인된다. 또한Xtreme RAT 배포사이트에서 파일, 프로세스, 윈도, 서비스 레지스트리, 클립보드 등의 여러 가지 정보를 다룰 수 있는 다양한 기능을 포함할 수 있는 것으로 확인된다.
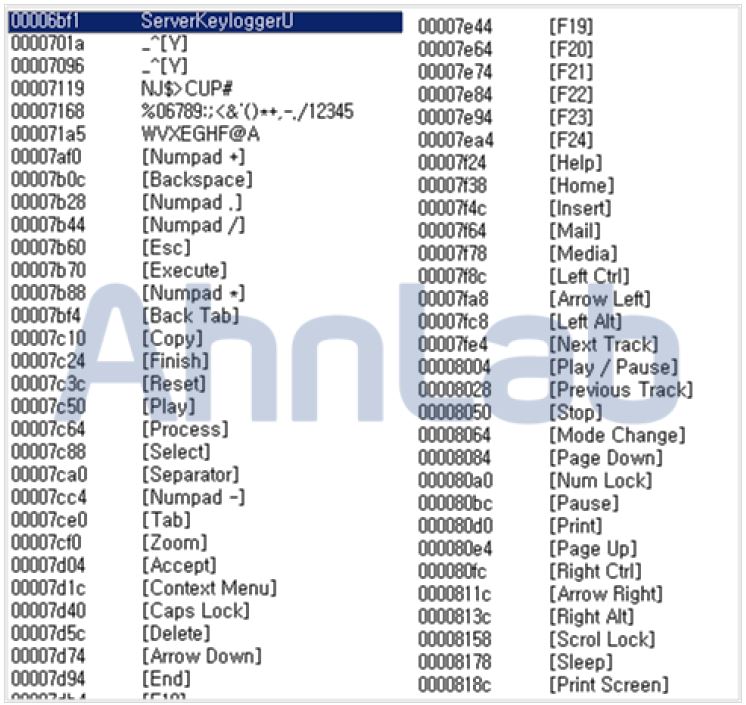
[그림6] 일부 키로깅 관련 스트링 정보
또한 내부에 이동식 저장 매체 등을 통해 전파될 수 있는 오토런(Autorun) 기능이 포함된 것으로 보인다.
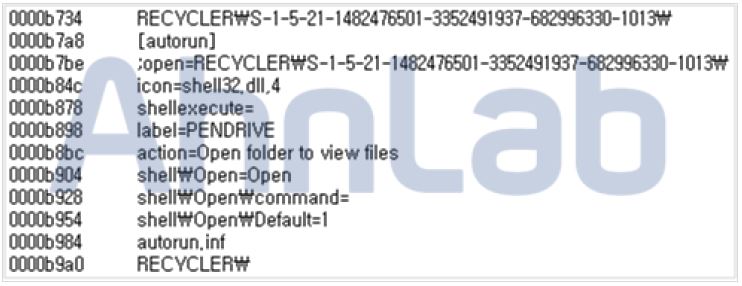
[그림7] 오토런 관련 스트링 정보
이 악성코드는 시스템 재시작 시 감염상태를 유지하기 위해[그림8]과 같이 지속적으로 레지스트리에 값을 등록한다.
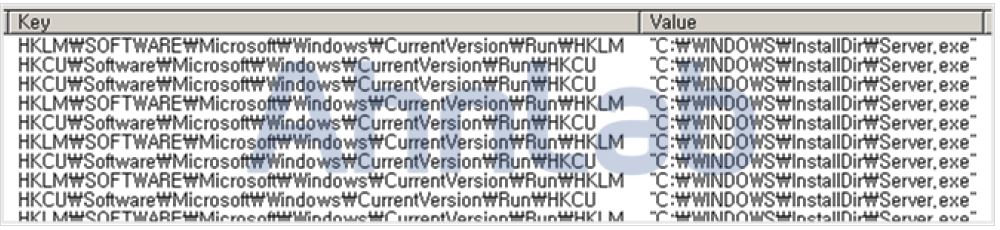
[그림8] 레지스트리 등록 정보
앞서 파일 내부에 하드코딩 되어 있는IP로[그림9]와 같이 지속적인 연결을 시도하는 것이 확인된다. 분석 당시에는 연결이 정상적으로 이뤄지지 않았다.
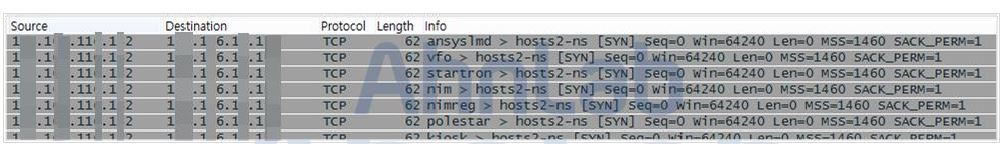
[그림9] 네트워크 연결 정보
V3 제품에서는 관련 악성코드를 다음과 같이 진단한다. @
<V3 제품군의 진단명>
Trojan/Win32.Injector (2014.03.09.00)
- AhnLabASEC 대응팀


