


2014년 1분기, 3대 보안 이슈
올초 안랩은 ‘2014년 예상 7대 보안 위협 트렌드’를 발표한 바 있다. 이 가운데 2014년 1분기를 넘긴 현재 주목해야 할 보안 위협은 어떤 것이 있을까. 우선 ▲ 개인정보 유출 ▲ 스미싱 ▲ 윈도XP 지원 종료 등을 3대 보안 이슈로 꼽을 수 있다. 연초부터 온 나라를 뒤흔든 카드사 개인정보 유출 사건은 통신사, 물류 업체 등으로 이어져 지금도 현재 진행형이다. 개인정보 유출은 스팸 문자, 스미싱 문자로 이어지고 있다. 스마트폰 사용자가 많아지면서 모바일 위협 또한 증가하고 있는 추세이다. 여기에 최근 윈도XP 지원 종료에 따른 보안 이슈에 대해 정리해봤다.
1. 사상 초유의 개인정보 유출
연초부터 시작된 카드 3사의 개인정보 유출은 1억 400만여 건이라는 점에서 충격적인 사건이었다. 물론 개인정보 유출이 올해 처음 있는 일은 아니다. 게임회사, 포털 사이트, 인터넷 쇼핑몰 등 끊이지 않았었다. 그러나 이번 유출에서 일부 금융사는 개인의 이름, 주민등록번호는 기본이며 소득과 대출금액, 주거상황, 카드신용정보 등 민감한 정보도 유출됐으니 ‘엄청난’ 사건인 셈이다. 해당 카드사와 각종 매스컴에서는 추가 피해 예방을 위해 카드 재발급을 권했고 관련 카드사 창구는 카드 해지와 재발급을 받으려는 사람들로 북새통을 이루기도 했다.
개인정보 유출이 위험한 이유는 유출된 정보를 통해 명의 도용과 각종 위험에 노출될 수 있기 때문이다. 유출된 개인정보는 어떻게 활용하느냐에 따라 단순한 불편함부터 금전피해는 물론, APT(Advanced Persistent Threat, 지능형 지속 공격) 공격까지 받을 만큼 위험 수위가 달라진다. 예를 들어 공격자가 수천만 개의 개인정보를 오랜 기간 데이터 마이닝(data mining)을 통해 의미 있는(금전피해를 야기할 수 있는 정보조합 등 공격자에 유익한 것) 정보들을 조합해낸다면, 특정인의 이름, 소속, 주민번호, 포털 ID, 패스워드, 연관 주소록 등을 뽑아낼 수 있다. 뽑아낸ID로 악성코드를 포함한 스피어피싱 메일을 지인에게 보낼 수도 있고, 악성 앱 설치를 유도하는 스미싱 문자를 보낼 수도 있다. 아는 사람에게서 온 메일은 당연히 의심하지 않고 열어볼 가능성도 높다. 유출된 개인정보를 이용한 스피어피싱 메일은 APT 공격의 시작점이 될 수 있고 곧 내가 공격자가 될 수도 있다.
유출된 개인정보로 인해 발생한 피해는 보이스피싱과 불법 마케팅, 대출 권유 등이 있지만 올 들어서는 스미싱과 모바일 불법 소액결제에도 악용되고 있다. 최근 발견된 피해 사례 중 스미싱은 눈에 띌 만큼 자주 등장하고 있는데 개인정보 유출과 무관하지 않다.
개인은 대부분 피해자의 입장이지만, 만약 나의 정보가 유출 된 후를 대비하는 것이 필요하다. 먼저 여러 사이트에 동일한 사용자 계정(ID)과 비밀번호를 사용하지 않고, 비밀번호는 6개월에 한번은 바꾸는 것이 덜 위험하다. 또한 경품이벤트나 프로모션 등에서 정당한 법적 절차 공지가 없을 때는 개인정보 제공은 피해야 하며, 정당한 법적 절차가 있다 해도 과도한 개인정보 제공은 자제해야 한다. 분실위험이 높은 스마트폰을 비롯해 개인 IT기기에는 백신 프로그램 설치와 비밀번호 설정이 필수이다.
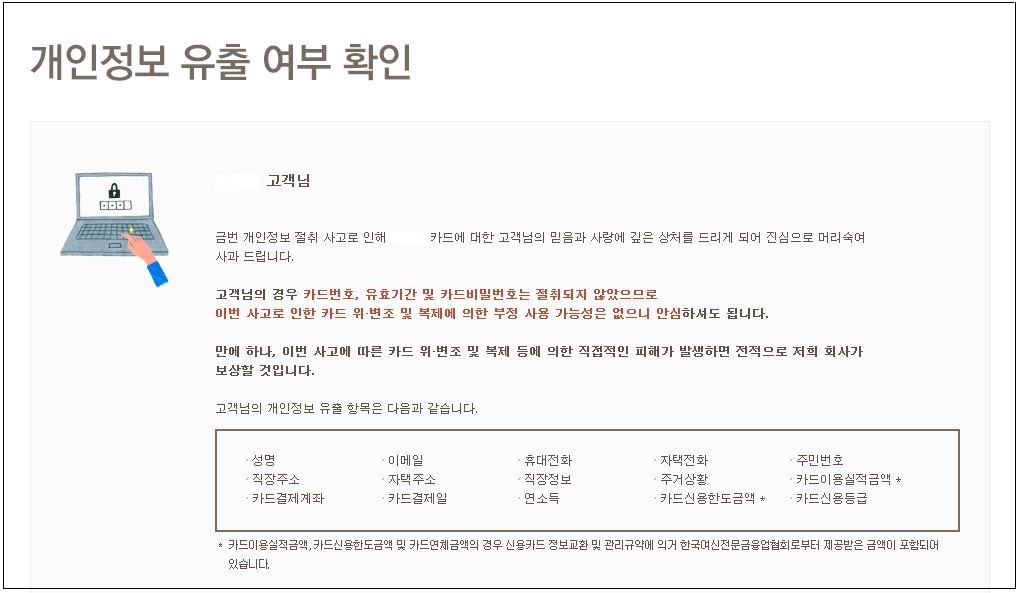
▲카드사 홈페이지에서 개인정보 유출 여부를 조회하면 유출된 항목이 나온다.
2. 사회공학적 기법을 이용한 스미싱 급증
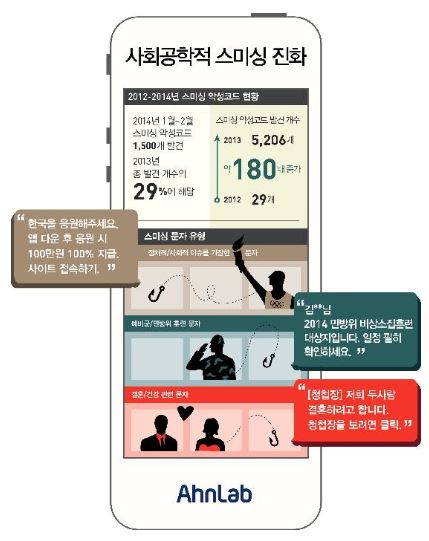
개인정보 유출 이후 늘어난 것 중 하나가 바로 스팸 문자와 스미싱 문자이다. 안랩 ASEC 집계 결과 스미싱 악성코드는 1월에만 1001건이었다. 이는 지난 2013년 1월 집계한68건보다 눈에 띌 만큼 크게 증가한 수치다. 2월은 1월보다 절반 가량 줄어든 499건이지만 지난 2013년 2월의 174건보다 2배 이상 증가했다. 3월도 지난 2013년 262건보다 크게 증가한 562건으로 집계됐다.
스미싱 사례는 스마트폰 해킹으로 탈취한 사용자 주소록 내 이름, 전화번호와 사전에 유출된 주민번호 등의 개인정보를 결합해 맞춤형 스미싱 문자를 전송한 경우가 많다. 건강검진 알림을 가장한 스미싱, 안부문자를 가장한 스미싱, 청첩장을 가장한 스미싱, 동창회 모임을 가장한 스미싱, 이벤트 메시지를 가장한 스미싱 등이 기승을 부리며 사용자를 노리고 있다.
최근 발견된 스미싱 문자는 스마트폰 보안 강화, 예비군/민방위 훈련, 가벼운 유머를 활용하는 등 믿을 만한 조직을 사칭하거나 정치적, 사회적 이슈를 가장해 악성코드의 설치를 유도하는 ‘사회공학적 기법’이 주를 이루고 있다. 사회공학적 기법은 공격자가 사람의 취약점을 공략하여 원하는 정보를 얻는 공격 기법이다. 신뢰할 수 있는 사람으로 가장해 메일, SNS 등으로 접근하거나, 정치적ㆍ사회적 이슈를 가장해 자신의 목적을 위해 다른 사람들에게 행동하도록 만드는 기술이다. 이 기법을 이용한 스미싱 공격은 계속될 것으로 예상된다.
우려스러운 점은 개인정보 유출과 폰뱅킹 보안에 대한 관심이 높아지고 있는 상황에서 사용자들이 무심코 URL을 클릭할 수 있다는 것이다. 따라서 스미싱 피해를 최소화하려면 SNS나 문자 메시지에 포함된 URL 은 실행하지 않아야 한다. 그리고 모바일 백신으로 스마트폰을 주기적으로 검사하며 알 수 없는 출처(소스)의 허용 금지 설정과 스미싱 탐지 전용 앱 다운로드 등으로 피해를 예방할 수 있다.
3. 윈도XP 지원 종료에 따른 보안 위협
윈도XP 지원 종료에 따른 보안 위협도 이슈로 꼽힌다. 윈도XP 지원 종료 이후 발견된 취약점에 대한 보안 업데이트도 더는 제공되지 않기 때문이다. 따라서 윈도XP 지원 종료는 지난 연말부터 최근까지 개인 사용자는 물론 정부, 보안업체에게는 큰 관심사일 수밖에 없다. 안랩을 비롯한 대부분의 보안 업체들은 지원 종료 이후 보안 위협에 대한 보호는 백신, 방화벽 등 PC용 보안 솔루션이 작은 도움은 될 수 있지만 해결책은 아님을 피력해왔다.
윈도XP는 인터넷 익스플로러(IE) 9이상 버전을 지원하지 않으며, 악성코드 감염에 취약한 IE 6~8 버전이 주로 사용되고 있어 보안위협에 노출될 수밖에 없다. 이런 위협에 따라 한국마이크로소프트는 윈도XP 사용자에게 윈도 7이나 윈도 8로 업그레이드할 것을 권장하고 있다.
하지만 윈도XP 개인 사용자나 기업에서 상위 버전으로 업그레이드하기에는 비용 부담이 만만치 않다. 특히 금전 거래를 하는 금융권의 단말기나 CD, ATM 기기가 윈도XP 이하의 버전을 사용 중이어서 자칫 혼란을 야기할 수 있다는 지적도 나온다. 윈도XP 지원 종료를 기점으로 정부나 공공기관, 윈도XP를 사용하는 기업들은 혹시 모를 보안 위협이 발생하지 않을까 긴장을 늦추지 않고 있다.
마이크로소프트 본사는 윈도XP지원이 종료되는 4월 8일 마지막 업데이트를 공지했다. 그리고 한국마이크로소프트는 ‘사상 최초의 지불 유예 프로그램’을 강조하며 정부와 공공기관을 위한 지원책으로 올 상반기까지 지불 유예 프로그램을 제공한다고 공식 발표했다. 한국마이크로소프트의 지불 유예 프로그램 발표로 정부나 공공기관은 당장 급한 불은 끌 수 있지만 문제는 일반 사용자와 중소기업, 금융권이다.
현재 한국인터넷진흥원(KISA)의 보호나라(www.boho.or.kr)에는 윈도XP 전용백신을 제작해 보급하겠다는 공지 글이 나와 있다. 또 보호나라 웹사이트에는 윈도XP 전용 백신에 대한 설치 및 사용법이 소개됐고, 윈도XP 자체의 신규 취약점을 악용한 악성코드만 탐지하고 치료한다고 명시돼 있다.
한국인터넷진흥원의 공지대로 윈도XP 전용 백신을 다운로드 받아 실행한다고 해서 보안이 강화되는 것은 아니다. 윈도XP 지원 종료 이후 신규 취약점을 악용하는 악성코드가 발견될 경우에만 배포하기 때문이다.
마이크로소프트 OS 사용자 중 윈도XP 사용자는 15.46%(2014년 2월 기준)로 700만 2923대로 추정된다. 사용자는 상위 버전으로 업그레이드를 하느냐, 보안을 감수하고 윈도XP를 계속 사용하느냐의 갈림길에 서 있지만 개인 사용자와 중소기업의 경우 비용 부담과 IT 예산 부족으로 상위 버전 업그레이드가 쉽지 않다. 금융권 역시 상위 버전으로 업그레이드한다고 해도 기존 단말기와의 호환 문제 등이 과제로 남아있다. 윈도XP 지원 종료에 따른 보안 이슈가 언제까지 지속될지 지켜볼 일이다. @
- AhnLab콘텐츠기획팀 조순아


