


[보안포커스]이메일 사기 주의하세요
이메일을 통한 사기 피해가 끊이지 않아 사용자들의 각별한 주의가 요구된다. 이메일을 통한 사기 기법을 '나이지리아 스캠(또는 419 스캠)'이라고 하는데 그 특징과 예방법에 대해 알아보자.
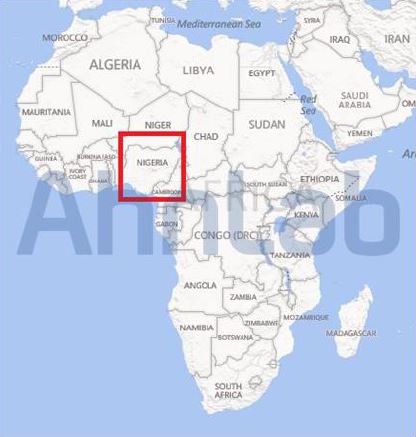
[그림 1] 아프리카 서쪽에 위치한 나이지리아
나이지리아는 아프리카 국가 중에서 경제 발전이 빠른 국가 중 하나이며 대한민국의 많은 사람이 올림픽 축구 경기에 강한 나라 정도로 인식하고 있다. 하지만 나이지리아 국민들은 영어와 IT에 익숙하여 IT 기술을 이용하여 이메일을 통한 사기 수법을 이용하는 사기 조직이 많은 편이다. 이러한 사기 수법이 발생한 나이지리아 국가 이름을 붙여 '나이지리안 스캠'이라고 명명됐다.
여기서 스캠(Scam)이란 사기를 의미하며 '419 스캠'이라고도 하는데, 나이지리아의 형법 419조를 보면 이러한 금융 사기를 예방하기 위한 사기죄(Financial Crime)를 규정하고 있어 419 라는 숫자가 붙게 되었다.
나이지리아 외화 수입의 3~4순위가 419 스캠에 의한 것이라고 하는 이야기도 있다. 참고로, 나이지리아 외화 수입의 90%는 원유 수출이다. 나이지리아는 [그림1]과 같이 아프리카 대륙 서쪽에 있다. 아프리카 동쪽(소말리아)은 해적이 지배하고 아프리카 서쪽(나이지리아)은 사기꾼들이 지배한다는 우스캣 소리도 있다.
나이지리아에서 이메일이 보편화 되기 전에는 팩스, 우편 등을 통해 진행된 것으로 보아 생각보다 오래된 사기 수법이다. 이메일이 보편화된 이후에는 사람들은 별다른 노력과 비용이 들지 않는 특성상 대부분 이메일을 이용한다. 따지고 보면 나이지리아 스캠은 스팸 메일의 일종이다. 일반적인 스팸 메일은 대부분 불특정 다수를 대상으로 광고나 홍보, 또는 악성코드 유포 등의 목적으로 이뤄진다.
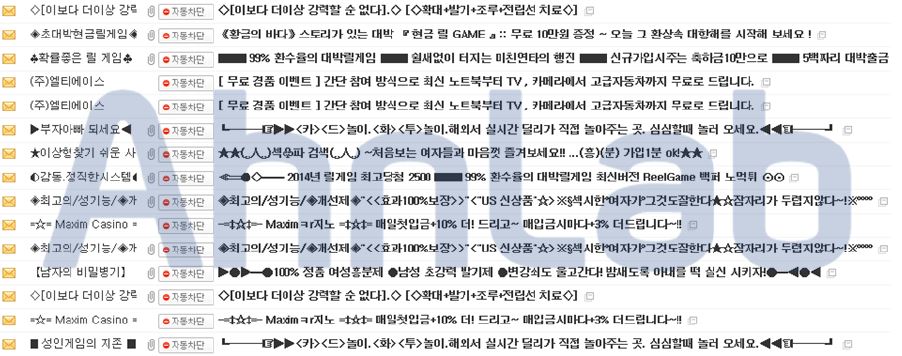
[그림 2] 일반적으로 광고 형태를 띄는 스팸 메일
반면 스캠(Scam)의 경우 해당 메일을 수신한 사람 중, 응답하는 사람을 대상으로 경제적인 피해를 주기 위한 사기가 진행된다는 것이 특징이다. 이러한 나이지리아 스캠은 대부분 영어로 진행된다. 따라서 아시아권보다는 미국이나 유럽 지역에서 피해자가 많이 발생하는 편이다. 국내의 경우 특성상 영어를 자주 사용해야 하는 분야에서 종종 피해를 보기도 한다.
대표적인 사기 유형은 다음과 같다.
1. 왕족 또는 백만장자 상속자 사칭
- 왕족 또는 백만장자가 갑작스럽게 사망하였는데 당신이 상속자로 지정되었다.
2. 다이아몬드 또는 금광 발견
- 다이아몬드 또는 금광이 발견되었는데 투자하라. 큰 돈을 벌 수 있다.
3. 살해 또는 저주 협박
- 당신은 우리에게 돈을 보내지 않으면 곧 암살될 것이다.
4. 복권 당첨 가장
- 당신은 사상 최대 당첨금을 자랑하는 복권에 당첨되었다.
당첨금 지급을 위해서는 당신의 신용 정보가 필요하다.
5. 기부 재단 사칭
- 기아 난민을 위한 기부금을 모금한다면서 입금을 유도한다.
6. 페이팔 등 회사를 가장한 금융 정보 요청
- 부동산 거래 등을 빌미로 하거나, 은행 등으로 위장하여 금융 정보를 요청한다.
7. 결혼 구애 사기(Romance Scam)
- 일면식도 없이 당신에게 관심이 있다고 하며, 연락하고 지내자고 유도한다.
그러나 돈이 목적인 사기 집단이다.
8. 이메일 가로채기(이메일 무역 사기)
- 무역 회사 간 거래를 위해 주고받는 이메일 정보를 이용하여 결제 대금을 가로챈다.
다양한 피해 사례가 있지만, 여기에서는 이메일 가로채기를 통한 '이메일 무역 사기' 기법에 대해 다루고자 한다.
이메일 무역 사기의 경우 크게 4가지 단계로 진행된다.
1단계 : 감염 후 내부 정보 유출
스팸 메일이나 스피어 피싱(Spear Phishing)을 통해 악성코드를 감염시키고, 이메일 주소를 획득한다. 스피어피싱이란, 날카롭고 특정 물고기만 공격하는 작살(Spear)과 같이 특정 대상을 타깃으로 하는 피싱 공격을 의미한다. 주로 무역과 관련된 회사들이 주요 대상이 된다.
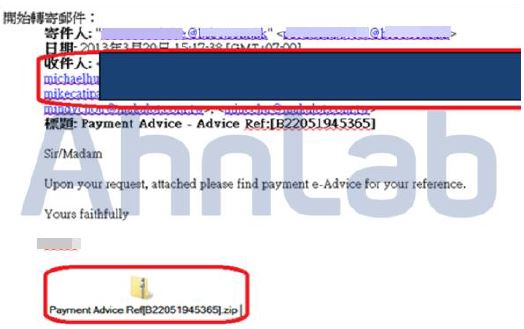
[그림 3] 은행으로 위장한 메일
2단계 : 비슷한 이메일 만들기
이메일 주소를 탈취한 이후에는 비슷한 이메일을 만든다. 비슷한 이메일 주소의 형태는 다음과 같다.
1) 알파벳 등을 더하거나 빼기
ex) bestguys@company.com → bestguy@company.com
2) 이메일 글자 재정렬
ex) best747@airplain.com → best474@airplain.com
3) 이메일 글자 변환
ex) sales@company.com → sa1es@company.com
4) 이메일 아이디와 회사명을 조합한 무료 메일 계정 활용
ex) bestguys@company.com → bestguys_company@ymail.com
3단계 : 거래 진행 중개하기
가짜 이메일을 이용하여 무역 당사자 사이에 끼어들어 이메일을 전달한다. 협상, 화물 운송 등 업무와 관련된 정보들을 받은 내용 그대로 전달해서 무역 당사자는 알아차리기 어렵다. 물품 대금 결게와 관련된 계좌번호가 안내될 때까지 중간에서 이메일 중개 과정을 반복한다. 이러한 기법을 '중간자 공격(Main-in-the-middle Attack)' 방법이라고 하며, 실제 네트워크 해킹에서도 많이 사용되고 있는 방법이다. 이메일을 사용하기 때문에 'Main-in-the-E-mail' 또는 이메일 스푸핑(e-mail Spoofing)이라고도 한다.
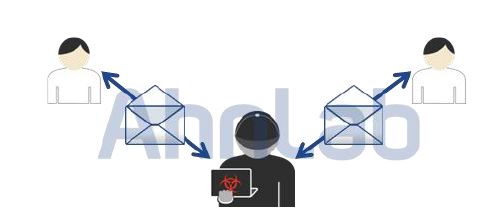
[그림 4] 무역 당사자 중간에서 이메일을 중개하는 사기 집단
4단계 : 거래 체결 시 통장 번호 바꿔치기
모든 무역 거래 과정을 중간에서 중개하다가 물품 대금 결제와 관련하여 은행 계좌 관련 내용이 나오면, 자신들의 통장 번호로 변경하여 상대방에게 전달하고 상대방은 정상적인 계좌번호인 것으로 생각하고 입금을 한다. 사기 조직은 이렇게 입금된 돈을 통장 개설 국가나 제3국에서 인출하여 사라진다(주로 중국, 홍콩, 말레이시아 등).
이러한 나이지리아 스캠에 의해 피해를 입지 않으려면 아래와 같은 피해 방지 방법을 숙지하는 것이 중요하다.
1. 이메일에 전적으로 의존하지 않고 평소에 상대방의 이메일 주소를 꼼꼼하게 확인한다.
2. 평소에 거래하던 계좌번호와 다를 경우 전화를 걸어 재확인한다.
3. 이메일 계정에 대해 2 Factor 인증 등 보안조치 등을 강화한다.
2Factor 인증 : 비밀번호 + OTP(One-Time Password) 등 2가지 이상의 방법으로 본인 인증
4. 보안 업데이트를 꾸준히 설치하고 백신 프로그램을 최신 엔진으로 유지하며 정기적으로 정밀검사를 수행하는 등 PC 보안을 강화한다.
그리고 실제 금전 피해가 발생했을 경우에는 즉시 수사기관에 수사를 의뢰한다. 가장 중요한 것은 확인되지 않은 이메일은 항상 경계하고 주의해야 한다. 다음은 메일을 안전하게 사용하기 위해 권장되는 방법이다. @
1. 발신인이 불분명한 이메일은 열어보지 않고 삭제한다.
2. 백신 프로그램을 항상 최신엔진으로 유지하고, 실시간 감시를 활성화한다.
3. 첨부파일은 특정 폴더에 저장하여 백신 프로그램으로 검사한 다음 실행하거나 열람한다.
4. 본문의 URL은 될 수 있으면 접속하지 않는다.
5. 첨부 파일의 확장명을 숨기는 경우가 많으로 윈도 확장명 숨기기 기능을 항상 해제해 놓는다.
- AhnLab


