


[Expert Column]기업 정보보호 담당자가 바꿔야 할 10가지 관점
월간 ‘안’ 2월호에서는 최근 보안사고로 이슈가 된 외주업체 보안을 픽션 형식으로 이야기한 바 있다. 보안 컨설턴트와 외주업체 직원 입장으로 나눠 표현했었는데 이번 호에서는 비슷한 주제를 기업 정보보호 담당자가 바꿔야 할 10가지 관점이라는 제목으로 다뤄보고자 한다.
이 글에서 필자가 얘기가 하고 싶은 ‘바꿔야 할 관점’이란 전혀 새로운 관점은 아니다. 기존에도 존재하던 것이지만 상대적으로 비중이 떨어지는 것이라고 할 수 있다. 또한 바꿔야 한다는 의미가 기존 것을 버리고 새롭게 한다는 게 아니라 기존 사항에 추가하여 다른 관점의 보안을 강화해야 한다는 의미로 이해해 주기를 바란다.
[10가지 관점의 변화]
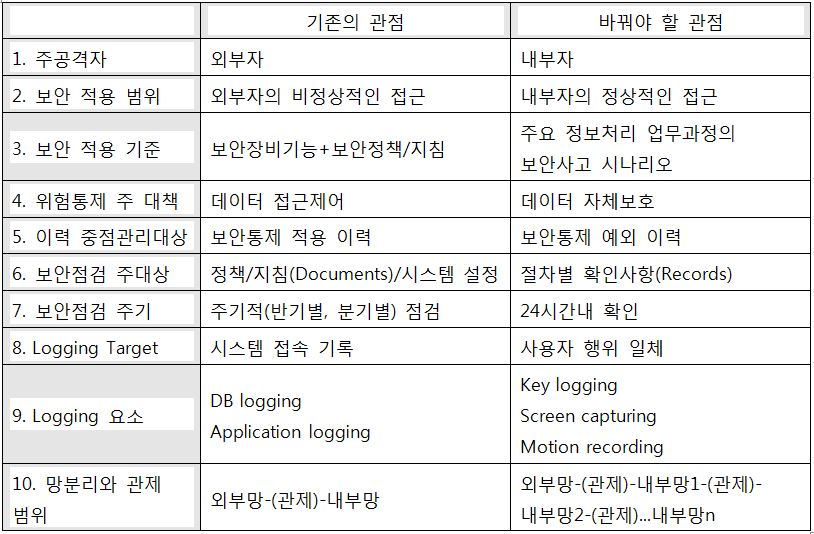
공격자는 결국 내부자이다
기존의 기업 보안에서는 공격자를 외부자로 보는 경우가 많다. 공격자가 외부에 있다고 여기기 때문에 주요 보안 장비는 외부망과 내부망 사이에 설치된 방화벽이나 IPS(Intrusion Prevention System)/IDS(Intrusion Detection System)이고, 보안관제는 외부망에서 들어오는 트래픽만을 감시한다. 또 출입통제는 외부자가 방문할 때만 유독 까다로운 절차를 거치도록 만들곤 한다. 보안 컨설팅 인터뷰시 듣는 기업 담당자의 당당한 대답 중 하나는 ‘우리 업무망은 외부에서 접속이 안되요’라는 것이다.
그러나 결론부터 얘기하자면 보안 공격은 결국 내부자가 일으키는 경우가 더 많고 더 치명적이다. 설령 외부자가 공격을 한다고 하더라도 외부자임을 드러내는 경우는 DDoS 공격 정도이고 대부분은 내부자의 신분을 획득한 뒤에야 본격적인 침해 행위를 하기 때문이다. 여기서 내부자라 함은 사람뿐만 아니라 내부의 정보에 접근할 수 있는 장비, 권한이 부여된 사용자 계정 등을 모두 포함한다. 내부자가 공격자가 되는 경우는 다시 다음과 같이 나눠 볼 수 있다.
(1) 외부자가 내부자 신분을 획득해서 내부자로 행세하는 경우 (계정 탈취 또는 장비 점유)
※ 자기도 모르는 사이 외부자에게 점유 당한 진짜 내부자는 ‘좀비’라고 불린다.
(2) 내부자가 나쁜 의도를 갖고 침해 행위를 하는 경우 (예: 정보유출/변조/파괴)
(3) 내부자가 의도하지 않았으나 결과적으로 위험을 끼친 경우 (예: 정보누출/노출/오류)
공격자가 외부에 있고 기업 외부로부터 들어오는 공격을 막는다는 관점이 아니라 어떤 방법을 썼든지 이미 업무망 안에 들어와 있고 내부자로 활동하고 있다고 가정해 보자. 그 관점에서 보면 탄탄하다고 여겼던 보안 체계에서도 허점이 많이 발견될지도 모른다.
내부자의 정상 업무에 대한 위험 분석을 하자
최근 카드사 개인정보 유출 사고의 범인은 프로그램 유지보수업체의 차장이었다 한다. 그가 개인정보를 처리하는 프로그램에 접근하는 일 자체는 주위 사람들 눈에 조금도 이상할 게 없는 ‘정상적인’ 업무였다. 유출된 카드3사가 아니더라도 그의 정상적인 업무 과정에 내포된 위험을 사전에 분석해서 감시하거나 통제해 온 회사가 얼마나 있었을까. 이번 사고는 앞에서 구분한 내부자(2)의 경우에 해당된다. 내부자(1)-외부자가 잠복해서 위장 활동하는-의 침해 위협은 APT(Advanced Persistent Threat)라고도 불린다. 기업 내부망에서 고정 간첩처럼 숨어있는 가짜 내부자이든 나쁜 의도를 갖고 정보 유출을 하는 진짜 내부자이든 비정상적인 행위를 드러내서 자기 의도를 들키는 바보짓은 가급적 하지 않는다. 때문에 비정상적인 접근 시도 외에 정상적인 업무 과정에 대해서도 세심한 위험 분석을 실시하고 엄격한 보안을 적용해야 할 필요가 있다.
보안사고 시나리오에 기반해서 보안대책을 수립하자
정보보호 컨설팅에서 수행하는 진단은 대부분 법령이나 기업의 보안정책 지침에 기반한 관리적 보안진단과 IT 시스템의 보안 설정을 확인하는 기술적 보안진단이다. 그 진단 후에 나오는 대책 역시 정책과 지침을 수정하고 특정한 보안시스템을 도입하거나 기존 시스템 보안 설정을 바꾸라는 권고로 끝나곤 한다. 기업보안팀이 하는 자체 진단과 대책 수립도 별반 다르지 않다.
그러나 정책이나 지침을 잘 수립하는 것이 보안 사고에 대한 실제 대책이 된다고 보기는 어렵다. 보안 시스템 도입과 운영만으로 해결되는 것도 아니다. 야구로 비유하자면 정책 지침이란 야구 경기의 규정집과 같고 배트와 글러브는 시합에 영향을 미치는 중요한 장비로 볼 수 있을 텐데 규정집과 장비만 잘 갖추면 야구시합에서 이길 수 있겠는가? 실제 시합에서 이기려면 경기 상대와 경기장 상태, 경기 흐름을 포함한 다양한 상황에 대해 작전을 수립해두어야 하고 선수들 역시 작전을 잘 숙지해서 기민하게 움직여야 한다. 기업보안 역시 중요한 정보 처리 업무 과정에서 발생할 수 있는 다양한 사고 시나리오를 검토한 후 그에 따른 대책을 수립하는 것이 중요하다.
유출 상황을 가정하고 데이터 자체를 보호하자
기업이 선택하는 흔한 위험 통제 수단은 중요한 데이터나 시스템에 대한 ‘접근제어’이다. 그러나 접근제어라는 개념은 기본적으로 비권한자의 접속을 통제하는데 주 목적이 있기 때문에 내부자의 정상적인 접속을 통제하기는 어렵다. 성 안의 보물을 잘 지키기 위해 해자(垓子)를 파고 외벽 내벽을 겹겹이 쌓더라도 창고지기가 창고에 들어오는 것은 막을 수 없는 것과 같다. 해결 방법 중 하나는 보물들을 절대 깰 수 없는 상자에 넣어 창고에 보관함으로써 창고지기가 훔친다 하더라도 쓸 수 없게끔 만드는 것이다. 정보보호에선 이런 방법을 ‘데이터 암호화’라고 한다.
하지만 보물상자 열쇠를 갖고 있는 사람과 창고지기가 같은 사람이라면 그 방법이 소용 있을까? 무슨 바보짓이냐고 코웃음을 칠 것이다. 불행하게도 우리나라 기업들 중에 비슷한 경우를 찾는 일은 어렵지 않다.
보안 통제 예외관리대장을 만들고 철저하게 관리하자
우리나라만큼 정보보호에 관한 법이 촘촘하고 엄격한 예를 찾기는 쉽지 않다. 법을 만드는 공무원도 법을 지켜야 하는 기업보안 담당자도 불철주야 열심히 일한다. 출입단계부터 인천공항이 무색할 정도의 검색시스템을 운영하고 모든 출력물엔 DRM(Digital Rights Management)이 걸려 있고 프린터는 특수용지를 써야만 출력이 가능하고 (그 종이는 반출시 검색대에 감지된다) 이동저장장치 사용을 금지하고 인터넷이 사용이 불가능하고 스마트오피스 멀티디바이스 시대란 말이 무색하게 노트북 컴퓨터조차 쓰지 못 하게 하는 기업도 있다. 그럼에도 불구하고 보안사고가 계속 발생하는 이유 중 하나는 그 모든 보안조치에 예외라는 틈이 있기 때문이다.
예외가 전혀 없을 수는 없다. 그러나 가급적 만들지 말아야 하고 최대한 빨리 없애야 한다. 더구나 그 예외가 부득이한 사정 때문이 아니라 조직 내 권력이나 단순한 업무 편의성, 담당자의 게으름 탓이라면 두 말할 나위도 없다. 그 모든 과정에 필수적인 사항은 조직 내 보안 통제의 예외가 무엇이며 누구한테 적용되었으며 어떤 이유 때문에 언제까지 적용할 것인지 명확하게 파악하는 일이다. 다른 어떤 관리사항보다 짧은 주기로 재점검하는 일도 소홀히 해선 안될 부분이다.
보안절차 이행 여부를 24시간 내에 확인하자
정보보호관리체계 국제표준인 ISO27001에서 조직의 보안체계 기준이 되는 정책과 지침은 도큐먼트(Documents)라 하고, 그 정책/지침에 따라 실제로 유지 관리되는 증적은 레코드(Records)라 한다. 정책과 지침은 일종의 법이고 안내서이기 때문에 조직의 보안 건강 상태를 드러내는 지표로 보기는 어렵다. 예를 들어, 키가 180센티미터의 남성의 경우 표준 체중은 (180-100)X0.9=72Kg인데 ‘건강 하려면 72~75Kg대의 체중을 유지해야 한다’라고 밝혀 놓은 것이 지침에 가깝다. 하지만 정말 표준체중을 유지하려면 어떻게 해야 하는가? 매일 체중계에 올라가 몸무게를 재보아야 한다. 그렇게 매일 몸무게를 보고 기록해 둔다면 그것이 곧 ‘증적’이다. 기존의 기업 보안은 6개월에 한 번, 때로는 1년에 한 번 컨설팅업체를 통해 보안진단이라는 이름으로 기업의 보안 상태를 체크하고 개선안을 권고 받는다. 그것은 말 그대로 진단일 뿐 진정한 관리체계라고 할 수 없다. 정말 보안 상태를 개선하고 싶다면 중요한 업무처리 과정의 보안 절차를 명확히 하고 그 절차를 지키고 있는지 여부를 즉시, 아무리 늦어도 24시간 내에는 확인해서 관리하는 노력이 필요하다.
공격자는 사람이다-로깅은 행위 일체를 포함하도록 확장하자
20여년 전에는 기업 보안 담당자라고 하면 대개 군인이나 경찰 출신이고 머리가 희끗희끗한 무서운 얼굴의 중년 남성을 떠올리기 쉬웠다. 그 때의 보안사고란 대부분 사람이 저지르는 것이고 위험에서 지켜야 할 자산이란 돈이나 장비, 문서와 같은 사물이었기 때문에 사람의 행동을 통제하는 것이 보안의 기본이었다. 그런데 IT가 발달하면서 보안 사고의 주체는 사람이 아닌 컴퓨터 프로그램이거나 네트워크를 통해서 접속하는 불특정 대상으로 인식이 바뀐 듯 하다. 지켜야 할 정보자산도 문서보다는 컴퓨터에 저장된 데이터이고 따라서 공격하는 주체도 지켜야 할 대상도 모두 컴퓨터인 상황이 되어 버린 것이다.
이런 상황에서 발생하는 단적인 문제가 기업보안에서 대표적인 침해분석 기초자료로 활용하는 로그(Log)이다. IT 시스템을 바탕으로 하는 로깅(Logging)은 진짜 사람이 아닌 컴퓨터 사용자 계정이나 장비가 특정 시스템이나 데이터에 접근하는 이력을 남기는 것인데 이건 진짜 사람이 취하는 침해 행위를 모두 기록할 수가 없다. 간단하게 말하면 컴퓨터 로깅을 아무리 잘 한다 하더라도 화면에 뜬 정보를 손으로 메모해서 훔쳐가는 것은 막지 못한다는 얘기다. 또한 컴퓨터 시스템의 로그는 애초에 특정 목적에 따라 필요한 항목을 설계해 둔 것이기 때문에 그 설계에 반영되지 않은 사용자의 다른 행위는 흔적을 남길 수가 없다.
따라서 앞서 얘기했던 모든 관점의 변화를 수용한다면, 즉 공격자는 내부자이고, 프로그램이나 ID가 아닌 진짜 사람일 수 있다고 본다면, 그리고 진짜 사람이 취할 수 있는 가능한 정보 유출 방법을 모두 고려해 본다면 자연스럽게 로깅은 그 사람의 행위 전부를 포착하고 기록해야 한다는 결론에 도달할 수 있다. 그렇게 확장된 개념의 로깅을 적용하자 유지보수 업체 김과장은 푸념했었다. “S사 유지보수 작업실에 가서 제가 써야 할 장비를 켜고 제 아이디를 입력하고 로그온을 하면 그때부터 제 키보드 작업은 로깅이 됩니다. 제가 쓰는 컴퓨터의 화면도 동시에 녹화되어 저장되기 시작하구요. 또 컴퓨터 위에 설치된 웹캠은 제 모습 모든 동작을 다 촬영하고 있어요”라고. (월간‘안’2월호 관련기사 참고: http://goo.gl/K9KRyh)
위험의 확산 통제-내부망도 보안 계층별로 분리하자
‘모의해킹은 외부에서의 침투 가능 여부만 확인해 주세요. 내부망에서는 필요 없어요’. ‘보안관제는 외부에서 들어오는 트래픽만 보고 있어요. 내부 트래픽은 보지 않습니다.’
이 얘기는 컨설팅 때 흔히 듣는 말이다. 외부망과 내부망으로 나눠 통제하는 것만으론 APT공격과 내부자 유출이 빈번해진 현 시점에서는 더 이상 안전을 보장하지 못 한다. 이미 공격자가 내부망에 들어와 있는 상태라면, 내부자 중 누군가가 내부에서 정보를 빼내려 한다면 그 때는 어떻게 찾아내고 어떻게 막을 것인가? APT 공격은 내부에 들어와서도 상당 기간 잠복하며 탐색을 하는 경우가 많다. 진짜 내부자가 정보 유출을 위해 업무망을 뒤지고 다닐 때도 상황은 동일하다. 그런 탐색을 방해하려면 내부망도 보안 계층별로 세분화하는 것이 보다 안전할 것이다. 외부 트래픽만 모니터링 하는 보안관제 서비스 또한 내부망 특정 섹터(sector)에서 공격자의 탐색 활동이 있는지 감지할 수 있도록 관제 영역을 확장할 필요가 있다.
간혹 내부망은 통째로 유지하면서 내부 정보 유출방지 시스템과 같은 보안 장비를 도입하는 일이 있는데 그 경우는 모 아니면 도라고 볼 수 있다. 내부망을 실컷 뒤져서 보물 같은 정보를 잔뜩 모아 보따리를 짊어진 도둑이 내부 정보 유출방지 시스템이라는 문지기 하나한테 걸리면 다행인 거고 빠져나가면 돌이킬 수 없는 일이 발생하게 된다. 정보를 훔치기 어려운 복잡한 내부망을 만들 것인지 시스템 하나에 의지할 것인지는 기업 담당자들과 마찬가지로 독자 여러분이 판단할 몫으로 남겨 둔다. @
- AhnLab관리컨설팅팀 이장우 이사


