


보안 메시지로 위장한 스팸 메일 주의
신뢰할 만한 업체의 이름으로 메일을 보내 악성코드를 유포하는 것은 공격자들이 주로 쓰는 방법 중 하나다. 이번에 발견된 사례는 여행 및 금융 관련 서비스를 제공하는 미국 회사인 AMEX(American Express)의 이름을 도용해 악성코드가 포함된 첨부 파일을 보내는 방식이었다.
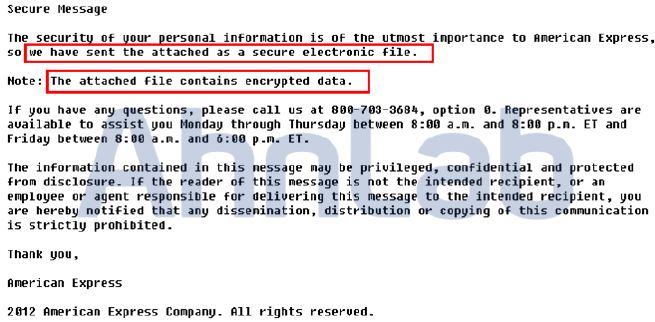
[그림 1] 보안 메시지로 위장한 스팸 메일
수신된 메일은 암호화된 보안 파일을 첨부했다는 내용의 보안 메시지를 위장하고 있다. 첨부 파일은 SecureMail.zip이라는 이름의 zip 압축 파일로, [그림 2]와 같은 PDF 아이콘을 확인할 수 있다.
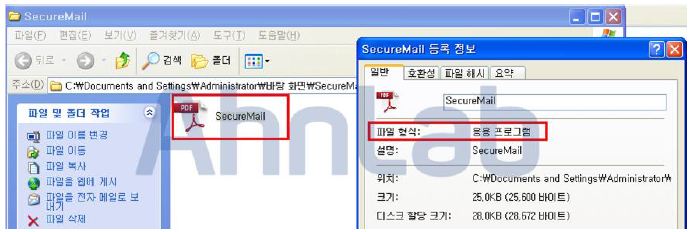
[그림 2] 아이콘은 PDF 파일이지만, 실제 파일 형식 응용 프로그램
파일 아이콘은 PDF 파일로 돼 있어 사용자는 PDF 파일로 생각할 수 있지만, 실제로는 실행이 가능한 exe 파일로 파일의 실행을 유도하고 있다. 국내뿐 아니라, 해외에서도 PDF 문서를 확인하기 위해 어도비사의 아크로뱃 리더 프로그램을 사용하는 사람이 많기 때문에 PDF 파일로 위장한 것으로 보인다.
[감염시 생성하는 파일]
C:\DOCUME~1\ADMINI~1\LOCALS~1\Temp\htiof.exe
C:\DOCUME~1\ADMINI~1\LOCALS~1\Temp\CabF.tmp
C:\Documents and Settings\Administrator\Local Settings\Temporary Internet Files\Content.IE5\KYLW251C\html[1].exe
C:\Documents and Settings\Administrator\Application Data\Tielam\rygexu.exe
C:\Documents and Settings\Administrator\Local Settings\Application Data\upze.zay
C:\Documents and Settings\Administrator\Application Data\Microsoft\Address Book\Administrator.wab
C:\DOCUME~1\ADMINI~1\LOCALS~1\Temp\KMUF38B\update.exe
해당 파일은 아래의 파일을 시작 프로그램에 등록해 부팅 때마다 실행해 감염 상태를 유지한다.
[시작 프로그램 등록]
C:\Documents and Settings\Administrator\Application Data\Tielam\rygexu.exe
또한 explorer.exe 프로세스의 방화벽 차단을 해제하고, UDP 3532 포트와 TCP 2291 포트를 개방한다. [그림 3]과 같이 방화벽 차단 메시지가 출력되는데, ‘차단 해제’가 아닌 ‘계속 차단’을 클릭하는 것이 중요하다.
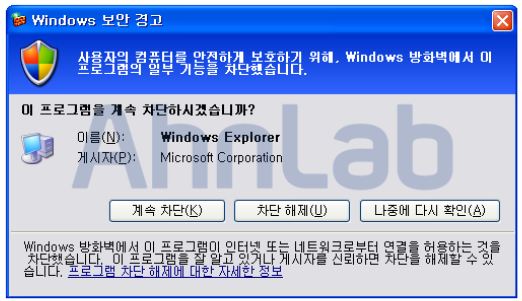
[그림 3] 악성코드 감염시 출력되는 Windows 방화벽 메시지
아래의 IP로의 지속적인 접근을 시도하기도 한다.
[접속 시도 IP]
6*.***.***.122:443
11*.***.***.245:4758
17*.***.***.122:7062
9*.***.***.180:1950
6*.***.***.31:5902
9*.***.***.74:9386
9*.***.***.26:5835
17*.***.***.184:80
5*.***.***.1:80
18*.***.***.45:80
최근 큰 이슈가 된 CryptoLocker 랜섬웨어 악성코드의 주요 확산 경로는 스팸 메일의 첨부 파일이었다. 또한 Smiscer(ZeroAccess) 루트킷 악성코드의 주요 확산 경로 역시 스팸 메일의 첨부 파일이었다. 이번에 발견된 악성코드 역시 스팸 메일의 첨부 파일로 확산되고 있다는 점에서 스팸 메일의 첨부파일에 대한 각별한 경계가 필요할 것으로 보인다.@
이메일을 통한 악성코드에 감염되지 않기 위해서는 다음의 내용을 지키는 것이 중요하다.
1. 발신인이 불분명한 메일은 가급적 열어보지 않는다.
2. 백신 프로그램을 최신 엔진으로 항상 유지하고, 실시간 감시를 활성화한다.
3. 첨부 파일은 바탕화면에 저장하여 백신으로 검사한 다음, 실행하거나 열람한다.
4. 메일 본문에 언급된 URL이나 IP주소는 가급적 접속하지 않는다.
5. 확장명 숨기기 기능을 해제하여 .exe 등의 확장명을 숨기는 파일에 속지 않는다.
- AhnLabASEC대응팀


