


[IT&Life] ‘이것’만 알면 2013년 트렌드가 보인다
키워드로 정리하는 2013년 보안 트렌드
| 스미싱(Smishing)은 신조어임에도 불구하고 연일 뉴스에 오르내리며 빠른 속도로 익숙한 용어가 되었다. 올 한해 스미싱으로 인한 피해 사례가 급증하고 있기 때문이다. 스미싱을 비롯해 경제전문지 포브스가 ‘또 다른 실크로드’라는 표현을 쓸 만큼 최근 전세계의 이목이 집중되고 있는 비트코인(Bitcoin)까지, 2013년의 보안 트렌드를 지배한 10가지 키워드를 정리해보았다. 단언컨대 이들은 보안 키워드를 넘어 2013년의 우리의 삶 전체를 규정짓는 트렌드이다. |
스미싱, 보안위협의 신흥 강자
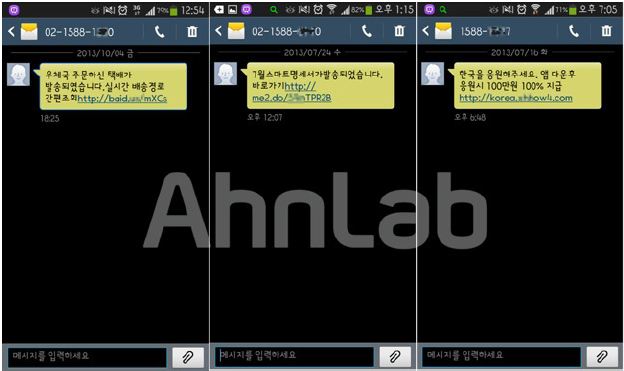
스미싱(Smishing)은 2013년 스마트폰 사용자들의 공공의 적으로 급부상했다. 스미싱이란 문자메시지(SMS)와 피싱(Phishing)의 합성어로, 스마트폰 사용자를 타깃으로 인터넷 주소가 포함된 문자를 보내 악성코드를 설치한 뒤 개인 금융정보를 빼내는 신종 사기 수법을 말한다. 지난해까지만 해도 간간이 발견되던 것이 올해 상반기에만 피해 건수 2만 2312건, 피해 금액 17억 원을 기록했다. 올 초에는 ‘공짜 쿠폰’, ‘통신사 환급금’ 등 흔한 낚시 문자로 유인했지만 근래에는 ‘돌잔치 초대장’, ‘청첩장’, ‘교통법규 위반 안내 문자’, ‘법원 출두 요청 문자’ 등으로 더욱 교묘해고 있다. 당분간 스미싱은 모바일에서 가장 강력한 보안 위협의 자리를 내주지 않을 것으로 보인다.
DDoS, 반복되는 악몽
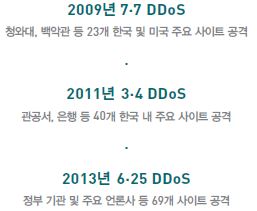 국내 기관 및 기업 보안 담당자들은 지속적인 대규모 DDoS 공격으로 곤혹을 치르고 있다. 분산서비스거부 공격(Distributed Denial-of-Service attack), 즉 DDoS 공격은 대개 인터넷 또는 네크워크 연결 상에서 다수의 시스템이 하나의 표적을 대상으로 다량을 패킷을 전송해 대규모의 트래픽을 발생시켜 네트워크 대역폭을 점유함으로써 시스템 또는 서비스를 마비시키는 방식이다. 특히 올해 발생했던 6ㆍ25 DDoS 공격은 악성코드와 좀비 PC를 이용한 전통적인 DDoS 공격 방식뿐만 아니라 웹사이트 접속만으로 DDoS 공격을 발생시키는 악성 스크립트 방식이 이용되는 등 다변화된 양상을 보였다.
그러나 DDoS 공격이 유독 한국에서만 발생하는 것은 아니다. 매년 전세계적으로 정치ㆍ사회ㆍ금전적인 목적의 크고 작은 DDoS 공격이 발생하고 있다. 올해 8월, 중국에서는 국가 최상위 도메인인 '.cn'을 이용하는 대다수의 웹사이트들의 서비스가 중단되는 등 역사상 최대 규모의 DDoS 공격이 발생한 바 있다.
 404 좌절을 부르는 그 이름
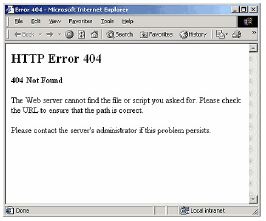
미(美) 언어 조사기관인 글로벌 랭귀지 모니터(The Global Language Monitor)는 올해 온∙오프라인을 통틀어 가장 많이 등장한 단어는 '404'로 조사됐다고 밝혔다. 단어라기 보다는 숫자인 ‘404’는 HTTP 표준 응답 코드로, HTTP에서 파일을 찾지 못했을 때 표시되는 인터넷 오류 표시다. ‘HTTP 404’ 또는 ‘요청하신 페이지를 찾을 수 없습니다(Page not found)’ 등의 메시지로 나타나기도 하는 404 오류는 클라이언트가 서버와 통신할 수는 있지만 클라이언트가 요청한 바를 서버가 찾을 수 없다는 것을 의미한다.
한편 ‘404’에 이어 2위를 차지한 올해의 단어는 ‘실패(fail)’로, 이 또한 인터넷 상에서 페이지를 찾을 수 없을 때 나타나는 메시지다. 인터넷이 현대인의 삶에 얼마나 많은 의미와 좌절을 맛보게 하는지 새삼 느끼게 하는 대목이다.
 랜섬웨어, 몸값을 내놓지 않으면!
랜섬웨어(Ransomeware)란 몸값을 의미하는 영어 단어 ‘랜섬(ransom)’과 악성코드를 뜻하는 ‘멀웨어(malware)’의 합성어로, 중요한 데이터 자산을 인질로 삼아 금전적인 대가를 요구하는 공격 방식 또는 그러한 공격에 이용되는 악성코드를 뜻한다. 대부분 공격 대상의 데이터를 암호화한 후 그 암호(비밀번호)를 알려주는 대가로 일정 금액을 요구하는 형태다.
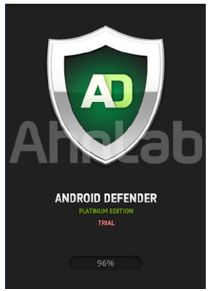
PC가 아닌 안드로이드 운영체제를 노린 랜섬웨어가 올해 처음으로 발견됐다. 안랩 시큐리티대응센터(ASEC)의 위협동향 분석보고서(ASEC Report)에 따르면 올해 3월경 처음 나타난 이 안드로이드 랜섬웨어는 데이터를 인질로 잡는 PC용 랜섬웨어와 달리 스마트폰 단말기 자체를 인질로 잡은 것이 특징이다. ‘안드로이드 디펜더(Android Defender)’라는 이 악성 앱은 악성코드에 감염되었다는 허위 정보를 보여주고 치료를 빌미로 금액 결제를 유도한다. 재부팅 시에 자동으로 시작되도록 설계되어 있어 사용자가 결제를 하기 전까지는 스마트폰 바탕화면에 위와 같은 팝업 이미지를 계속 발생시키기 때문에 스마트폰을 사용할 수 없게 된다.
체스트, 나도 모르는 소액결제가?
체스트(chest)는 지난 해 11월 발견된 스마트폰 사용자의 소액결제 및 개인정보 탈취 등을 유발하는 모바일 악성코드로, 실질적인 금전 피해를 가져온 최초의 모바일 악성코드로 기록됐다. 체스트 또는 체스트 앱은 사용자의 SMS 문자 메시지를 감시하고 특정 번호로부터 수신된 SMS를 악성코드 제작자에게 전송하도록 설계됐다. 이를 이용해 소액결제 인증번호를 탈취한 뒤 그 인증번호를 이용해 금전적인 이득을 취하는 형태다. 올해 체스트 변종은 16배 이상 증가했으며 고스란히 수많은 사용자의 피해로 이어지고 있는 실정이다. 소액결제 서비스 한도 금액은 월별 30만 원으로 제한되어 있지만 소액결제 시장 규모가 2조 8000억 원에 이르는 만큼 이를 노리는 공격은 더욱 거세질 것으로 예상된다. 최근에는 백신의 탐지를 우회하는 변종까지 나타나는 등 고도화되는 양상을 보이고 있다.
뱅쿤, 나쁜 은행?
뱅쿤(Bankun)은 스마트폰에 설치된 정상 은행 앱을 삭제한 후 악성 은행 앱 설치를 유도하는 모바일 악성코드로, 올해 처음으로 발견됐다. 초기의 뱅쿤은 내부에 악성 은행 앱을 포함하는 형태였으나 8월경부터는 내부에 지정된 URL을 통해 악성 은행 앱을 다운로드받는 형태로 변화했다. 문자 메시지를 탈취하는 SMS스틸러(SMS Stealer), 체스트와 함께 스미싱에 이용되는 대표적인 모바일 악성코드로인 뱅쿤은 사용자의 주소록 정보를 외부로 유출하고 주소록에 저장된 번호로 스미싱 문자를 발송한다. 지난해 발견된 체스트가 올해 수많은 변종으로 진화했던 것처럼 뱅쿤 역시 지속적으로 더 많은 변종이 나타날 것으로 예측된다. 또한 피싱, 파밍 등 인터넷 뱅킹을 노리는 공격 기법이 나날이 고도화되는 것처럼 스마트폰 뱅킹을 위협하는 뱅쿤류 또한 종류와 공격 방식이 다변화될 것은 명약관화다.
 비트코인, 화폐의 혁명이 될 것인가
최근 연일 전세계 뉴스에 오르내리는 단어가 있다. 바로 비트코인(Bitcoin)이다. 사이버 머니, 즉 가상 화폐의 일종인 비트코인은 이용자 간의 P2P(파일공유 시스템)를 기반으로 통화의 발행 및 거래가 이루어지는 것이 특징이다. 사실 가상 화폐 자체는 그다지 새로울 것은 없다. 그런데 왜 유독 비트코인에 전세계의 이목이 집중되고 있는 것일까? 비트코인은 다른 가상 화폐와 달리 일반 화폐처럼 오프라인에서 실제 재화나 서비스를 구매할 수 있다. 또한 민간 거래소에서 달러나 유로 등의 일반 화폐로 쉽게 바꿀 수 있다.
그러나 전문가들은 비트코인의 경제 규모가 크지 않다는 점, 해킹이나 각종 범죄에 악용될 소지가 높다는 점을 우려하고 있다. 지난 10월 초 미 연방수사국(FBI)은 최근 수년간 온라인을 통한 마약 밀거래에 950만 비트코인(1조 4000억여 원)이 사용됐다고 밝혔다. 11월에는 호주의 비트코인 관련 사이트에서 두 차례에 걸친 해킹으로 약 11억 원 규모의 비트코인이 도난 당한 사실이 알려지기도 했다. 안랩은 ASEC Report를 통해 해외에서는 비트코인을 탈취하기 위한 악성코드가 상당수 발견되고 있으며 국내에서도 해당 악성코드에 감염된 시스템들이 지속적으로 발견되고 있다고 전했다.
‘스노든 효과’ 불러온  빅브라더의 정보 수집
지난 6월 전세계는 혼란과 긴장에 휩싸였다. 미국 국가 안보국(NSA)이 비밀 정보 검색 수집 프로그램인 프리즘(PRISM)을 이용해 세계 각국 일반인의 개인정보를 수집했다는 미국 중앙정보국(CIA) 전 직원 에드워드 스노든의 폭로가 있었기 때문이다. 프리즘이 지난 6년 간 글로벌 IT기업의 서버에 접속해 천문학적인 정보를 수집한 사실이 알려지자 세계 각국은 반발했고 미국에서는 소송이 잇따랐다. 스노든의 폭로로 미국이 개인정보 수집에 대한 개혁조치를 내놓은 것 등에 대해서는 ‘스노든 효과’라는 평가까지 나왔다. NSA의 정보 수집으로 인한 후폭풍은 여전히 ‘뜨거운 감자’다.
웨어러블 컴퓨터, 상상이 현실이 된다!
톰 크루즈가 특수 장갑을 낀 손으로 허공에 떠 있는 영상을 제어하던 영화 ‘마이너리티리포트’의 그 장면을 기억하는가? 영화에서만 가능하던 상상이 일상 생활 속으로 다가올 날도 멀지 않은 것 같다. 웨어러블 컴퓨터(Wearable Computer)의 개발에 속도가 붙고 있기 때문이다. 웨어러블 컴퓨터란 시계나 안경처럼 자유롭게 몸에 착용하고 다닐 수 있는 컴퓨터를 말한다. ‘구글 글래스’가 상용화를 앞두면서 더욱 촉발되는 양상을 보이고 있으며 삼성, 소니, 애플 등이 가세하면서 IT 업계의 트렌드로 주목받고 있다. 하지만 사생활 침해 논란 등 웨어러블 컴퓨터가 풀어야 할 숙제도 많다.
‘사물 인터넷’ 시대, 도래하는가?
사물들끼리 인터넷으로 연결되어 서로 정보를 주고 받는 시대가 열리고 있다. 사물 인터넷(loT, Internet of Things)이란, 센서가 부착된 사물이 실시간으로 정보를 수집해 인터넷 통해 다른 사물들과 데이터를 주고 받는 기술이나 환경을 말한다. 지금도 주변에서 인터넷이 연결된 사물을 볼 수 있지만 ‘사물 인터넷’은 이보다 넓은 개념이다. 그간은 인터넷에 연결된 기기가 정보를 주고받으려면 인간의 조작이 필요했지만 사물 인터넷 시대가 열리면 사람의 개입 없이 사물들 스스로 정보를 주고 받게 된다. 전문가들은 앞으로 2~3년 이면 대부분의 사물들에 인터넷이 연결될 정도로 사물 인터넷이 확산될 것이라고 전망한다. 기기들에 운영체제가 내장되면서 사이버 공격자들의 공격 대상이 될 수 있다는 점에서 이에 대한 대비도 필요하다.
올해의 보안 트렌드를 주도한 이들은 실질적인 피해를 양산하고 있다. 10개의 키워드 중 4개가 스마트폰과 관련된 용어라는 점도 눈여겨볼 대목이다. 이밖에도 지능형 지속 위협 APT(Advanced Persistent Threat), 피싱, 파밍 등이 여전히 국내외 기업 및 기관에 막대한 피해를 입혔다. 또한 불과 몇 년 전까지만 해도 악성코드 청정지역으로 평가되던 맥 컴퓨터를 노리는 악성코드가 올 한해 본격적으로 급증했다. 지난 1년간 발생한 위협의 흐름을 파악하고 2014년에 다가올 보안 위협들을 최대한 예측하고 준비하는 것이 필요한 시점이다. @
- AhnLab세일즈마케팅팀 김동빈 과장


