[Special Report] Mac은 악성코드에서 자유로운가?
OS X 악성코드와 예방법
| 전 세계적으로 맥북, 맥북에어, 맥북프로 등 애플사의 맥 컴퓨터가 인기를 끌면서, 국내에서도 맥 사용자가 점차 증가하고 있다. 기존에는 디자이너 등 일부 산업 종사자가 사용했으나 점차 일반인 사용자들로 범위가 점차 확대되고 있다. 이에 따라 OS X 악성코드도 늘어나고 있다. 이 글에서는 OS X 악성코드 특징을 알아보고 맥 사용자를 위한 악성코드 예방법을 소개한다. 애플사는 10.8 마운틴라이온(Mountain Lion)부터 Mac OS X를 OS X로 변경해 본문에서도 Mac OS 대신 OS X로 표기했다. |
과거의 맥 악성코드
맥(Mac)과 직접 연관은 없지만 맥 악성코드를 얘기할 때 애플사 8비트 컴퓨터인 애플Ⅱ에서 감염되는 엘크 클로너(Elk Cloner)를 빼놓을 수 없다. 1981년 당시 15세 소년이었던 리차드 스크렌타(Richard Skrenta)가 제작하고 1982년 확산된 최초의 애플ⅡI 컴퓨터 바이러스이다. 이 바이러스는 해당 바이러스에 감염된 플로피디스크로 부팅하면 컴퓨터 메모리에 상주해서 디스크 입출력 명령을 할 때 감염되지 않은 플로피디스크를 감염시켰다. 감염된 디스크로 50회 부팅하면 [그림 1]과 같은 메시지를 출력한다.
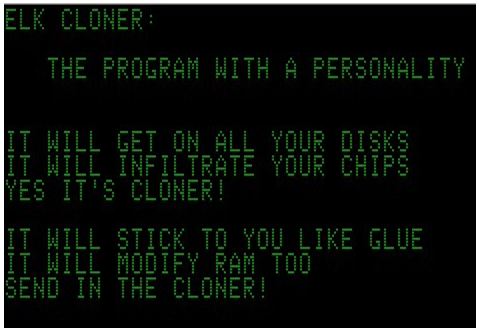
[그림 1] 엘크 클로너 바이러스에 감염되면 출력되는 메시지
보통 최초의 컴퓨터 바이러스로 알려진 브레인(Brain) 바이러스가 1986년에 제작되었으니 엘크 클로너 바이러스는 이보다 5년이나 빨리 제작되었다. 이후 애플사 제품은 악성코드의 역사와 함께 했으며 1980년 대 후반 컴퓨터 바이러스 유행이 시작될 때 MS-DOS 기반의 컴퓨터와 마찬가지로 맥 바이러스도 다수 등장해서 많은 피해를 줬다. PC는 도스에서 윈도우로 변화하면서 악성코드 문제가 더욱 심각해졌지만 맥은 점유율이 떨어지고 프로세스와 운영체계가 변경되면서 기존 악성코드가 활동하지 못하게 된다. 이로 맥은 악성코드로부터 안전하다는 인식이 생겨났다.
현대적 OS X 악성코드는 2006년에 첫 등장하고 이후 개념 증명 수준의 OS X 악성코드나 소규모 감염 보고만 있었다. 본격적인 피해는 2011년 5월부터 가짜 백신 프로그램으로 나타났고 2012년 4월 마침내 대규모 플래시백(Flashback) 악성코드 감염 사고가 발생한다. 이 악성코드는 전 세계 60만 대의 컴퓨터를 감염시켰고 더 이상 맥이 악성코드로부터 안전하다는 인식을 흔들어 놓는 계기가 되었다.
대규모 감염 사건 이후 맥에는 악성코드가 존재하지 않는다거나 문제를 애써 외면하던 애플사도 2012년 6월부터 악성코드에서 안전하다는 문구를 수정한다.
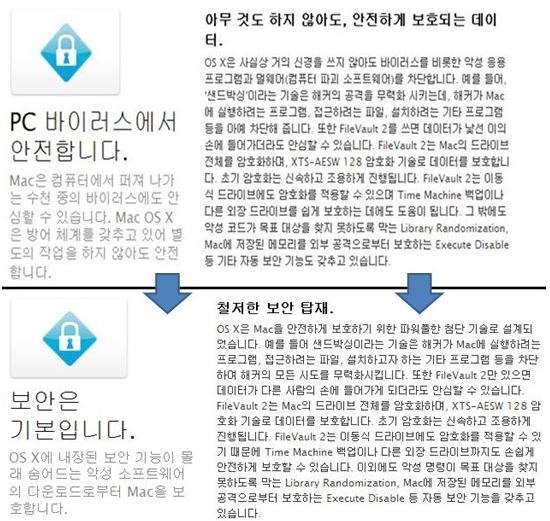
[그림 2] 애플의 악성코드에 대한 문구 변경 (출처: 애플코리아)
OS X 악성코드의 감염 경로
그렇다면 OS X 악성코드는 어떻게감염 될까? 최근 OS X 악성코드 주요 감염 경로는 크게 사용자 설치, 취약점, 확장자 착각으로 나뉠 수 있다.
사용자 설치
사용자가 악성코드를 유용한 프로그램으로 생각해 설치해서 감염된다. 이때 보통 사용자 암호를 입력해야 하므로 사용자가 악성코드를 유용한 프로그램으로 잘못 생각해야 악성코드에 감염된다.
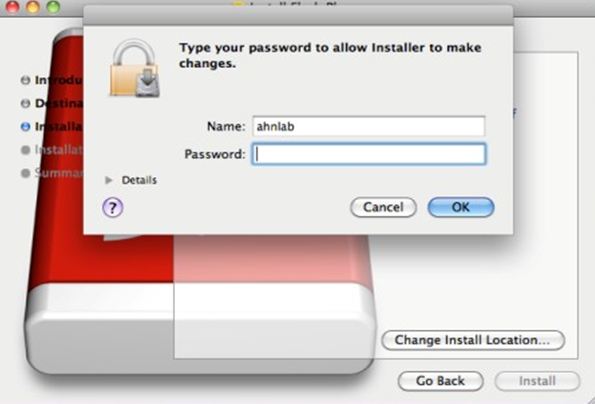
[그림 3] 사용자의 잘못된 판단으로 악성코드 설치
취약점 이용
사용자 모르게 악성코드를 감염시키기 위해서는 취약점을 이용한 것이 가장 일반적이다. 취약점을 이용한 감염은 크게 웹 브라우저, 문서 파일이 있다. 윈도우의 웹 브라우저에 비해 OS X는 웹 브라우저 취약점을 이용한 공격은 드물다. 대신 자바 취약점을 이용해 감염되는 악성코드가 존재한다.
확장자 착각
파인더(Finder)에서는 기본적으로 확장자가 보이지 않아 그림, 동영상, 문서 파일로 가장한 악성코드를 APP 파일로 오인해 무심코 클릭해 감염될 수 있다. 이때 설치 프로그램과 달리 패스워드를 요구하지 않아 사용자는 감염 사실을 인지하지 못할 수도 있다. 이 방법은 주로 표적공격에 사용되고 있다.
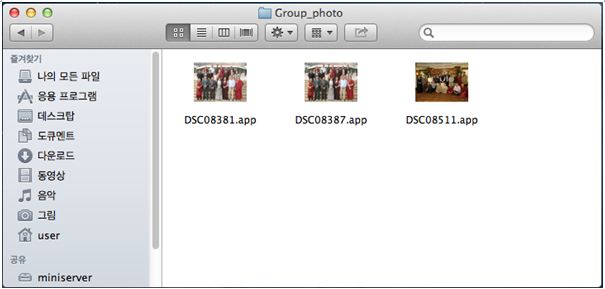
[그림 4] 사용자에게 사진으로 착각해 APP을 실행하도록 유도 (일반적으로 확장자 안 보임)
최근 OS X 악성코드 특징
2012년 대략 120여 개의 새로운 OS X 악성코드가 발견되었고 2013년에도 비슷한 수준의 OS X 악성코드가 발견되고 있다.
최근 OS X 악성코드의 특징은 다음과 같다.
표적 공격
맥이 특정 기관이나 기업에서 많이 사용되면서 표적 공격에 이용되고 있다. 2011년 7월 시위 사진을 포함한 압축 파일에서 사진 파일로 가장한 윈도우 악성코드와 OS X 악성코드인 OSX32-Trojan/Olyx가 발견되었다. 윈도우나 OS X 사용자가 사진을 보기위해 클릭하면 실행 될 수 있어 표적 공격에 사용된 게 아닐까 하고 추정된다.
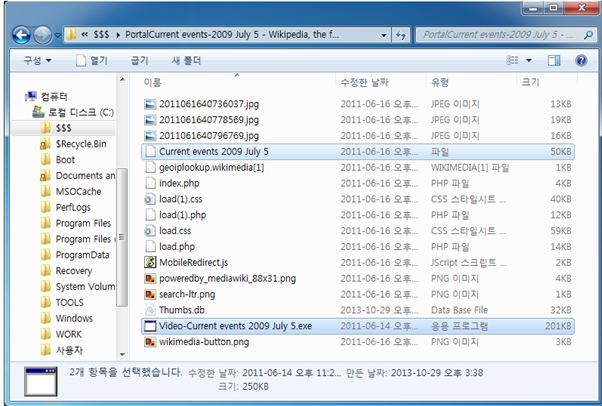
[그림 5] 사진과 함께 포함된 윈도우ㆍOS X 악성코드
본격적인 표적 공격은 2012년부터 확인되었다. 2012년 3월 티벳 독립 단체 표적 공격에 Macontrol과 Sabpab가 이용되었고 Macontrol 변형 악성코드는 2012년 6월 위구르 독립 단체 공격에도 사용되었다.
2013년 5월에는 제이콥 아펠바움(Jacob Appelbaum)씨가 오솔로 자유 포럼(Oslo Freedom Forum)의 아프리카 앙골라 활동가 시스템에서 Kitm 악성코드를 발견했다. 해당 악성코드 제작자는 윈도우 악성코드도 제작한 것으로 알려져 있다.
자바 취약점을 이용한 크로스 플랫폼 공격
플래시백 악성코드는 2011년 말부터 감염 보고되었지만 2012년 5월 플래시백의 대규모 감염 사고가 있었던 건 자바 취약점을 이용했기 때문이다. 이후 2013년에도 다수의 자바 취약점을 이용한 공격이 발견되었다. 이른바 크로스 플랫폼(Cross platform) 공격으로 자바 취약점을 이용하면 하나의 취약점으로 다양한 플랫폼에 대한 공격이 가능하고 피해자의 플랫폼에 맞는 악성코드를 감염시킬 수 있다.
경계성 프로그램
OS X에서도 경계성 프로그램이 등장하고 있다. 허위 백신 프로그램은 2011년부터 등장했지만 최근에는 상용 키로거, 키젠(Keygen), 애드웨어 등의 프로그램도 발견되고 있다.
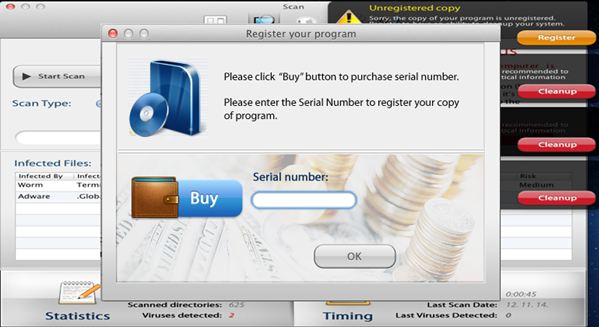
[그림 6] 가짜 백신 감염 화면
맥 악성코드 예방
맥 사용자들은 윈도우 사용자들에 비해서는 안전하다고 볼 수 있지만 이제는 보안을 좀 더 신경써야 할 때가 되었다. 특히 맥으로 여러 프로그램을 설치하고 각종 인터넷 서비스를 이용한다면 맥 백신 프로그램을 설치해 보자.
■ 백신 프로그램 설치
맥 사용자가 알려진 악성코드를 진단하기 위해서는 OS X 백신 프로그램을 설치해야 한다. 단, 백신 프로그램은 알려진 악성코드만 진단한다는 점을 명심하자.
■ 최신 소프트웨어 업데이트
소프트웨어 업데이트로 최신 소프트웨어를 유지해 보안취약점을 이용한 공격을 최소화한다.
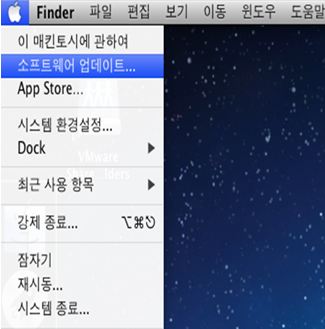
[그림 7] OS X 소프트웨어 업데이트 경로
■ Mac App Store 다운로드
가급적 맥 앱 스토어(Mac App Store)에서 다운로드하거나 확인된 개발자의 프로그램을 이용한다. 애플사의 앱 스토어의 파일이 완벽히 안전하지는 않지만 인터넷 웹사이트에서 다운로드하는 프로그램보다는 안전하다.
■ 방화벽 켜기
OS X는 방화벽을 포함하고 있지만 기본적으로 꺼져 있다. 따라서 방화벽을 켜고 인증되지 않은 응용 프로그램, 프로그램 및 서비스의 연결 허용을 차단하도록 설정하자.
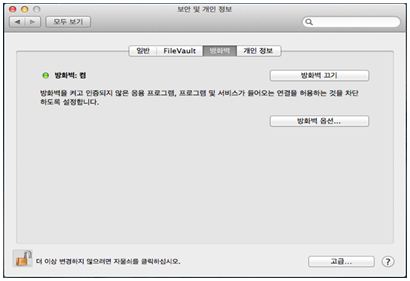
[그림 8] OS X 방화벽 설정 화면
■ 타임 머신(Time Machine) 설정
타임 머신으로 주기적으로 외장 하드디스크 등에 보관한다.
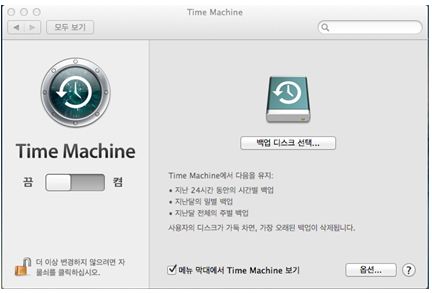
[그림 9] 타임 머신 설정 화면
■ 파인더(Finder) 환경설정
파인더 환경설정에서 ‘모든 파일 확장자 보기’를 선택해 확장자를 볼 수 있으면 실행 파일을 그림,동영상 등의 데이터 파일로 속인 공격을 피할 수 있다.
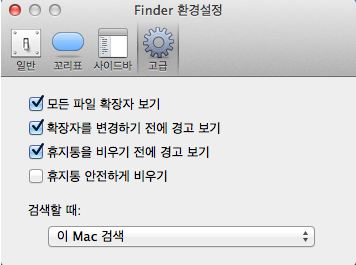
[그림 10] 파인더 환경 설정 화면
또 파인더에서는 숨김 파일을 볼 수 없다. 숨김 파일을 보기 위해서는 터미널에서 defaults write com.apple.Finder AppleShowAllFiles –bool YES을 입력하면 된다. 하지만 보이지 않던 파일이 보여 조금 불편해 질 수 있다.
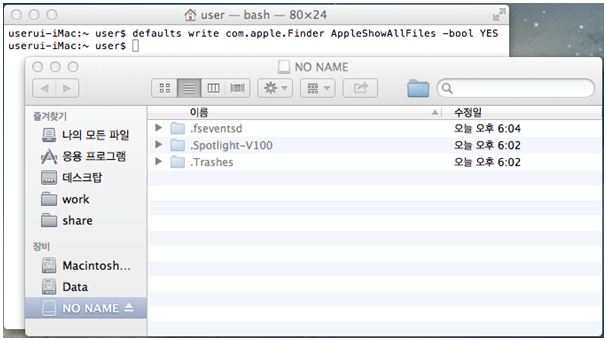
[그림 11] 파인더에서 숨김 속성 파일 보기
맥은 현재 10% 미만의 점유율을 보이고 있어 당분간 악성코드의 폭발적인 증가는 발생하지 않을 것으로 예상된다. 하지만, 맥을 사용하는 기업과 기관이 증가하면서 이를 노린 표적 공격은 조금씩 증가할 것으로 예상된다. 특히 맥용 백신 보급율은 상당히 더딘 편이라 악성코드 유입시 대처가 어려움을 겪을 수 있다. 따라서 앞서 언급한 예방 방법을 준수하여, 맥용 악성코드에 감염되지 않도록 유의하자.@
|
안랩 기업용 맥(Mac) 전용 보안 솔루션 AhnLab V3 for Mac 출시
이제 맥도 V3가 지킨다!
최근 전세계적으로 맥 OS를 노리는 악성코드의 수가 급증하고 있다. 지난 2012년 한 해 동안 발견된 맥 악성코드만 해도 전년 대비 6배 이상 증가한 것으로 확인됐다. 문제는 국내 맥 PC 사용자 수가 꾸준히 증가함에 따라 맥 PC 보호는 기업 보안의 또 다른 과제가 되고 있다는 점이다.
기업용 V3 for Mac은 엔드포인트 중앙관리 솔루션 AhnLab Policy Center(이하 APC) 및 APC Appliance와 연동 가능하다. 보안 관리자는 APC 제품군과의 연동을 통해 중앙에서 쉽고 간편하게 V3 for Mac을 배포 및 관리할 수 있다. 맥 보안 솔루션의 중앙 관리를 지원하는 업체는 안랩이 유일하다. APC 제품을 기반으로 V3 for Mac과 윈도우용 V3 제품군과 통합 관리가 가능해 맥 PC로 인한 기업 보안의 틈(hole)을 막을 뿐만 아니라 더욱 강력한 엔드포인트 환경을 구현할 수 있다.@ |
- AhnLab분석팀 차민석 책임 연구원


