[Spotlight] 위협의 가시성, 새로운 관점으로 접근할 때!
AhnLab ISF 2013에서 APT 대응의 새로운 비전 제시해
| 안랩 융합 정보보안 컨퍼런스 2013(AhnLab Integrated Security Fair, 이하 AhnLab ISF 2013)이 지난 10월 23일 서울 삼성동 코엑스에서 개최됐다. 안랩은 역대 최대 규모로 진행된 AhnLab ISF 2013에서 국내외 보안 전문가와 함께 최신 보안 트렌드를 공유하고 대응 방안을 제시했다. 이번 행사에는 기업, 공공기관 IT 관리자 및 보안 담당자 1600여 명이 참석했으며, 온라인 생중계는 총 3000여 명이 시청하는 등 성황을 이뤘다. 또한 이날 행사에서는 바라쿠다, 한국EMC, HP, 한국 IBM, 인텔 코리아, 팔로알토 네트웍스 등 글로벌 보안 기업의 전시도 함께 진행돼 국내 최고의 정보보호 컨퍼런스로서의 AhnLab ISF의 위상을 확인할 수 있었다. |
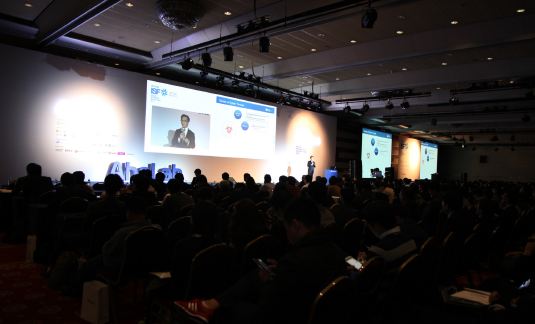
AhnLab ISF는 매년 괄목할만한 성장을 거듭하며 대표적인 정보보안 컨퍼런스로 자리잡았다. 그러나 현재 직면한 보안 위협의 실체를 파악하고 실질적인 해법을 제시한다는 취지만큼은 변함이 없다. 김홍선 안랩 대표이사는 AhnLab ISF 2013의 환영사를 통해 “일방적인 메시지 전달이 아니라 우리 보안의 현재와 미래에 대해 걱정하는 많은 분들이 ‘함께 고민하고 실질적인 답을 얻어가는 장’이 되길 바란다”고 전했다.
Keynote 위협에 대한 이해가 ‘가시성 확보’의 초석
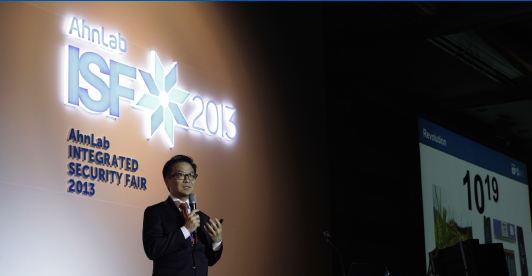
김홍선 대표는 ‘Stop APTs Dead’라는 주제의 기조연설을 통해 APT(Advanced Persistent Threat)와 같은 최근의 지능화된 보안 위협은 그 특징을 명확히 이해하고 이를 바탕으로 효과적인 대응 방안을 마련해야 한다고 강조했다. 이같은 알려지지 않은 위협에 대응하기 위해서는 “급변하는 위협 환경에 맞춰 네트워크단을 관통하는 수직적인(Vertical) 보안 대응 체계와 엔드포인트단을 아우르는 수평적인(Horizontal) 대응 마련이 동시에 수행되어야 한다”며 “안랩은 엔드포인트와 네트워크의 위협 대응에 대한 오랜 노하우와 기술을 갖추고 있으며 악성코드 분석 및 대응 조직과 관제 조직, 그리고 포렌식 조직 등 전문적인 인적 인프라를 통해 보안의 새로운 지평(New Horizon of Security)을 열어갈 것이다”라고 자신했다.
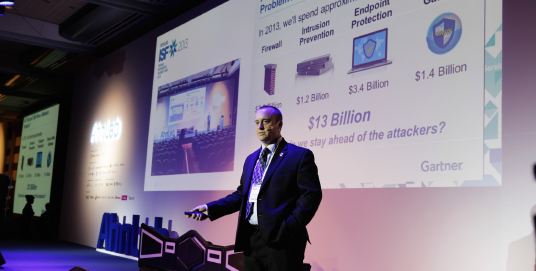
글로벌 시장조사기관 가트너의 애널리스트 로렌스 핑그리(Lawrence Pingree)의 기조연설은 ‘APT 대응을 위한 차세대 보안 전략(Best Practices for Mitigating Advanced Persistent Threats)’이라는 주제로 진행됐다. 그는 “최신 위협에 대한 이해를 통해 각 기업의 비즈니스에 적합한 대응 방안을 파악하는 것이 기본이며 가장 중요하다”면서 효과적인 APT 대응을 위해서는 ▲트래픽 분석부터 ▲엔드포인트 대응, 그리고 엔드포인트에 은닉한 위협의 흔적을 찾아낼 수 있는 ▲엔드포인트 포렌식 등의 기술이 필요하다고 조언했다. 또한 “위협과 연관된 정보를 파악하는 상황인지(Context Awareness)가 올해의 키워드였다면 내년에는 각각의 보안 솔루션을 통해 인지된 정보의 상호 연관성을 파악하여 가시성을 확보하는 상황인지 시큐리티 인텔리전스 (Context Awareness Security Intelligence)가 핵심이 될 것”이라고 전했다.
Track A. 컴플라이언스, 피하지 말고 파악하라!
‘시큐리티 컴플라이언스(Security Compliance)’를 중심으로 진행된 트랙 A에서는 점점 강화되는 보안 관련 규제에 대한 기업 및 기관들의 고민을 소개하고, 이를 해결하기 위한 구체적인 실행 방안 및 솔루션 제안 등 실질적인 해답을 제시했다.
 개인정보보호법 개정, 무엇을 준비할 것인가
이장우 안랩 관리컨설팅팀 이사는 개인정보보호법 개정안의 핵심 내용과 이를 준수하기 위해 현업에서 준비해야 할 사항이 무엇인지를 상황극 형식으로 소개해 청중들의 이해를 도왔다. 이장우 이사는 “사내에 보관되어 있는 개인정보를 파기하기 위해서는 현황 파악이 우선되어야 한다. 이 업무는 전산팀에 국한된 것이 아니라는 것을 분명히 인지해야 한다. 이를 위해서는 현업 담당자의 역할을 무엇보다 중요하므로 관련 부서와의 사전 동의는 물론 지속적인 협의가 반드시 필요하다”고 강조했다.
 개인정보보호의 진화, 관리를 넘어 유출 차단까지!
김재열 안랩 소프트웨어개발실 수석 연구원은 “개인정보보호법의 취지는 일반 기업이나 기관의 PC에 개인정보를 저장하지 않는 것이다. 개인정보를 보호하기 위해서는 검색, 유출 탐지, 유통 관리 등 3단계의 기술적 보호조치가 필요하다”고 설명했다. 또한 이 같은 기술적 보호조치 솔루션으로 개인정보 유출 방지 솔루션인 안랩 프라이버시 매니지먼트 스위트(AhnLab Privacy Management Suite)와 전사적인 개인정보 유통 관리 체계인 안랩 프라이버시 라이프사이클 매니지먼트(AhnLab Privacy Lifecycle Management)를 소개해 많은 관심을 받았다.
 보안 수준 향상을 위한 통합 보안 체계 구축 방안
기업 환경을 둘러싼 복잡다단한 컴플라이언스를 준수하기 위해서는 체계적인 보안 수준 향상이 우선이다. 이상구 안랩 솔루션서비스팀 차장은 체계적인 보안 수준 향상을 위한 보안 프레임워크와 솔루션 구축 방안을 제시했다. 이상구 차장은 “완벽한 보안은 없다”고 전제한 뒤 “통합과 분석의 반복된 과정을 통해 통합 위협의 의미와 가시성을 확보해야 위험을 최소화하고 보안 수준을 향상할 수 있다”고 강조했다. 이와 함께 안랩 시큐리티 프레임워크(AhnLab Security Framework) 기반에서 제공하는 ▲망분리 ▲ 개인정보 파일 통합 관리 ▲ 컨버전스 보안 관제 시스템 구축 ▲ 내/외부 통합 보안 관제 프로세스 운영 방안 등을 소개했다.
Track B. 수평적인 보안과 수직적인 보안의 연계
트랙 B는 ‘진화하는 위협(Advanced Threats)’과 관련해 APT 등 최신 위협에 대한 실질적인 대응 방안을 제안했다. 기업의 엔드포인트를 기점으로 한 수평적인 대응 방안과 네트워크를 중심으로 한 수직적인 대응 방안을 연계할 때 고도화되는 보안 위협 대응의 해법을 찾을 수 있다는 것이 그 골자다.
 왜 다차원 분석인가: 혁신적인 엔드포인트 보안 전략
이건용 안랩 세일즈마케팅팀 과장은 “엔드포인트는 업무상 비즈니스 관련 정보, 개인정보가 머물러 있는 곳”이라고 정의하고 “이에 따라 백신은 기존의 수동적인(passive) 대응을 넘어 더욱 능동적인(active) 대응을 제공할 수 있어야 한다”고 주장했다. 안랩은 최근 다차원 분석 플랫폼 기반의 새로운 V3 제품군을 선보인 바 있다. 이건용 과장은 “다차원 분석 플랫폼 기반의 V3는 시그니처가 업데이트되기까지의 시간을 최대한으로 줄이고 다양한 기능을 통해 사용자들이 어려움 없이 안전한 상태를 확보할 수 있다”고 자신했다. 또한 “악성코드 대응은 물론, 취약점 점검부터 관리를 위한 패치 업데이트, 컴플라이언스 준수를 위한 개인정보 관리까지 하나의 플랫폼을 기반으로 한 통합적인 엔드포인트 관리가 필수적이다”라고 강조했다.
 위기로 다가온 APT, 어떻게 맞설 것인가
오상언 안랩 전략제품사업팀 차장은 “APT는 더 이상 발생 가능한 위협이 아니라 실제 벌어지고 있는 위험이며, 그 중심에는 악성코드가 있다”고 말했다. 이 같은 환경에서 중요한 것은 다양한 경로를 통해 유입되는 악성코드 탐지, 위협에 대한 가시성을 확보하기 위한 모니터링, 가상 환경에서 행위기반으로 분석한 악성코드에 대한 상세하고 정확한 정보 등이라는 것이 오상언 차장의 설명이다. 이와 관련해 “안랩 트러스와처(AhnLab TrusWatcher)는 수직적인 대응의 관점으로 네트워크 레벨에서부터 악성코드 탐지, 분석, 대응, 모니터링까지 종합적인 프로세스를 제공하고 있다”고 설명했다. 특히 가상 머신을 통한 행위 분석은 물론, DICA 기술을 통한 동적 콘텐트 분석이 가능하며 ROP 방지 기술을 적용해 APT와 같은 지능형 보안 위협에 효과적으로 대응할 수 있다고 강조했다.
 보이지 않는 위협: 보안의 사각지대에 대한 가시성 확보 전략
김창희 안랩 세일즈마케팅팀 차장은 “전통적인 보안 솔루션은 알려진 위협 위주로 방어해왔기 때문에 이들을 통해서는 보이지 않는 부분, 즉 보안의 사각지대가 반드시 존재한다”면서 ▲전수 검사 ▲자동 분류 ▲상세 분석을 기업 보안의 키워드로 꼽았다. 엔드포인트단에서의 악성 파일에 대해 대응하고 있다는 전제 하에 “엔드포인트부터 네트워크 상의 모든 파일을 기업 내에서 수집하고 진보된 분석 기법과 고도화된 패턴 정보를 통해 인텔리전트하게 분석하고 분류하는 방안을 검토해야 한다”고 말했다. 이와 관련해 차세대 보안 솔루션 AhnLab MDS Enterprise를 소개해 이목을 집중시켰다. 이 제품은 기업이 자체적으로 기업 내부의 파일을 모두 수집하여 분류하고 신속하게 분석함으로써 실시간 대응하는 솔루션이다.
 네트워크 보안, 어디를 지향(指向) 하는가?
IT 환경이 급변하면서 기업의 네트워크를 향하는 트래픽이 폭증하고 있다. 유명호 안랩 전략제품사업팀 차장은 “기업은 비즈니스 연속성 확보가 필수적이다. 이에 따라 네트워크 보안 장비의 최우선 과제는 인증된 패킷은 정상적으로 통과시키고 악성 패킷을 신속하게 탐지하여 차단함으로써 트래픽 병목현상을 줄이는 것이다”라고 강조했다. 트래픽 병목 현상을 해소하고 안정적인 네트워크를 운용하기 위해서는 ▲대용량 트래픽 처리 기술 ▲고속 패킷 보안 처리 기술 ▲패턴 행위 탐지 고속화 기술 등을 갖춘 네트워크 보안 솔루션을 도입해야 한다는 것이 유명호 차장의 설명이다. 안랩의 네트워크 통합 보안 솔루션인 트러스가드(AhnLab TrusGuard)는 여기에 자체적인 악성코드 대응 능력과 차세대 보안 기술인 애플리케이션 콘트롤 기능을 제공하고 있다.
Track C 위협의 내밀한 곳까지 들여다본다
트랙 C는 ‘시큐리티 인사이트(Security Insight)’의 관점에서 보안 위협의 진화 방향을 예측하는 한편 진일보한 기술을 통한 보안의 가시성과 대응 방안을 확보할 수 있는 방법을 소개했다.
 고도화된 보안 위협의 스펙트럼 변화
흔히 해커와 보안 전문가를 끝없는 창과 방패의 싸움으로 비유한다. 이호웅 안랩 시큐리티대응센터장은 “보안이라는 방패가 창을 앞서는 방법은 시대의 흐름을 읽는 것 밖에 없다”고 단언했다. 대표적인 국내외 사이버 공격 사례와 공격 기법을 설명한 이호웅 센터장은 “기존 기술의 융합을 통해 새로운 기술이 나타나는 IT 분야와 마찬가지로 사이버 공격 역시 대부분 과거의 것에 새로운 기법과 기능이 더해지는 방식으로 나타나고 있다”고 말했다.
또한 “이 같은 보안이 위협에 선제적으로 대응하기 위해서는 데이터 흐름을 파악하고 가시성을 확보한 뒤 이들의 연관성을 이끌어 내는 것이 가장 중요하다”고 강조했다. 또한 향후에는 인터넷을 통하지 않은, 즉 폐쇄망 환경에도 유입ㆍ활동할 수 있는 슈퍼바이러스와 같은 위협도 나타날 수 있다고 우려했다.
 위협 인텔리전스(Threat Intelligence) 기반의 차세대 보안 관제
수많은 보안 솔루션을 도입했음에도 불구하고 지능적인 공격을 막아내지 못하는 이유는 무엇일까? 권동훈 안랩 CERT 팀장은 바로 이 수많은 보안 솔루션에서 원인을 찾았다. 다수의 보안 솔루션에 쏟아내는 엄청난 양의 로그를 몇 명의 보안 담당자들이 관리하는 것은 사실상 불가능하다는 것이다. 권동훈 팀장은 “보안 솔루션은 진일보한 기술과 함께 나날이 고도화되고 있으나 이를 관리하고 운용하는 기업 담당자의 전문성은 부족한 상황이다”라고 말했다. 이 같은 기업의 현실적인 대응의 한계를 극복하기 위해 안랩은 위협 인텔리전스(Threat Intelligence) 기반의 차세대 보안 관제 서비스를 제공하고 있다. 권동훈 팀장은 “보지 못한 정보를 수집하고 의미를 찾아 어떻게 대응할지 판단하는 것이 진정한 인텔리전스다”라며 “안랩의 차세대 보안 관제 서비스는 위협에 대한 가시성을 제공함으로써 실시간으로 위협을 인지하고 종합적인 맥락에서 신속하게 의사 결정을 할 수 있도록 지원한다”고 말했다.
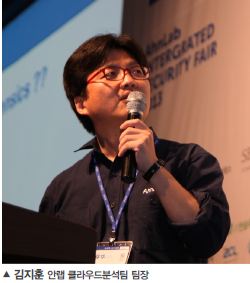 디지털 포렌식, 사라진 흔적까지 추적한다!
“지능형 지속 위협 APT는 피해 해결이 끝이 아니다. 복기 작업을 통해 차후 APT를 막을 수 있는 방법을 고민해야만 한다. 공격자는 언제든 또 다시 잠입해 들어올 수 있기 때문이다.” 김지훈 안랩 클라우드분석팀장이 디지털 포렌식을 강조하는 이유다. 김지훈 팀장은 “범죄 수사에서 범죄 증거를 확보하는 포렌식처럼 사이버 범죄에서 침해 당한 시스템 데이터를 추출하고 의미를 해석하여 증거를 찾는 것이 디지털 포렌식이다”고 정의했다. 또한 APT와 같은 지능형 공격을 조기에 탐지하고 분석하기 위해서는 포렌식 기술이 필수이며, 포렌식은 지능형 사이버 공격이 증가하는 현실에서 앞으로 사후 대응을 넘어 사전 대응이 가능한 차세대 보안 솔루션의 중추가 될 것이라고 강조했다. 김지훈 팀장은 “안랩의 포렌식 전문조직인 A-FIRST는 자체적인 포렌식 툴을 보유하고 있으며 분석 노하우와 독자적인 인프라를 기반으로 APT 등 지능형 위협을 효과적으로 분석하고 대응할 수 있다”고 자신했다.
이보다 더 역동적일 수는 없다, Exihibition
발표 세션과 부스 전시 외에도 행사장 곳곳에서 테크니컬 쇼케이스(Technical Showcase), 체험존, 오픈스튜디오 등이 진행돼 행사장을 찾은 방문객들의 시선을 사로잡았다. 이날 행사에서는 저탄소 친환경 컨퍼런스의 일환으로 대중교통을 이용한 방문객들에게 소정의 선물을 증정하고, 행사장 내 안랩몰에서 판매된 기념품의 수익금은 전액 기부하는 등 의미 있는 이벤트도 진행됐다.
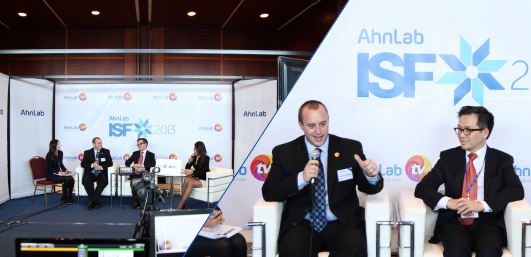
기조 연설을 마친 김홍선 안랩 대표이사와 로렌스 핑그리 가트너 애널리스트가 오픈스튜디오에서 최신 위협에 대해 대화를 나눴다. 김홍선 대표는 “기존의 보안 제품들은 여전히 그 가치가 유효하다. 중요한 것은 이들을 얼마나 잘 사용하냐는 것이다”라고 강조했다. 핑그리 역시 “여전히 많은 기업들이 과거의 대응 방식으로 최신 위협을 막겠다는 안일한 생각을 하고 있다”고 지적하면서도 “기존의 보안 솔루션에 대한 대체제로서가 아닌 보완재로 최신 보안 솔루션을 사용해야 실질적인 대응이 가능하다”고 말했다.
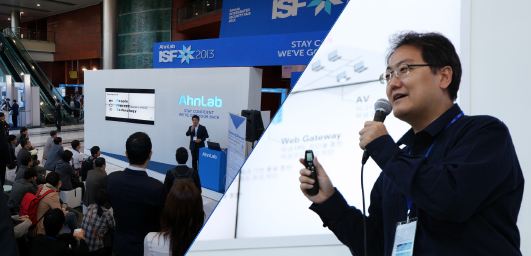
발표 세션에서 위협과 대응 방안에 대한 최신 정보를 접한 방문객들은 쉬는 시간도 아까운 듯, 행사장 중앙에서 진행된 테크니컬 쇼케이스를 찾아 다양한 보안 기술과 솔루션에 대한 심도 있는 설명에 집중했다.
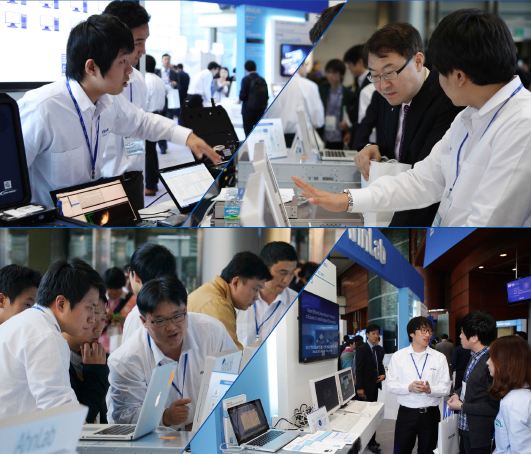
역시 백문이 불여일견이다. 저마다의 고민과 관심에 따라 최신 보안 솔루션이 전시된 부스를 찾은 방문객들의 눈빛이 진지하다. 안랩 트러스와처와 안랩 프라이버시 매니지먼트 스위트, 안랩 트러스존 부스에 많은 방문객들이 몰리면서 컴플라이언스와 APT 대응이 보안의 핫이슈임을 방증했다.
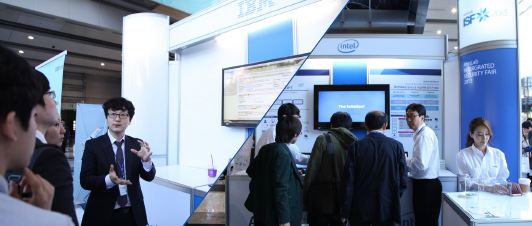
바라쿠다, 한국EMC, HP, 한국 IBM, 인텔 코리아, 팔로알토 네트웍스 등 글로벌 보안 기업도 발표 세션과 테크니컬 쇼케이스, 부스 전시를 종횡무진하며 다양한 기술과 솔루션을 소개해 눈길을 끌었다.@
- AhnLab세일즈마케팅팀 김동빈 과장


