


AhnLab ISF 2013 보안전문가가 응답하다!
|
안랩 통합 정보보안 컨퍼런스 2013(AhnLab Integrated Security Fair, 이하 AhnLab ISF 2013)이 지난 10월 23일 서울 삼성동 코엑스에서 개최됐다. 안랩은 역대 최대 규모로 진행된 AhnLab ISF 2013에서 국내외 보안 전문가와 함께 최신 보안 트렌드를 공유하고 대응 방안을 제시했다.
|
AhnLab ISF는 매년 괄목할만한 성장을 거듭하며 대표적인 정보보안 컨퍼런스로 자리잡았다. 그러나 현재 직면한 보안 위협의 실체를 파악하고 실질적인 해법을 제시한다는 취지만큼은 변함이 없다.
김홍선 안랩 대표는 기조 연설에서 ‘Stop APTs Dead!(APT의 종말)’이라는 주제로 지능형 사이버 공격인 APT 대응 방안과 새로운 보안의 지평을 제시했고, 글로벌 시장조사기관인 가트너의 애널리스트 로렌스 핑그리(Lawrence Pingree)는 ‘APT 대응을 위한 차세대 보안 전략(Best Practices for Mitigating Advanced Persistent Threats)’ 발표를 통해 진화한 보안 시스템의 필요성을 강조했다.
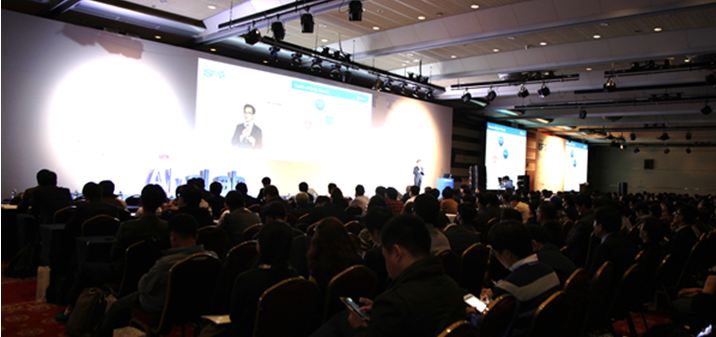
[그림 1] AhnLab ISF 2013이 지난 10월 23일 서울 삼성동 코엑스에서 성황리에 개최됐다.
이보다 더 역동적일 수는 없다, ‘AhnLab ISF 2013’
발표 세션과 부스 전시 외에도 행사장 곳곳에서 테크니컬 쇼케이스(Technical Showcase), 체험존, 오픈 스튜디오 등이 진행돼 행사장을 찾은 방문객들의 시선을 사로잡았다. 또한 저탄소 친환경 컨퍼런스의 일환으로 대중교통을 이용한 방문객들에게 소정의 선물을 증정하고, 행사장 내 안랩몰에서 판매된 기념품의 수익금을 전액 기부하는 등 의미 있는 이벤트도 진행됐다. 방문객들은 발표 세션 사이의 쉬는 시간을 이용해 테크니컬 쇼케이스를 찾아 다양한 보안 기술과 솔루션에 대한 심도 있는 설명에 집중했다.
백문이 불여일견, 저마다의 고민과 관심에 따라 최신 보안 솔루션이 전시된 부스를 찾은 모습이 진지하다. 안랩 트러스와처와 안랩 프라이버시 매니지먼트 스위트, 안랩 트러스존 부스에는 특히 많은 방문객이 몰려 컴플라이언스와 APT 대응이 보안의 핫이슈임을 증명했다.
개인용 프리미엄 백신 V3 Clinic과 기업 및 개인용 PC주치의 서비스 등을 직접 경험해 볼 수 있는 체험존 역시 방문객들의 발길을 붙잡았다.
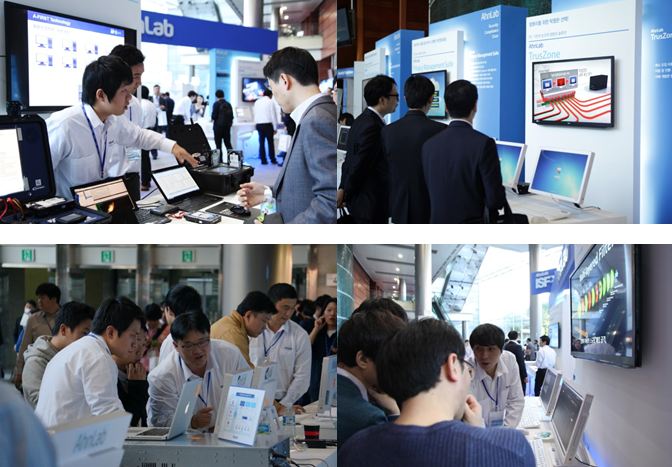
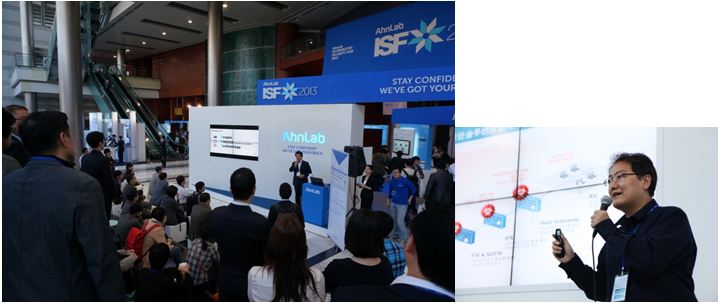
[그림 2] 기업, 공공기관 IT 관리자 및 보안 담당자 1600여 명이 참석한 이번 행사는
테크니컬 쇼케이스, 체험존, 오픈 스튜디오 등이 진행돼 방문객의 시선을 사로잡았다.
김홍선 안랩 대표이사와 로렌스 핑그리 가트너 애널리스트는 기조 연설에서 못다한 이야기를 오픈 스튜디오에서 유쾌하게 풀어냈다. AhnLab ISF 2013은 발표 세션, 행사장 전시 등 행사장의 모든 모습을 온라인으로 생중계했다. 특히 오픈 스튜디오는 온라인 방문객들을 위해 특별히 준비된 이벤트로, 행사장 현장에서도 AhnLab ISF 홈페이지에 접속해 온라인으로 시청하는 방문객들이 있을 정도였다.
안랩, 지능형 보안위협 대응 체계 방법론 제시
이어진 각 트랙별 발표에서는 기조연설에서 등장한 지능형 보안위협 대응 체계에 대한 실제적인 방법론과 안랩의 오랜 경험이 반영된 지능형 보안(security intelligence)이 소개됐다.
규제 준수, “체계적인 보안 수준 향상이 우선”
트랙 A에서는 기업들이 현실적으로 직면하고 있는 개인정보보호, 금융 보안, 종합 보안체계 구축 등 규제 준수에 관한 발표가 이어졌다. 지난 8월 발표된 개인정보보호법 개정안에 맞춰 현업에서 준비해야 할 사항에 대한 소개와 개인정보 유출 방지에 대한 솔루션 및 방안이 제시됐다.
보안 수준 향상을 위한 통합 보안 체계 구축 방안도 소개됐다. 안랩은 “기업 환경을 둘러싼 복잡다단한 컴플라이언스를 준수하기 위해서는 체계적인 보안 수준 향상이 우선되어야 한다”고 강조했다.
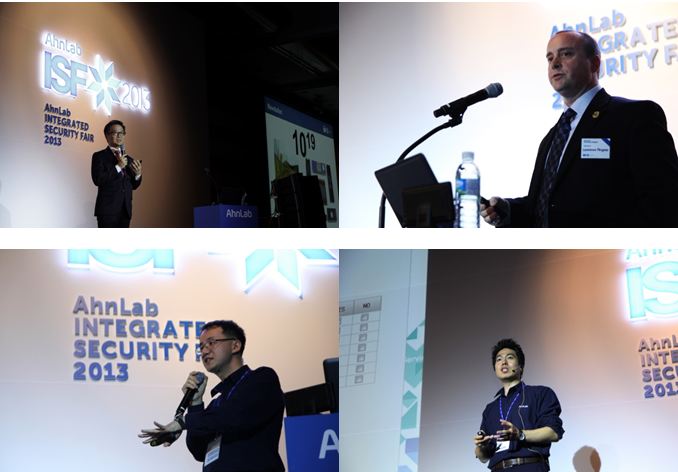
[그림 3] AhnLab ISF 2013의 본 행사인 발표 세션은 기조 연설과 12개의 주제 발표가 3개 트랙으로 나뉘어 진행됐다.
진화하는 위협, “다차원 분석은 필수”
진화하는 위협을 주제로 펼쳐진 트랙 B에서는 김홍선 대표가 키노트에서 강조한 ‘수직적 보안(Vertical security)’과 ‘수평적 보안(Horizontal security)’에 대한 구현 방법에 대한 제안이 이뤄졌다. 안정적인 엔드포인트 유지를 위해서는 기존 실시간 진단을 위한 클라우드 탐지와 시그니처 탐지에, 악성코드 행위기반 분석, URL/IP 추적, 평판기반 진단 등을 더한 다차원 분석이 필요하다는 것이다.
네트워크 레벨에서의 수직적인 보안에 대한 발표도 이어졌다. 안랩은 “APT의 중심에는 악성코드가 있다”며 “이런 환경에서는 다양한 경로로 유입되는 악성코드 탐지, 가시성을 확보를 위한 모니터링, 행위기반으로 분석한 악성코드에 대한 상세하고 정확한 정보가 중요하다”고 설명했다.
시큐리티 인사이트, “보안, 시대 흐름을 읽어야”
트랙 C에서는 보안위협의 진화 방향을 예측하고 진일보한 보안 대응 방법이 소개됐다. 이 발표에서는 “보안이 창(보안위협)을 앞서는 방법은 시대의 흐름을 읽는 것 밖에 없다”며 기존 기술의 융합을 통해 새 기술이 나타나는 IT분야과 같이 앞으로 악성코드는 더욱 융∙복합적인 형태로 나타날 것으로 예측했다.
차세대 보안관제 발표에서 안랩은 “인텔리스전스 기반에서 가시성을 확보하고 실시간 위협 인지로 종합적인 맥락에서 위협에 대한 신속한 의사결정을 할 수 있도록 하는 차세대 보안 관제 서비스를 제공하고 있다”고 말했다.@
- AhnLab세일즈마케팅팀 김수정