


V3 모바일 설치 위장 스미싱 ‘주의’
스마트폰 보안 앱으로 위장한 스미싱 사례가 최근 발견돼 사용자들의 각별한 주의가 필요할 것으로 보인다.
최근 안랩의 모바일 보안 제품인 V3 모바일(V3 Mobile)을 설치하라는 내용의 문자로 위장해 악성 앱의 설치를 유도하는 스미싱 사례가 발견됐다.
스미싱이란, 무료 쿠폰, 스마트 명세서, 청첩장 등의 낚시 문자메시지로 악성코드를 유포한 뒤 소액 결제 및 개인정보 탈취 등의 피해를 일으키는 보안 위협이다.
안랩은 불특정 다수에게 불안전한 메시지를 발송하지 않는다는 점을 명심하자.
악성 앱 제작자는 [그림 1]과 같이 “스미싱, 파밍으로 인한 개인정보 유출이 증가하고 있다”는 내용과 함께 “백신 프로그램을 배포하고 있다”는 문자를 발송했다. 해당 문자에는 링크가 포함되어 있어, 이를 클릭할 경우 악성 앱이 설치된다.
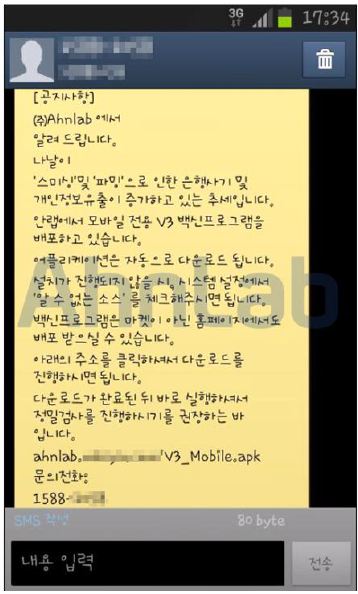
[그림 1] 안랩 V3 모바일을 사칭한 스미싱 문자
메시지에 포함된 앱을 설치하면 [그림 2]와 같은 아이콘이 생성된다. 설치된 악성 앱의 아이콘은 V3의 모습을 하고 있지만, 앱 이름은 ‘내가사께!’로 나타난다. 이는 과거 동일한 악성 앱을 만든 제작자에 의해 배포된 앱의 이름과 같은 것으로, 앱 제작과정에서 이를 미처 수정하지 못한 것으로 보인다.
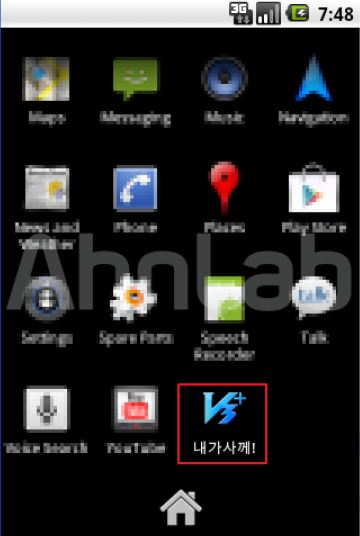
[그림 2] 설치된 악성 앱 아이콘
앱을 실행하면 [그림 3]과 같은 화면이 나타나고, 악성 행위가 동작한다.
악성 앱이 실행되면, 사용자도 모르는 사이에 악성코드 내부에 저장된 2개의 번호로 앱 설치 완료 문자가 전송되고 SD Card 에 .temp 디렉터리를 만들어 주소록, 통화 기록, 문자 정보를 저장한다. 이렇게 저장된 정보는 미리 정의된 특정 서버로 전해지며, 해당 내용은 문자로 전송된다.
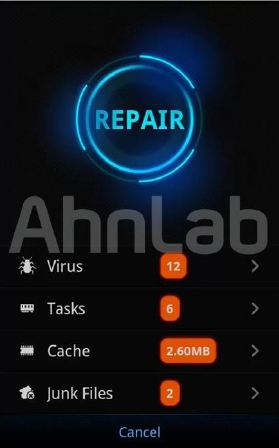
[그림 3] 악성 앱 실행 화면
악성 앱 제작자는 과거에도 동일한 기능을 가진 악성 앱을 제작한 바 있다. 과거에 제작된 악성 앱의 아이콘은 [그림 4]와 같았다.
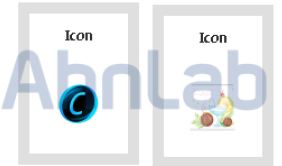
[그림 4] 동일 제작자의 악성 앱 아이콘
스마트폰 사용자는 수신한 문자에 링크가 포함돼 있을 경우 접속에 주의해야 한다. 무엇보다 사전에 V3 모바일 등의 백신을 사용해 악성 앱에 감염되지 않도록 주의하는 것이 중요하다.@
- AhnLabASEC대응팀


