더욱 지능화된 금융사 피싱 앱 주의보!
금융사 앱으로 위장해 사용자의 금융정보를 빼내는 악성 앱의 변형이 최근 발견됐다. 국내 스마트폰 사용자를 타깃으로 하는 이 악성 앱은 기존에 발견된 앱보다 지능화된 데다, 실제 감염 사례도 보고되고 있어 각별한 주의가 필요하다.
금융사 앱으로 위장해 사용자의 금융정보를 빼낸 피싱 앱의 이번 변형은 다음과 같은 특징을 보였다.
▶ 아이콘 및 패키지 변화
기존 앱은 앱의 이름에 패키지 이름이 있었던 반면, 이번에 발견된 앱에는 앱의 이름이 보이지 않았다. 또한 비교적 간단하게 작성됐던 기존의 클래스들에 비해 최근 변형에는 Receiver, services 등의 클래스가 추가됐다.
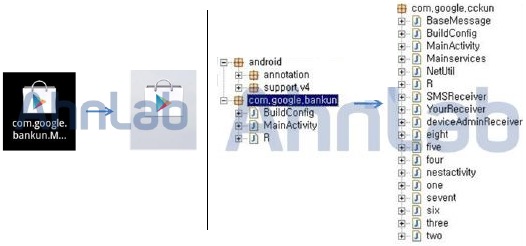
[그림 1] 악성 앱의 아이콘 및 이름(왼쪽) / 패키지 및 클래스의 변화(오른쪽)
▶ 권한 및 기기 관리자 등록
해당 앱을 실행하면 아이콘은 사라지고 앱의 기기 관리자 등록 여부를 묻는 화면이 나타난다.
▶ 서비스 및 리시버 이용
사용자가 [그림 2]에서 Activate 버튼을 누르면 악성 앱이 동작한다. 해당 앱은 사용자가 문자를 수신하거나 전원을 끄고 켜는 행위를 했을 때 피싱 앱의 추가 설치를 유도한다.
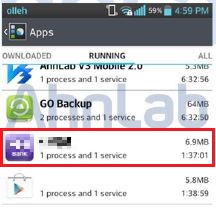
[그림 2] 악성 앱이 동작하는 화면
▶ 알림 기능 사용
사용자가 임의의 문자를 수신하면 [그림 3]과 같이 ‘새로운 업데이트가 있습니다’라는 알림이 나타난다. 이는 구글 플레이어나 기타 다른 앱의 업데이트와 비슷한 방식이어서 사용자의 의심을 피해 또 다른 악성 피싱 앱을 설치할 수 있다.
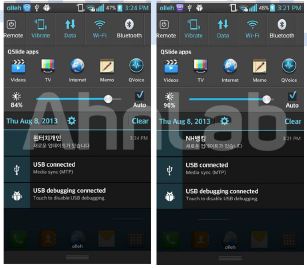
[그림 3] 문자 수신시, 새로운 업데이트를 알리는 화면
악성 앱의 알림에 따라 업데이트를 누르면, 사용자는 기존 앱의 삭제 여부를 묻는 팝업창과 피싱 앱 설치 화면을 보게 된다. 사용자는 이 과정을 단순한 앱 업데이트 과정으로 착각할 수 있지만, 실제로는 악성 앱이 설치된다.
악성 앱 설치 과정에서 사용자의 스마트폰에 설치된 금융사의 앱과 같은 금융사의 모습을 한 앱이 설치된다. 이 역시 사용자의 의심을 피하기 위한 것으로 보인다.
다만 과거에 발견된 피싱 앱은 국내 주요 8개 금융사의 피싱 앱이 존재했지만, 이번에 발견된 앱에서는 3개 금융사의 피싱 앱만이 보였다.
앞서 언급한 바와 같이 최근 해당 앱으로 인한 감염 사례가 보고되고 있고, 사용자에게 금융 정보 탈취를 통한 금전적인 피해를 일으킬 수 있는 피싱 앱인 만큼 스마트폰 사용자들의 주의가 당부된다.
이 같은 악성 피싱 앱의 피해를 막기 위해서는 V3 모바일과 같은 백신을 사용해 주기적으로 검사를 실시하는 습관이 필요하다.@
- AhnLabASEC대응팀


