


스마트폰 사용자 노리는 '안드로이드 랜섬웨어'
악성코드가 발견됐다며 결제를 유도하는 허위백신은 이제 PC에만 국한된 이야기가 아니다. 스마트폰 사용자가 늘면서 이들을 타깃으로 금전적인 이익을 취하려는 악성 앱이 급격히 증가하고 있다.
최근 허위로 스마트폰에서 악성코드가 발견됐다며 진단 화면을 보여준 뒤, 치료를 위해서는 결제를 해야 한다며 사용자의 주머니를 노리는 악성 앱이 발견됐다.
‘안드로이드 디펜더(ANDROID DEFENDER)’라는 이름의 해당 앱은 결제가 이뤄지기 전에는 사용자가 스마트폰을 사용할 수 없도록 바탕화면에 팝업 창을 띄울 뿐 아니라, 해당 앱의 삭제도 어렵게 제작돼 있었다.
이러한 악성코드는 사용자의 중요한 자산을 볼모로 금전적인 요구를 한다고 해서 랜섬웨어(Ransomware)라고 불린다.
* 랜섬웨어는 ransom(몸값)과 ware(제품)의 합성어로, 컴퓨터 사용자의 문서 등를 ‘인질’로 잡고 돈을 요구한다고 해서 붙여진 이름이다.
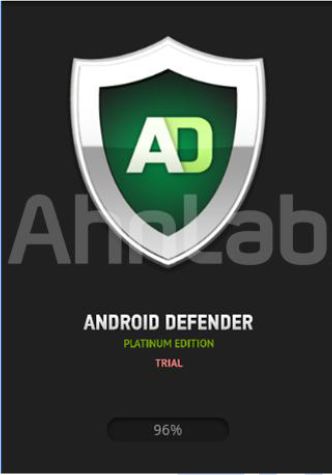
[그림 1] 안드로이드 랜섬웨어
지난 3월 경부터 최근까지 발견된 랜섬웨어는 [그림 2]와 같은 아이콘으로 위장해 유포됐다. 오페라, 파이어폭스, 크롬이나 페이스북과 같은 친숙한 아이콘으로 사용자들의 의심을 피했다.
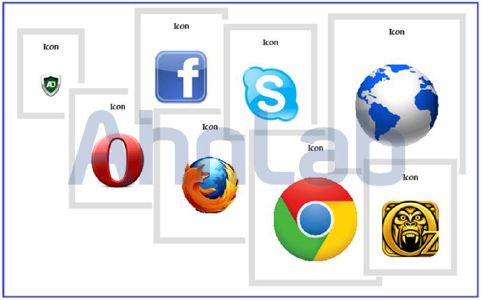
[그림 2] 안드로이드 랜섬웨어 아이콘
악성 앱의 권한 정보를 살펴보면 해당 앱이 어떤 행위를 하는 지 알 수 있다. 이 앱은 SMS, 네트워크, 백그라운드 프로세스 종료 등과 관련된 행위를 하며 재부팅 시에도 자동으로 시작되도록 설계됐다.
[그림 3]과 같이 앱을 설치할 때 권한 정보를 확인할 수 있다.
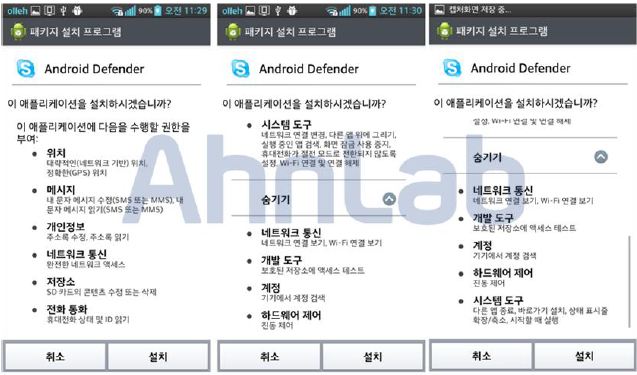
[그림 3] 앱 설치 과정 1
권한 정보를 확인하고 설치를 진행하면 휴대폰 관리자 활성화 화면이 나타난다(기기에 따라 ‘휴대폰 관리자’ 또는 ‘기기 관리자’, ‘디바이스 관리자’ 등으로 나타난다).
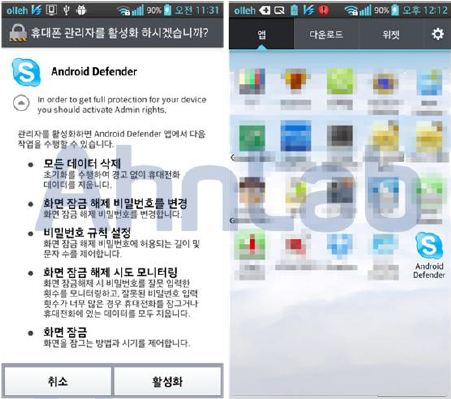
[그림 4] 앱 설치 과정 2
사용자가 ‘취소’와 ‘활성화’ 둘 중 어느 옵션을 선택해도 설치가 중단되지는 않는다. ‘[그림 3] 앱 설치 과정 1’의 과정에서 이미 앱의 설치가 완료됐기 때문이다.
이어 [그림 5]와 같이 허위로 악성코드 감염 정보를 보여주고 결제를 유도한다.
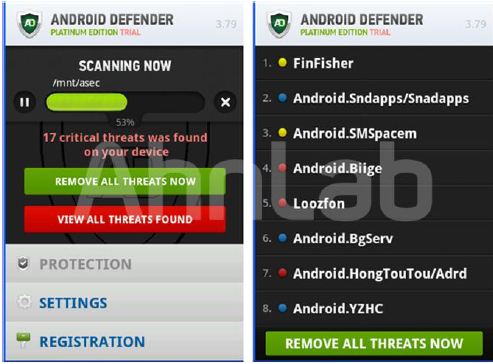
[그림 5] 허위 검사 화면(왼쪽) / 허위 진단 화면(오른쪽)
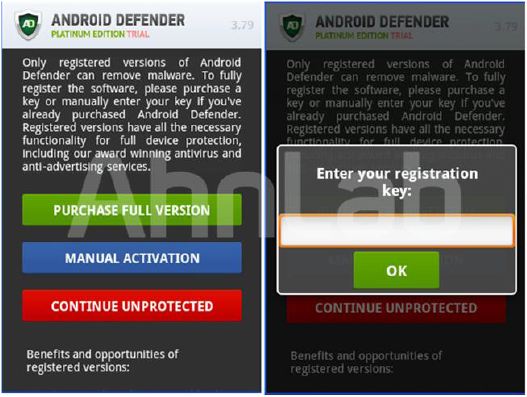
[그림 6] 구매 유도 화면(왼쪽) / 인증 키 입력 화면(오른쪽)
악성 앱이 실행된 화면에서는 홈 화면으로 이동해도 다른 작업을 할 수가 없다. 문자메시지와 통화 관련 기능도 불가능하다. 또한 악성코드의 제거를 권한다는 내용의 메시지 팝업으로 지속적으로 결제를 유도한다.
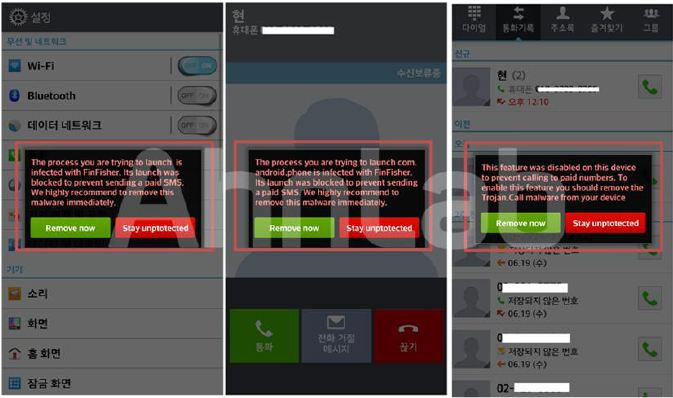
[그림 7] 악성코드 제거를 권하는 팝업 메시지 1
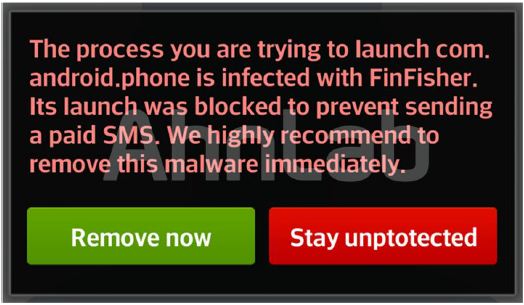
[그림 8] 악성코드 제거를 권하는 팝업 메시지 2
위의 메시지가 나타나면, 사용자는 수동으로 앱을 삭제하려 해도 삭제할 수가 없게 된다. 이미 스마트폰을 이용한 다른 모든 작업이 불가능해진 뒤다.
해당 랜섬웨어가 설치될 경우, 일반 사용자가 수동으로 조치를 취하기는 어려울 것으로 예상된다. 따라서, V3 모바일과 같은 모바일 백신 제품을 사용해 악성 앱에 감염되지 않도록 사전에 주의를 기울이는 것이 무엇보다 중요하다.
해당 악성코드는 V3 Mobile 제품을 통해 진단 및 치료가 가능하다.@
- AhnLabASEC대응팀


