웹사이트 접속만해도 DDoS 공격 트래픽 유발
지난 6월 25일 오전 주요 정부기관 및 언론사를 대상으로 한 DDoS(Distributed Denial of Service, 분산 서비스 거부) 공격이 발생했다.
이번 DDoS 공격을 유발한 악성코드는 웹하드 사이트를 통해 유포됐으며, 25일 오전 10시 특정 사이트에 DDoS 공격을 수행하도록 C&C서버로부터 명령을 받은 것으로 확인됐다.
이번 공격은 악성코드와 좀비PC를 이용한 전통적인 DDoS 공격 방식 외에도, 특정 웹사이트 접속만으로 DDoS 공격을 발생시키는 악성 스크립트 방식이 일부 타깃 웹사이트 공격에 이용됐다. ‘악성 스크립트를 이용한 DDoS 공격 방식’은 안랩이 최초로 발견했으며, 국가적 대형 DDoS 공격에 이용된 것은 이번이 처음이다.
* 좀비PC : 악성코드에 감염된 컴퓨터를 말하며, 주로 공격자의 명령을 받아 특정 서비스를 방해할 목적으로 DDoS 공격 등을 수행함
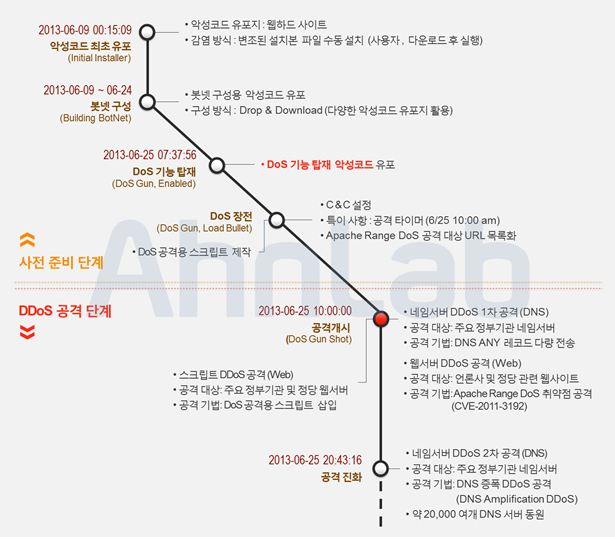
[그림 1] 6.25 DDoS 공격 주요 타임라인
▲ 좀비PC를 통한 DDoS 공격 방식
공격자는 특정 웹하드의 설치파일과 업데이트 파일을 이용해 개인 사용자 PC를 악성코드로 감염시켜 좀비PC로 만들었다. 그런 다음 25일 오전 10시 C&C서버를 통해 좀비PC들이 특정 DNS(Domain Name System) 서버를 DDoS 공격하도록 명령을 내렸다.
* C&C 서버 : 공격자가 악성코드에 명령을 내리는 서버
* DNS 서버 : 웹 사이트 이용자가 주소를 입력하면 이를 실제 웹사이트로 연결해 주는 기능을 함
▲ 악성 스크립트를 이용한 DDoS 공격 방식
안랩은 개인 사용자가 공격에 악용되지 않도록 DDoS 공격 유발 악성코드를 진단 및 치료하는 전용백신을 개발해 무료 제공하고 있다. 이 전용백신은 개인은 물론 기업 및 기관에서도 무료로 사용할 수 있다.
전용백신 : https://www.ahnlab.com/kr/site/download/vacc/vaccView.do?seq=111
또한 개인용 무료 백신 V3 Lite를 비롯한 V3 365 클리닉, V3 Internet Security 8.0 등 V3 제품군 사용자는 사용 중인 제품의 최신 버전으로 해당 악성코드 및 악성 스크립트의 진단 및 치료가 가능하다.
안랩은 “DDoS 공격은 좀비PC에서 시작하므로, 개인용 PC와 기업 내 PC 모두 의도치 않게 공격자가 될 수 있다. 따라서 DDoS 공격의 시발점인 PC에서 악성코드를 제거하는 것이 중요하다”고 강조했다.@
- AhnLab


