


악성코드가 부활한다?
악성코드를 치료해도 시스템을 재부팅하고 나면 다시 악성코드가 나타난다?
최근 기존에 없던 기능이 포함된 악성코드가 확인됐다. 분석 결과 해당 악성코드는 시스템을 복원하는 기능, 일명 ‘롤백(Rollback)’ 증상이 있는 악성코드였다.
이 악성코드는 지속적인 감염 상태를 유지하기 위해 시스템 복원 기능을 악용하고 있어 치료에도 어려움이 있다. 치료를 한 뒤 재부팅을 하고 나면 다시 악성코드가 나타나기 때문이다.
해당 악성코드가 최종적으로 감염시키는 악성코드는 온라인게임핵으로, 이는 특정 온라인게임의 사용자 계정 탈취를 목적으로 하고 있다.
‘롤백’ 기능이 있는 해당 악성코드에 감염되면 아래와 같은 파일이 생성된다.
| [생성되는 파일] C:\WINDOWS\system32\wininit[영문자].exe(Dropper) C:\WINDOWS\system32\Black.dll C:\WINDOWS\system32\RCX[영숫자].tmp C:\WINDOWS\system32\Drivers\diskflt.sys C:\WINDOWS\system32\drivers\passthru.sys |
또한 black.dll의 복사본이 악성 lpk.dll 이름으로 모든 폴더에 생성되며, [그림 1]과 같이 특정 IP주소로의 네트워크 연결이 확인된다.
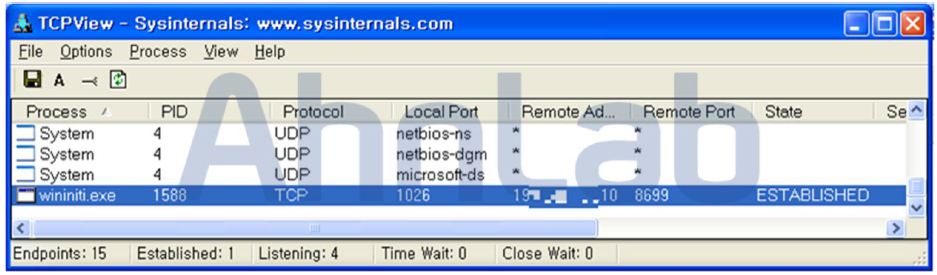
[그림 1] 네트워크 연결 정보
해당 악성코드는 V3를 통해 진단이 가능하며, 안랩은 해당 악성코드의 치료를 위해 백신을 제작해 무료로 배포하고 있다.
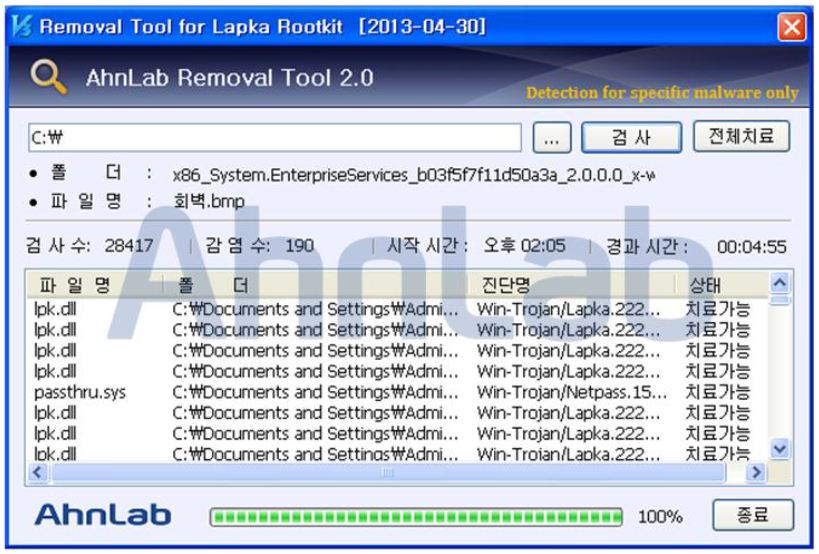
[그림 2] 전용 백신 실행 화면
안랩은 변종 악성코드가 끊임없이 나타나고 있다는 점에서 지속적으로 전용백신을 업데이트해 대응하고 있다.@
- AhnLabASEC대응팀


