


광고성 프로그램 업데이트 시 악성코드 감염
|
국내에서 배포되는 광고 프로그램은 보통 웹 사이트에 방문할 경우 공개용 프로그램의 번들로 함께 설치된다. 이들 광고 프로그램은 설치될 때 사용자의 암묵적인 동의를 받는데, 예를 들면 프로그램 설치 시 사용자가 인지할 수 없도록 약관을 작게 표시하거나 보이지 않게 한쪽에 배치해 무심코 확인을 누르게 하는 식이다.
이런 광고성 프로그램은 (인지하든, 인지하지 못하든) 사용자의 동의를 받아 설치된다는 점에서 법적으로는 문제가 없지만, 실제 사용자들로부터는 원성을 사고 있다. 프로그램 설치 시 사용자의 동의를 받는 부분에서에서부터 꼼수를 부리고 있는데다, 설치된 후에도 원하지 않는 광고 창을 띄워 불편함을 초래하기 때문이다. |
더 큰 문제는 광고 프로그램과 함께 악성코드를 유포하는 경우가 종종 있다는 점이다. 이번에 발견된 사례 역시 설치된 광고 프로그램이 업데이트 서버로부터 광고 프로그램을 다운로드해 실행하는 과정에서 온라인게임핵 악성코드가 유포됐다.
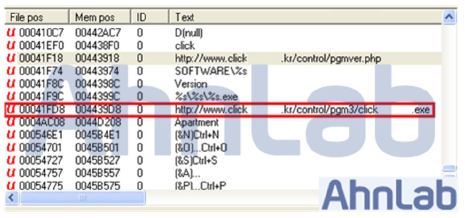
[그림 1] 업데이트 파일 실행 시 다운로드하는 파일
업데이트 파일이 실행될 때 [그림 1]의 URL로부터 다운로드되는 파일의 구조는 악성파일(Binder.exe)과 정상 광고 프로그램(Updater.exe)으로 이루어져 있다. 실행하면 ‘%TEMP%\Binder.exe’를 생성하고 실행된다.
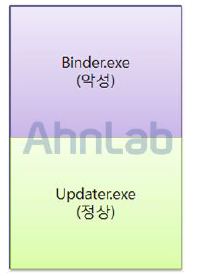
[그림 2] 다운로드된 파일의 구조
주목할 파일은 ‘%Temp%\Binder.exe’다. 이 파일이 실행되면 특정 사이트로부터 특정 온라인 게임 사용자의 계정정보를 탈취하는 온라인게임핵을 비롯해 여러 악성코드 및 그와 연관된 파일들을 다운로드하고 실행한다.
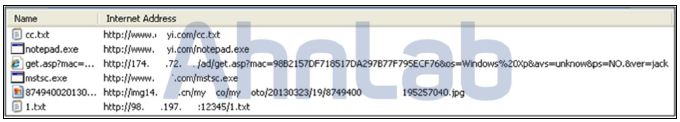
[그림 3] Binder.exe에 의해서 다운로드되는 파일
[그림 3]에서 3번째 파일인 get.asp(이하 생략)는 감염된 PC에서 사용하는 랜카드의 맥주소와 운영체제 버전 등을 Parameter 데이터로 조합해 특정 사이트로 전송한다.
[그림 3]에서 보는 것처럼 다운로드된 파일 중에 그림 파일이 존재하는데 해당 파일의 내부코드를 살펴보면 JPG 파일의 헤더가 존재한다. 좀 더 살펴보면 오프셋 0x280h 지점부터 실행 가능한 파일이 존재함을 알 수 있다. 이는 악성코드가 다운로드한 파일이 백신에 탐지되지 않도록 하기 위해 그림파일인 것처럼 위장하고 있는 것이다. 감염된 PC는 재부팅할 때마다 영문으로 된 ‘Script Control’ 메시지 창을 출력한다.
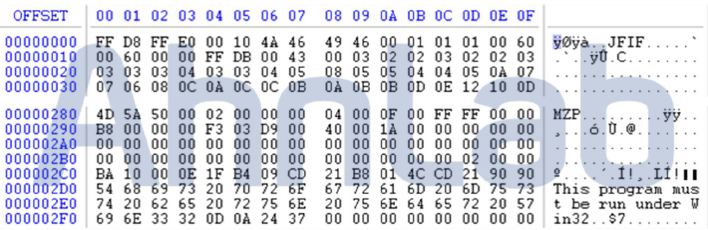
[그림 4] 그림 파일로 위장한 악성코드
Binder.exe에 의해서 다운로드되는 온라인게임핵 악성코드는 지금까지 발견된 변종들과 마찬가지로 동일한 대상과 기법을 사용해 사용자의 계정정보의 탈취를 시도한다.
주요 악성코드들은 다운로드 및 실행되는 과정에서 간헐적으로 [그림 5]와 같이 블루스크린(BSOD)이 발생하기도 한다. (PC 사용 시 BSOD가 발생한다고 해서 무조건 악성코드 감염으로 판단해서는 안 된다.)
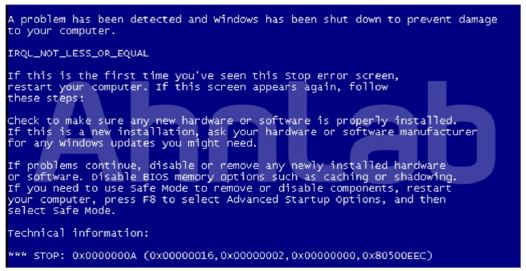
[그림 5] 악성코드 감염 시 BSOD
Binder.exe가 다운로드하는 온라인게임핵은 윈도우 정상 파일인 ‘ws2help.dll’을 교체하는 형태로 실행되는데, 감염된 상태에서 인터넷익스플로러(IE)를 실행하면 [그림 6]과 같이 오류가 발생한다. IE 실행 시 악성으로 교체된 ‘ws2help.dll’을 로딩하는 과정에서 문제가 발생했고, 이로 인해 IE가 정상적으로 실행되지 못한 것이다.
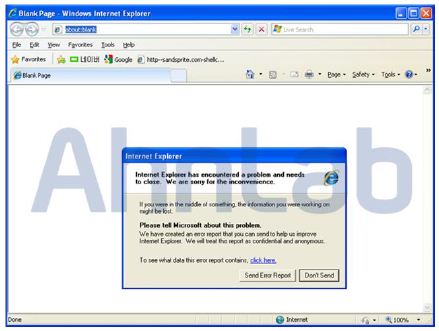
[그림 6] 감염 시 부작용 : IE 오류 발생
사용자의 무관심 속에 무분별하게 설치되는 프로그램에 의해서도 악성코드에 감염될 수 있다. 이로 인한 부작용으로 피해를 입을 수 있다는 점에서 사용자들의 주의가 필요하다..@
- AhnLabASEC대응팀


