


남미 은행을 타깃으로 한 봇넷 다수 등장
국내에서 온라인 뱅킹 사용자를 타깃으로 한 악성코드가 발견된 것은 오래 전 일이지만, 본격적으로 유행하기 시작한 것은 1년이 채 되지 않았다. 그러나 해외에서는 오래 전부터 피싱 및 파밍 등의 온라인 사기수법이나 인터넷 뱅킹 관련 정보수집을 목적으로 하는 악성코드에 의한 피해가 지속적으로 발생해 왔다.
최근 외신을 통해 보도된 AlbaBotnet은 사용자의 인터넷 뱅킹 정보를 탈취하기 위한 목적으로 제작된 악성코드의 좋은 예다. 이 봇넷은 칠레은행의 온라인 뱅킹을 이용하는 사용자를 타깃으로 제작된 악성코드로, 이메일 등 다양한 경로를 통해 유포된 것으로 보인다.
이 봇넷의 한 변형을 분석한 결과, 다음과 같은 감염 행위가 이루어지는 것을 확인할 수 있었다.
| - system32 폴더에 wincal.exe 이름으로 자신을 복사한 후 실행 - 레지스트리에 아래의 데이터를 추가하여 부팅 시 실행 HKCU\Software\Microsoft\Windows NT\CurrentVersion\Windows\load "C:\WINDOWS\system\wincal.exe" - hosts 파일을 변조하기 위한 정보가 있는 111.90.159.208 IP에 접속 - 서버에서 받아온 정보를 참조해 Hosts 파일 변조 - 웹 브라우저로 은행 사이트 접속 시 위장된 피싱 사이트로 이동 |
변조되는 host 파일에 등록된 은행 사이트들의 목록은 아래와 같다. 공격자가 타깃으로 하는 사이트들은 칠레의 금융기관이었다.
| 111.***.159.2*www.santander.cl 111.***.159.2*santander.cl 111.***.159.2*www.bci.cl 111.***.159.2*bci.cl |
감염된 악성코드는 hosts 파일의 변경이 이루어졌는지 주기적으로 접속을 하고, 감염된 사용자가 hosts 파일에 등록된 웹사이트에 접속하면 피싱 사이트로 연결해 사용자의 금융 관련 정보를 가져오기 위한 시도를 한다.
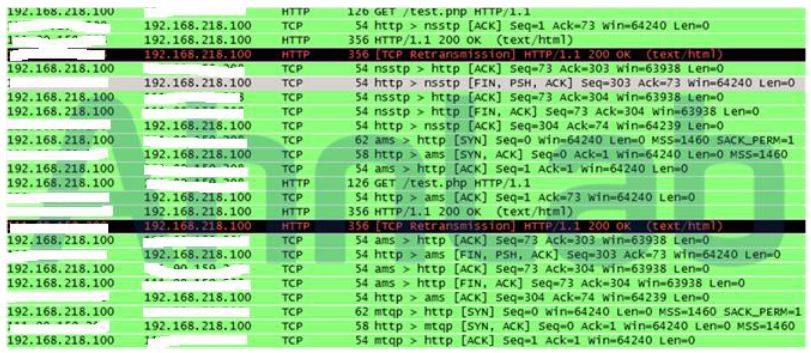
[그림 1] 피싱사이트 접속 정보
남미에서는 이러한 유형의 인터넷 뱅킹 관련 악성코드들을 지속적으로 유포하는 봇넷이 다수 등장하고 있는 것으로 보인다.
KAV의 보고서에 의하면 PiceBOT, S.A.P.Z (Sistema de Administración de PCs Zombi -Zombie PCs Administration System) 등 비슷한 유형의 악성코드들이 지속적으로 유포되고 있고 피해 또한 증가하고 있다고 한다. 이러한 봇넷 샘플들 또한 Albabotnet 관련 악성코드와 비슷하게 hosts 파일을 변조하는 방식을 이용해 악성 사이트로 사용자를 유인하는 것으로 보인다.
이와 같은 남미 국가들의 인터넷 뱅킹 악성코드는 국내의 상황과 비슷한 부분이 많다. 악성코드의 동장 방식이 유사할 뿐만 아니라, 급격한 증가세를 보이는 것 또한 그렇다.
최근 국내에서 유행하는 악성코드들의 대부분은 hosts 파일을 변조해 사용자를 피싱 사이드로 유도하는 방식으로 개인정보를 탈취하고 있다. 비슷한 악성코드의 변형들을 지속적으로 유포해 다수의 사용자를 감염시키고, 웹사이트에서 hosts 파일의 정보를 받아 업데이트한다. 사용자는 지속적으로 피해를 입을 수 있는 환경에 노출돼 있는 것이다.
이러한 악성코드로부터 고객의 정보를 보호하고 정보 유출로 인한 피해를 막기 위해서는 기업들이 다양한 방식으로 보안 강화를 위한 노력을 해야한다. PC 사용자 또한 백신 프로그램 및 OTP 사용 등으로 자신의 정보를 안전한 상태로 유지하기 위한 노력을 기울여야 한다.@
| 용어 정리 봇넷 : 악성코드에 감염되어 해커가 마음대로 제어할 수 있는 좀비PC들로 구성된 네트워크를 말한다. |
- AhnLabASEC대응팀


