


백신 피해 변신하는 악성코드 주의!
백신의 탐지를 피하기 위해 수시로 모습을 바꾸는 온라인게임핵 악성코드가 발견됐다. 이 악성코드는 사용자의 계정을 탈취해 추가적인 피해를 일으키는데, 백신이 이를 지속적으로 추적 및 탐지하자 변신을 시도한 것으로 보인다.
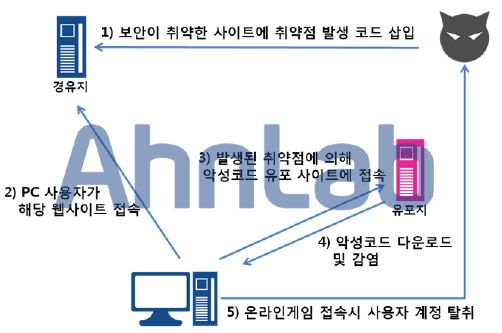
[그림 1] 일반적인 온라인게임핵 악성코드 감염과정
일반적으로 온라인게임핵 악성코드는 [그림 1]과 같이 감염되는데, 악성코드가 감염되는 부분에서 악성코드의 변신이 일어난다. 물론 악성코드의 탐지를 우회하기 위한 목적이다.
전통적인 온라인게임 감염 대상은 ws2help.dll, imm32.dll, usp.dll, wshtcpip.dll, midimap.dll 등과 같은 시스템 구성 파일을 교체하는 형태였다. 그러나 최근에는 이러한 전통적인 형태에 kakubi.dll이라는 파일이 추가로 감염돼 백신 제품에서 탐지하고 치료하는 과정을 방해하는 방향으로 발전했다. kakubi.dll 파일이 최근 대부분의 백신제품에 의해 탐지되자, 파일명을 바꿔서 유포하기 시작한 것이다.
해당 악성코드에 감염되면 [그림 2]와 같이 AV-Kill 악성코드가 서비스 항목에 장치 드라이버로 등록되어 감염된다.
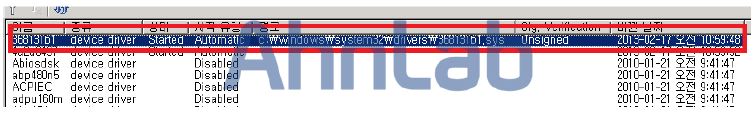
[그림 2] 파일 드라이버로 등록된 AV-Kill 악성코드
드라이버 파일이 등록되어 백신 제품의 동작을 방해한 다음, [그림 3]과 같이 윈도우 운영체제의 정상 시스템 구성 파일을 악성으로 교체한다. wshtcpip.dll 파일이 그 대상이며, 정상 파일은wshtcpzi.dll 파일로 백업된다.
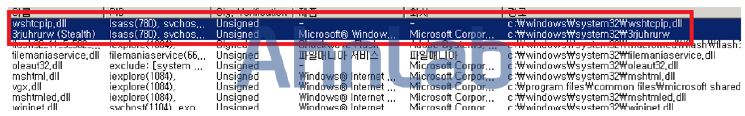
[그림 3] 악성코드로 교체된 wshtcpip.dll 파일
[그림 4]와 같이 인터넷익스플로러에 kakuzi.dll이라는 이름의 BHO (Browser Helper Objects)로 등록된다. 기존에는 kakubi.dll이라는 이름으로 유포됐으나, kakuzi.dll로 변경됐다. 백신의 탐지를 피하기 위한 것이다.
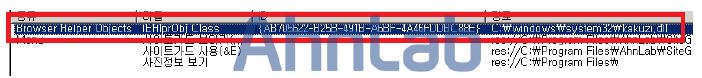
[그림 4] BHO로 등록된 kakuzi.dll 악성코드 파일
악성코드는 [그림 5]와 같이 시스템 정보를 전송하는 기능이 포함돼 있다.
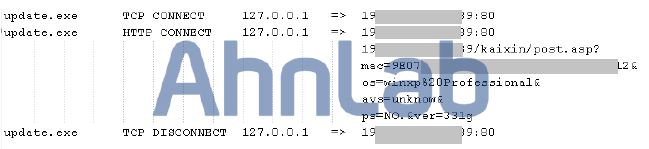
[그림 5] 악성코드 최초 감염 시 특정 서버로 연결 및 시스템 정보 전송
해당 IP로 접속하는 서버는 [그림 6]과 같이 워싱턴D.C에 위치하는 것을 확인할 수 있다.
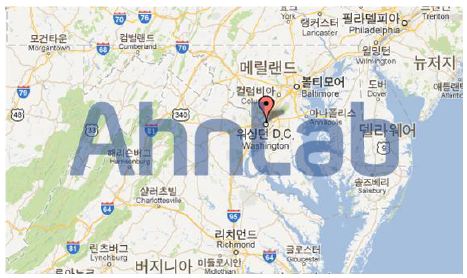
[그림 6] 악성코드가 통신하는 원격 시스템 위치
얼마 전 개정된 ‘게임 산업 진흥에 관한 법률 시행령’으로 게임 아이템 거래에 타격을 입게 되자, 인터넷뱅킹의 계좌정보를 직접 탈취해 현금을 빼내가는 파밍 기법이 기승을 부리고 있다.
온라인게임핵이 유포된 기존 침해 사이트 상당수는 최근에도 파밍 악성코드를 유포하고 있지만, 온라인게임핵 악성코드가 완전히 사라지지 않은 만큼 사용자들의 특별한 주의가 요구된다.
해당 악성코드는 V3제품에서 진단 및 치료가 가능하다.@
- AhnLabASEC대응팀


