


개인 정보 빼가는 악성코드 잇따라 발견
국내에서 인터넷 뱅킹 정보를 탈취하는 악성코드가 끊임없이 발견되고 있다. 이번에 발견된 악성코드는 윈도우뿐 아니라 구글 공식 마켓인 Play Store에도 등록돼 있어 그 영향이 적지 않을 것으로 보인다.
과거 국내를 대상으로 제작된 정보 탈취형 악성코드는 주로 주말에 취약점을 통해 유포∙확산됐지만, 최근에는 주중에도 변형이 제작돼 유포되고 있는 것으로 확인됐다.
취약점을 통해 PC에 다운로드∙실행되는 악성 파일은 아래와 같다.
hxxp://121.*** .**.229:280/goutou.exe
해당 파일이 실행되면 아래와 같은 명령으로 시스템의 Hosts 파일이 변조된다. 이후 PC 사용자는 인터넷 뱅킹을 위해 정상(은행) 사이트를 방문하지만, 실제로는 제작자에 의해 의도된 피싱(은행) 사이트에 접속하게 된다.
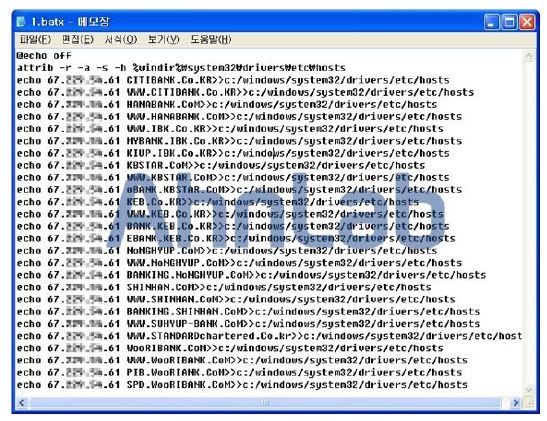
[그림 1] Hosts 파일 변조
피싱 사이트는 실제 은행 사이트와 흡사해 사용자가 주의 깊게 살펴보지 않으면 정상 사이트와의 구분이 어렵다.
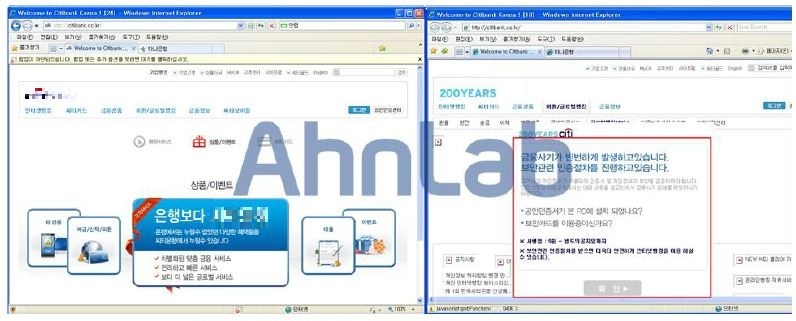
[그림 2] 정상 사이트(왼쪽) / 피싱 사이트 (오른쪽)
다른 은행 피싱 사이트도 유사하게 [인증절차]를 요구하고 있다.
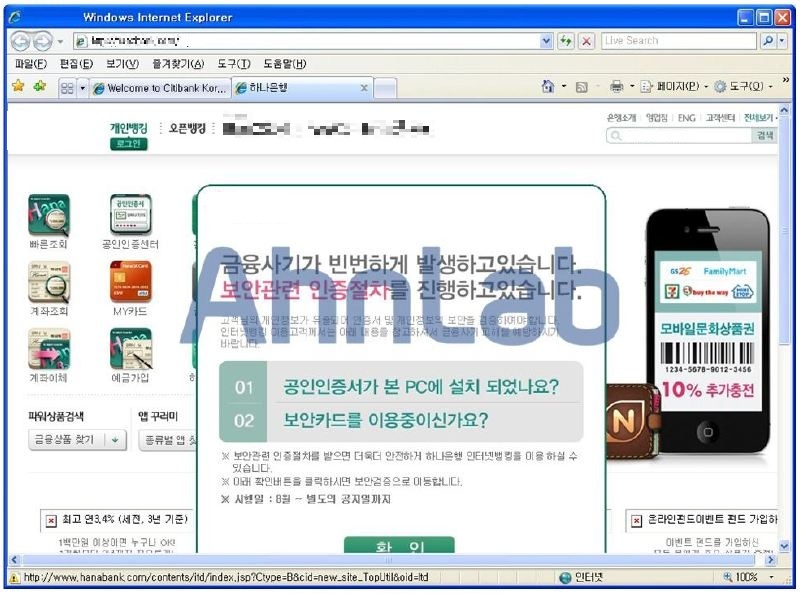
[그림 3] 은행(피싱) 사이트
피싱 사이트에서 요구하는 [인증절차]는 아래와 같다.
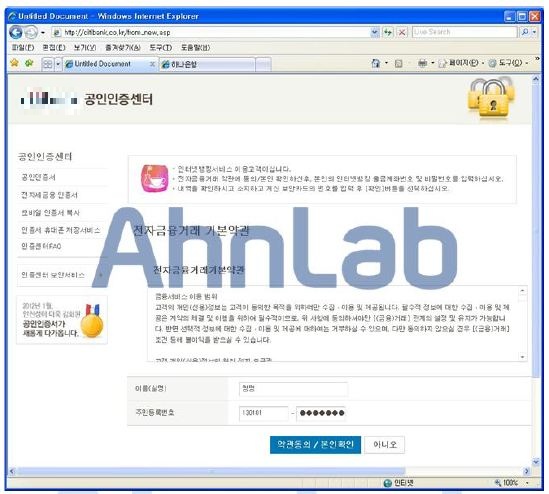
[그림 4] 이름, 주민번호 입력을 요구하는 피싱 사이트
위 페이지의 소스를 살펴보면 name_info1, 2, 3 사용자 이름과 주민번호를 인자값으로 받아서 특정 서버로 전송할 것으로 추정된다.
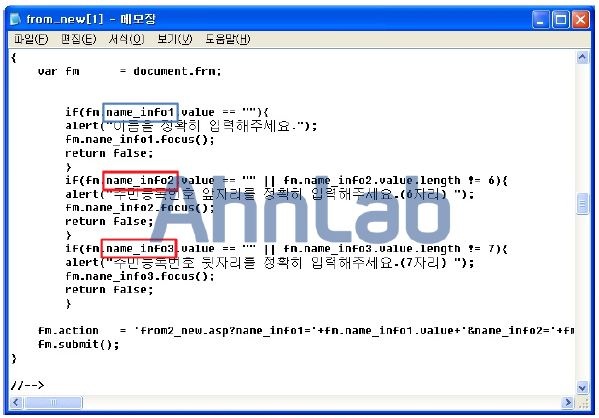
[그림 5] 페이지 소스
이름과 주민번호 정보를 수집한 후에는 보안카드 비밀번호와 같은 추가 정보를 수집하기 위한 페이지로 이동한다.
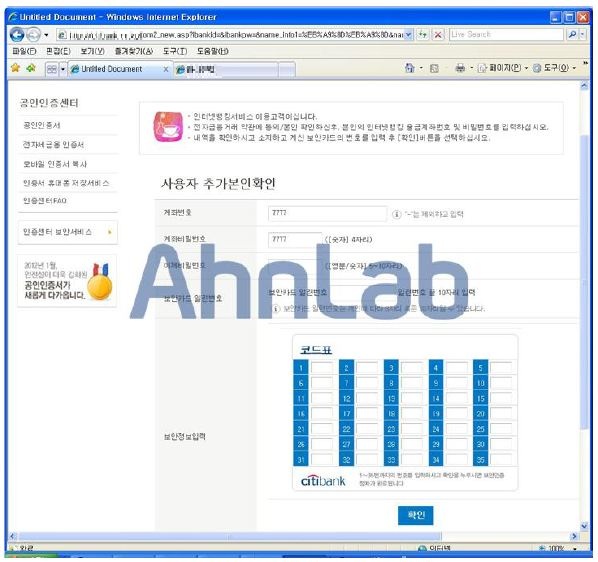
[그림 6] 추가 정보 수집 페이지
실제 사용자에 의해 입력된 정보는 특정 서버로 전송된다.
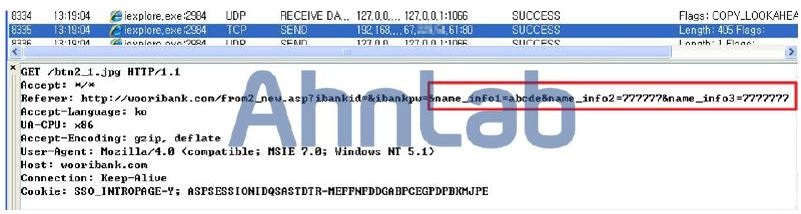
[그림 7] 사용자에 의해 입력된 정보가 전송되는 과정
이 같은 Windows 기반의 악성코드는 Android 기반의 스마트폰에서도 발견됐다.
아래 그림은 구글 마켓에 등록된 인터넷 뱅킹 정보 탈취형 악성 앱이다.
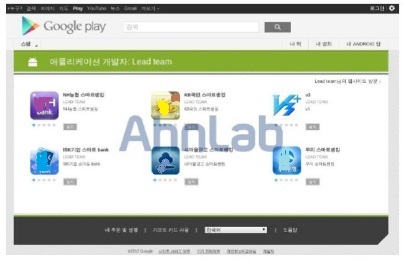
[그림 8] 구글 Play Store에 등록된 악성 앱
주요 5개 은행 이용자를 타깃으로 제작됐으며, 하루 간격으로 변종이 유포됐다. 1월 15일에는 ‘LEAD TEAM’, 16일에는 ‘ZHANG MENG’, ‘waleriakowalczyk, 17일에는 ‘Kyle Desjardins’의 제작자명으로 등록돼 유포됐다.
위 악성 앱 중에 하나를 확인해 보자.
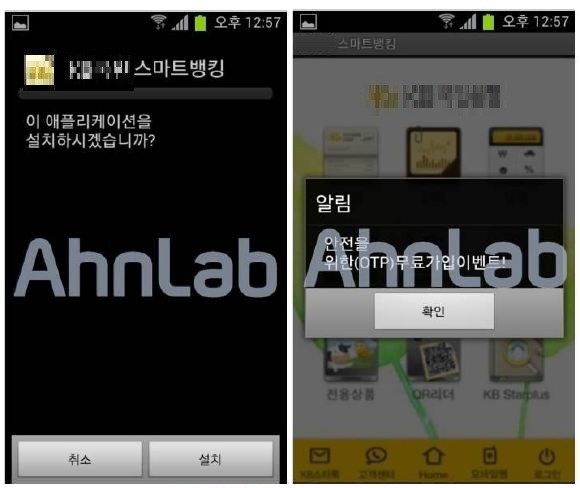
[그림 9] 설치 화면(좌) / 실행 화면(우)
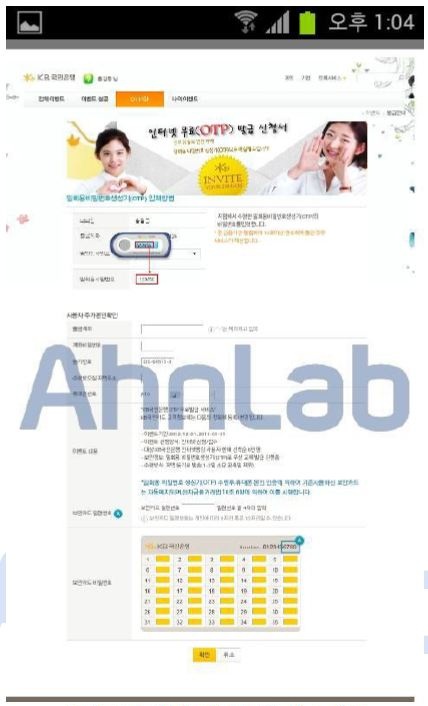
[그림 10] 은행(피싱) 사이트 접속 화면
위 화면에서 볼 수 있듯이 사용자의 개인정보 및 인터넷 뱅킹 정보를 입력하도록 유도하고 있다. 해당 부분의 코드를 살펴보면 피싱 사이트로 접속을 유도하는 부분을 확인할 수 있다.
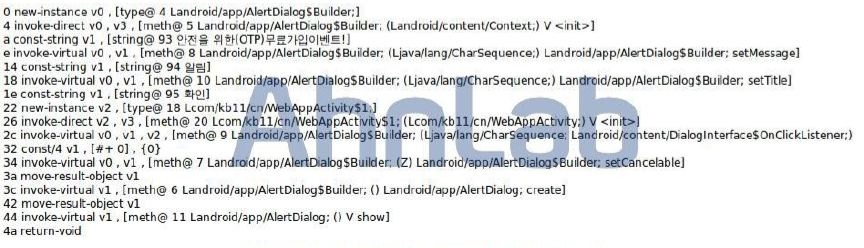
[그림 11] 피싱 사이트 접속 유도의 일부 코드
Windows기반의 악성코드 감염을 최소화하기 위해서는 보안패치를 항상 최신으로 유지하고, 안전성이 확인되지 않은 파일공유사이트 (p2p, 토렌트)는 이용하지 않는 것이 좋다 .
▶ Microsoft 업데이트
http://update.microsoft.com
▶ Flash Player 업데이트
http://get.adobe.com/kr/flashplayer/
▶ Java (JRE) 업데이트
http://www.java.com/
Android 기반의 기반의 금융 관련 앱을 설치할 때는 해당 금융사가 등록한 것인지, 제작자가 올바른지 확인하고 설치하는 습관이 필요하다.
현재 V3로 해당 악성코드에 대한 진단 및 치료가 가능하다.@
- AhnLabASEC대응팀


