


"스턱스넷의 위협은 아직 끝나지 않았다"
이란에서 발견된 스턱스넷과 유사한 형태의 웜
올해 중순 전파를 탄 드라마 '유령'을 시청한 이들이라면, 특정 장면을 인상깊게 기억하런지 모른다.
한 해커가 국가기반시설 직원의 USB에 악성코드를 심어둔 뒤 해당 기관의 시설을 마비상태로 만들고 사회를 혼란에 빠뜨린 장면이다. 여기에서 사용되었던 악성코드가 바로 '스턱스넷(Stuxnet)'이다.
현실세계에서도 스턱스넷에 대한 위협은 끊이지 않고 있다. 최근 이란 사용자들을 타깃으로 하는 악성코드가 발견된 것이다. 특히 해당 악성코드는 스턱스넷, 플레임과 같이 국가 기반시설을 노린 악성코드와 유사한 형태를 지닌 웜이어서 귀추가 주목된다.
이번에 발견된 스턱스넷은 과거에 발견된 바 있는 이란 핵시설을 겨냥했던 스턱스넷과 유사성이 있는 것으로 파악된다.
먼저 이번 스턱스넷도 이란 사용자를 주 타깃으로 삼은 점이 눈에 띈다. 하지만 이번의 경우 대부분이 이란에서 감염되기는 했으나 일부는 영국과 미 대륙, 알라스카 등 지역으로까지 확산된 것으로 보고됐다.
이 악성코드는 이동식 디스크와 네트워크를 통해 전파됐다. 또한 악성코드에 감염되면 스스로를 감염된 기기에 복제한다. 그 뒤 시스템이 재부팅이 되어도 자동 실행될 수 있도록 아래와 같은 레지스트리 값을 등록한다.
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run
LssaShellEx "C:\WINDOWS\system32\lssas.exe -reg "
해당 악성코드는 마이크로소프트의 SQL 데이터 베이스를 느리게 만들거나 저장된 내용을 의미없는 값으로 변경하거나 특정 목록을 삭제하는 등 데이터 베이스를 무력화하는 기능을 가지고 있다는 점에서 위협적으로 받아들여지고 있다.
주요 증상을 살펴보면 다음과 같다. 먼저, ‘alim’, ‘marilan’, ‘shahd’와 같은 이름을 데이터베이스에서 찾은 뒤 아래의 용어를 검색한다.
. Hesabjari ("current account" in Arabic/Persian).
. Holiday
. Holiday_1
. Holiday_2
. Asnad (“financial bond” in Arabic)
. A_sellers
. A_TranSanj
. R_DetailFactoreForosh ("forosh" means "sale" in Persian)
. Person
. pasandaz ("savings" in Persian)
. BankCheck
. End_Hesab ("hesab" means "account" in Persian)
. Kalabuy
. Kalasales
. REFcheck
. Buyername
. Vamghest (“instalment loans” in Persian)
검색된 용어가 존재할 경우 아래의 랜덤한 값으로 데이터 베이스의 값을 교체한다. 아래는 해당 악성코드에 의해 수정된 항목 중 일부이다.
. Asnad.SanadNo ("sanad" means "document" in Persian)
. Asnad.LastNo
. Asnad.FirstNo
. A_TranSanj.Tranid
. Pasandaz.Code (“pasandaz” means “savings” in Persian)
. n_dar_par.price
. bankcheck.state
. End_Hesab.Az
. Kalabuy.Serial
. sath.lengths
. Kalasales.Serial
. refcheck.amount
. buyername.Buyername
C:\Users\kimgooon\Desktop\CI_AhnLab.png추가로 아래의 이름을 갖는 테이블을 삭제한다.
. A_Sellers
. Person
. Kalamast
다음은 앞서 설명한 방식으로 동작하기 위해 작성된 악성코드의 일부분이다.
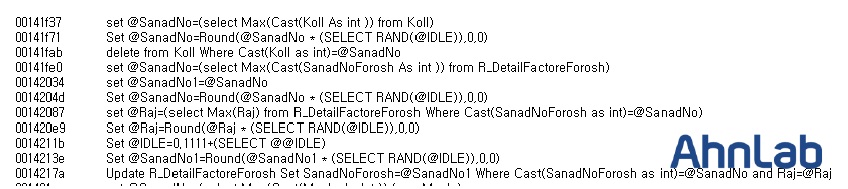
[그림 1] 악의적인 동작을 수행하는 악성코드
아직까지 감염된 시스템으로부터 정보를 가로채는 기능을 가지지는 않은 것으로 확인됐다. 데이터 베이스 내의 데이터의 손상을 주는 것을 목적으로 보인다.
또 주요 타깃은 일반 사용자가 아닌 주문이나 회계, 소비자 관리 시스템에 연관된 회사를 대상으로 삼고 있는 것으로 나타났다.
이에 따라 SQL 데이터 베이스를 사용하고 있는 기업들은 해당 악성코드에 감염되면 데이터 베이스 복구를 위해 대규모의 작업 중단을 경험하거나 재정적 손실을 입을 수 있다. 각별한 주의가 요구되는 이유이다.@
- AhnLabASEC대응팀


