


[Threat Analysis] 한글 파일 악용한 공격 잇따라…기업·기관 '주의보'
|
어느 날 당신에게 ‘연봉협상 통지서’나 ‘인사평가보고서’ 문서가 날아든다면? 게다가 이 문서가 본인이 아는 지인이 보낸 것으로 위장을 했다면? 사회공학적 공격 기법이 최근 기승을 부리면서 각종 문서 파일에 대한 경계 수위도 날이 갈수록 높아 지고 있다. 특히 국내에서는 최근 ‘한글과컴퓨터’의 ‘한글 파일’을 이용한 공격이 늘고 있어 적잖은 공공기관과 기업들이 긴장하고 있다.
|
국내에서 한글 파일을 이용한 공격이 급격히 증가한 것은 정부기관과 각종 공기업 및 일반 기업, 언론사 등 사용처가 많기 때문인 것으로 분석된다. 공격자들이 국내 실정에 맞는 ‘맞춤형 공격’을 감행하면서 국지화, 지능화된 공격 기법을 사용하고 있는 것이다. 이에 한글 파일을 악용한 최근 공격 사례를 살펴보고자 한다.
한글 파일 제로데이 공격 발견
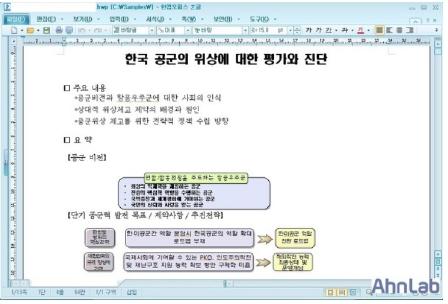
지난 11월26일 국방 관련 내용의 제로데이 취약점을 악용한 한글 파일이 발견됐다.
[그림 1] 제로데이 취약점을 악용한 한글 파일
해당 파일은 ‘한국 공군의 위상에 대한 평가와 진단’이라는 문서 내용을 담은 채로 유포됐다. 파일의 타깃은 아직 명확히 밝혀지지 않았으나 안랩 시큐리티대응센터(이하 ASEC)에 따르면 11월21~22일 사이 정부기관을 상대로 유포된 것으로 추정되고 있다.
이 파일에는 [그림 1]과 같이 ‘공군비전과 항공우주군에 대한 사회의 인식’ 등 일반인들로 하여금 국방에 관한 중요 문서인 것처럼 인식하게 하는 내용이 비교적 상세히 기술돼 있다. 공격자가 타깃을 고려해 지능적으로 접근했음을 알 수 있는 대목이다.
파일에 포함된 악성파일의 동작 방식을 살펴보면, 한글과컴퓨터에서 제공하는 최신 보안 패치가 모두 적용된 ‘한글2010’이 설치된 시스템에서 열 경우 아래에 적힌 경로에 ‘HncCtrl.exe(139,264바이트)’ 파일을 생성한다.
C:\Documents and Settings\[사용자 계정명]\Local Settings\Temp\HncCtrl.exe
또한 생성된 ‘HncCtrl.exe(139,264바이트)’ 파일은 아래 경로에 추가로 ‘sens.dll(36,864바이트)’과 ‘taskmgr.exe(61,440바이트)’를 만든다.
C:\WINDOWS\system32\IE\sens.dll
C:\WINDOWS\ system32\taskmgr.exe
먼저 ‘sens.dll(36,864바이트)’은 윈도우 시스템에 존재하는 정상 ‘svchost.exe’ 프로세스에 스레드(Thread)로 인젝션 시킨 후 감염된 시스템에서 사용자가 입력하는 모든 키보드 입력 값을 ‘report.tmp’에 기록한다.
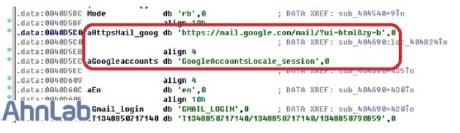
‘taskmgr.exe(61,440바이트)’는 감염된 시스템이 인터넷 접속이 가능한지 여부를 확인하기 위해 구글(Google) 웹사이트로의 접속을 시도한다. 만약 구글 접속이 성공하면 특정 지메일 계정으로 키보드 입력 값들이 기록된 ‘report.tmp’를 첨부([그림 2])해 발송한다.
[그림 2] 특정 지메일 계정으로 키보드 입력 값을 발송
이와 관련된 패치는 11월 말 기준, 아직 배포되지 않았다. 이에 ASEC에서는 이메일에 첨부된 한글 파일을 실행할 시에 각별한 주의를 당부했다.
한글 파일 취약점 악용한 공격 기승
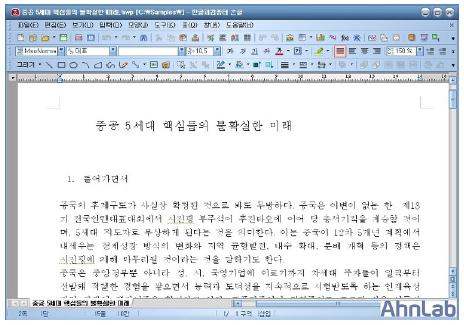
이에 앞서 지난 9월에는 한글 소프트웨어의 알려진 취약점을 악용한 악성코드가 잇달아 발견되기도 했다. ‘중공 5세대 핵심들의 불확실한 미래.hwp(241,873바이트)’([그림 3])와 ‘미래모임.hwp(104,448바이트)’ 등이 그것이다.
[그림 3] ‘중공 5세대 핵심들의 불확실한 미래’라는 제목으로 유포된 한글 파일
이들 파일은 모두 알려진 취약점을 악용해 백도어 기능을 수행하는 악성코드를 생성하고 실행시키는 역할을 하고 있었다. 한글과컴퓨터는 해당 취약점과 관련한 보안 패치를 이미 배포했다. 보안 패치는 ‘한컴 자동 업데이트’를 실행하여 설치할 수 있으며, '한글과컴퓨터' 웹 사이트(www.hancom.com)를 통해서도 보안 패치를 다운로드 할 수 있다.
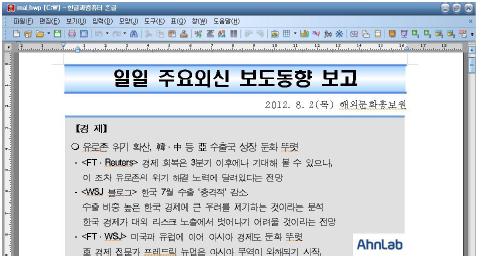
한편 지난 8월에는 마치 기사를 스크랩해 둔 내용을 전달하는 것처럼 위장한 한글 파일이 유표되기도 했다. 해당 파일은 특정 언론사의 기사 내용을 그대로 복사하거나 해외 뉴스를 스크랩한 내용([그림 4])이 담겨 있었다.
[그림 4] 기사 스크랩으로 위장한 악의적인 한글 파일
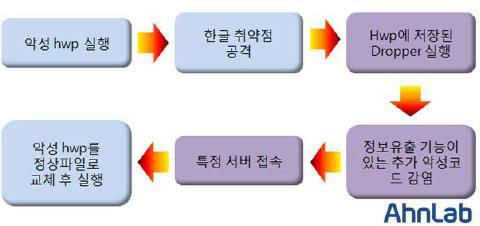
[그림 5] 한글 파일을 이용한 악성코드 감염 과정
해당 파일은 아래의 경로로 파일을 생성한 뒤 부팅 시 자동 실행되기 위해서 생성 파일을 서비스로 등록시켰다. 또 이 파일은 키로거 등 다양한 정보유출 기능을 지니고 있는 백도어였다.
- C:\Documents and Settings\All Users\Application Data\SxS.DLL
이 악성코드는 아래의 파일에 키로깅 데이터를 저장하는 한편, 제작자가 원하는 시점에 저장된 파일을 수집하기도 했다.
- C:\Documents and Settings\All Users\Application Data\SSK.LOG
이 파일은 지난 8월13일 유포된 것으로 확인됐는데, 8월9일 등록된 기사를 이용하는 신속함을 보였다. 단시간 내에 기사를 도용하고 악성코드를 제작한 것이다. 공격자들이 사람들의 경계심을 풀고 눈속임을 하기 위해서 얼마나 ‘공 들여(?)’ 공격을 벌이고 있는지 단적으로 보여주는 예다.
해당 악성코드의 목적은 감염된 PC를 지속적으로 모니터링하고 내부 정보를 탈취하는 것이었다. 더욱이 이 악성코드는 실행이 된 뒤 감염의 원인인 악성 한글파일을 삭제하고 정상 한글 파일을 생성함으로써 사용자가 전혀 감염 여부를 눈치 채지 못하도록 했다.
업데이트 서버를 이용한 고도화된 공격도
이제까지 살펴본 사례들은 주로 한글 파일의 취약점을 악용해 공격하는 형태의 악성코드들이었다. 그런데 최근 아래아한글 자동 업데이트 기능을 악용한 악성코드 유포 시도가 발견돼 충격을 주었다.
지난 11월12일 발견된 악성코드는 모두 2종으로 아래아한글 업데이트 서버를 통해 유포된 것으로 추정된다. 현재까지 파악된 바로는 악성코드 제작자는 아래아한글 업데이트 서버를 매개체로 삼아 프로그램을 업데이트하기 위해 서버에 접속하는 사용자 PC를 감염시키고자 한 것으로 보인다.
해당 악성코드는 키보드 입력 값을 저장한 뒤 홍콩에 있는 특정 서버로 정보를 전송하는 것으로 확인됐다. 안랩에서는 해당 악성코드 대응을 위해 긴급 엔진을 제작, 배포했다.
한글 파일을 이용한 공격 꾸준히 증가
이밖에 한글 파일의 취약점을 이용하지 않는 공격도 꾸준히 늘고 있다.
▲'HncTextArt_hplg'에 존재하는 스택(Stack)의 경계를 체크하지 않아 발생하는 버퍼 오버플로우로 인한 임의의 코드 실행 취약점 ▲'HncApp.dll'에 존재하는 문단 정보를 피싱하는 과정에서 발생하는 버퍼 오버플로우로 인한 임의의 코드 실행 취약점 ▲혹은 'EtcDocGroup.DFT'에 존재하는 버퍼 오버플로우로 인한 임의의 코드 실행 취약점뿐만 아니라, 이 범주 안에 속하지 않는 공격도 속속 나타나고 있는 것이다.
ASEC은 지난 11월 ASEC Report vol. 33을 통해 알려진 취약점을 이용하지 않는 한글파일([그림 6])이 다수 발견되고 있다고 전했다.
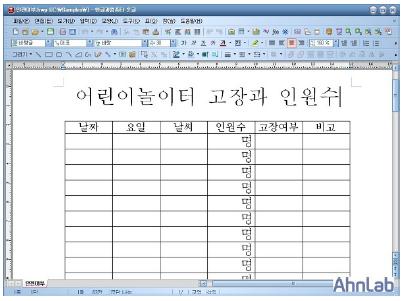
[그림 6] 안전여부.hwp 파일
이들 문서는 파일 자체에는 취약점을 악용할 수 있는 익스플로잇(Exploit) 코드와 셸코드(Shellcode)가 포함돼 있지 않았다. 때문에 열어보는 것만으로는 악성코드에 감염되지는 않았다. 그러나 인코딩된 ‘ahnurl.sys’ 파일을 내부에 임베디드된 형태로 가지로 있었으며, 어떤 파일은 레지스트리에 쓸 수 있는 데이터인 ahnurl, ahnurl.sys 파일을 모두 가지고 있었다.
이처럼 한글 파일에 대한 위협이 증가하고 있어 사용자들은 한글과컴퓨터에서 제공하고 있는 취약점 제거 보안 패치 업데이트를 확인 및 적용해야 한다.
안랩 분석팀 장영준 선임 연구원은 “기업 내부에서 사용하는 소프트웨어의 리스트를 작성한 뒤 주기적인 관리가 필요하다”며 “기업 내부 사용자가 직접 기업 외부망을 통해 패치나 소프트웨어를 다운로드 하는 것보다는 보안 관리 담당 부서에서 기업이 사용하는 소프트웨어를 관리하도록 정책적인 유도를 해야 한다”고 강조했다.
또한 “사용하는 소프트웨어의 패치나 버전 업그레이드가 필요할 때도 보안 담당부서가 이를 먼저 설치하고 안전성을 검토해야 한다”고 조언했다.@
- AhnLab세일즈마케팅팀 곽선미 과장


