


[IT&Life] 보이지 않는 세상 속 악의 '손'
사이버 범죄의 피해 현황과 ‘크라임웨어’
IT 기술이 발달하면서 사이버 범죄도 날이 갈수록 증대되고 있다. 과거 사이버 범죄는 개발자들이 주로 자신의 이름을 알리기 위한 도구로 사용했다. 그 피해도 사이버 세계에 국한되는 양상을 보였다. 하지만 최근 사이버 범죄는 악성 프로그램 등을 이용해 돈을 갈취하는 등 현실 세계와 밀접한 관련이 있는 범죄로 발전하고 있다.
이에 지난 호(11월) 월간 안은 사이버 범죄가 포함하고 있는 영역은 어디까지이며, 실제 어떠한 범죄들이 일어나고 있는지 살펴보았다. 이번 호에서는 국내외의 사이버 범죄 현황을 알아본 뒤, 금전적 피해까지 유발하는 사이버 범죄 용어인 ‘크라임웨어’에 대해 알아보고자 한다.
|
<연재목차>
1부_사이버 범죄의 정의와 구체적인 형태들(2012년 11월 호)
|
사이버 범죄(Cyber Crime)로 인한 피해 현황
경찰청 사이버테러대응센터가 공개한 자료([표 1])에 따르면 지난 2003년 국내에서 발생한 사이버 범죄는 총 6만8445건이었다. 하지만 8년이 지난 2001년에는 11만6961건으로 배 이상 증가했다. 약 58.5%가 늘어난 것이다.
특히 국내에서 벌어지고 있는 사이버 범죄들은 악성코드의 유포나 해킹과 같은 ‘사이버 테러’형 범죄보다 ‘일반 사이버 범죄’가 급증하는 추세다. 지난 호 <월간 안>에서 살펴보았듯이 경찰청은 사이버 범죄를 사이버 테러와 일반 사이버 범죄 등 크게 두 가지로 구분하고 있다.
이를 바탕으로 [표 1]을 살펴보면 사이버 테러형 범죄의 경우 2003년 1만4241건이었고 2011년에도 1만3396건으로 제자리에 그쳤다. 반면에 일반 사이버 범죄는 2003년 5만4204건이었으나 2011년엔 10만3565건으로 53% 가량 늘어난 사실을 알 수 있다.
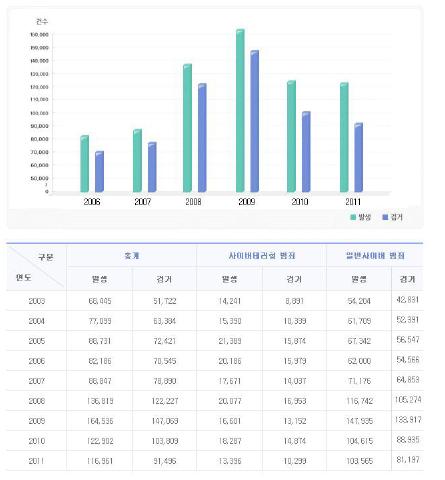
[표 1] 사이버 범죄 발생 및 검거 현황(출처: 경찰청 사이버테러대응센터)
또한 경찰청 사이버테러대응센터가 집계한 사이버 범죄의 세부 유형([표 2])을 통해서도 테러형 사이버 범죄보다 일반 사이버 범죄가 늘고 있다는 사실을 미루어 짐작할 수 있다.
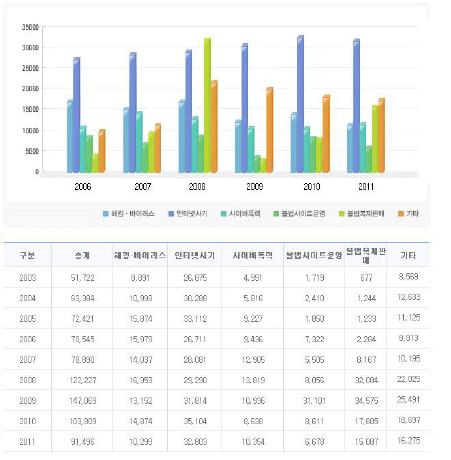
[표 2] 사이버 범죄 유형별 현황(출처: 경찰청 사이버테러대응센터)
[표 2]와 같이 해킹과 바이러스 등 테러형 범죄는 전체 사이버 범죄에서 차지하는 비중도 낮을 뿐만 아니라, 2008년을 기점으로 줄어드는 경향을 보이고 있다. 하지만 인터넷사기 등 일반 사이버 범죄는 전제 범죄의 3분의 1가량을 차지할 정도로 높은 비중을 나타내고 있다.
이를 볼 때 한국에서 발생하는 사이버 범죄는 해킹 등과 같은 기술에 기반한 사이버 범죄보다는, 인터넷 사기 사건처럼 기술을 기반하지 않는 유형들이 주를 이루고 있음을 유추할 수 있다.
그렇다고 결코 안심할만한 결과는 아니다. 인터넷 사기의 비중이 높다는 것은 ‘인터넷 공간을 이용해 비교적 손쉽게 금전적 이윤을 확보할 수 있는 사이버 범죄의 발생 가능성이 높다’는 의미로도 해석이 되기 때문이다.
(출처: Group-IB) [그림-1] 온라인 뱅킹 트로이목마인 Zeus 악성코드 생성도구 제우스와 스파이아이는 주로 유럽지역을 중심으로 퍼져 있다. 이들은 각 금융기관들이 고객 편의를 목적으로 만들어 놓은 웹사이트에 고객이 접속해 아이디와 비밀번호를 입력하면 그것을 후킹(Hooking)해 특정 서버로 전송하는 구조를 가지고 있다. 어느 날 갑자기 은행잔고에 ‘제로(0)’나 ‘마이너스’가 찍히는 일이 벌어지는 것이다. 세 번째, 사회•문화적인 차원에서 인터넷 윤리를 확립하는 방안이다. 인터넷이라는 공간은 다수가 이용하는 곳으로 사회 규범과 문화가 존재하는 하나의 사회라는 인식이 무엇보다 중요하다. 그 안에서 사이버 범죄를 예방하기 위한 자정적 노력이 뒷받침되어야 한다. 이는 자발적 문화운동 성향이 강해 강제력 면에서는 다른 대책에 비해 약할지라도 예방과 근본해결에는 가장 좋은 처방이 될 수 있다. <참고문헌>
이 대목에서 최근 사이버 범죄 시장이 급성장하고 있는 러시아의 사례를 눈여겨볼 필요가 있다. 러시아의 사이버 범죄 전문 연구업체인 ‘Group-IB’가 작성한
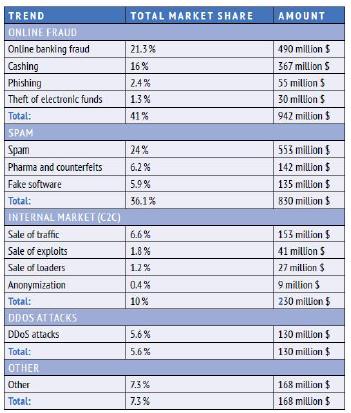
특히 러시아에서는 온라인 뱅킹 사기 사건이 금융기관 홈페이지로 위장한 ‘피싱(Phishing)’ 웹사이트로 인해 발생하기 보단, 온라인 뱅킹 정보 탈취를 목적으로 제작된 악성코드들인 ‘크라임웨어(Crimeware)’에 의해 주로 발생하는 것으로 나타났다. 그렇다면 금전적 이윤을 탈취하는 사이버 범죄에 악용되는 크라임웨어는 구체적으로 무엇을 뜻하는지, 그리고 대표적인 악성코드는 무엇인지 간단히 살펴보기로 하겠다.
‘온라인 뱅킹 트로이목마’로 대표되는 크라임웨어
크라임웨어(Crimeware)라는 용어는 대략 2008년부터 일부 해외 보안업체들을 중심으로 등장했다.
과거 악성코드 제작자들은 단순 장난이나 취미활동 등을 목적으로 보안에 위협적인 악성코드 등을 만들었다. 하지만 최근 들어 금전적인 이윤 확보를 목적으로 하는 경우가 늘어나고 이에 최적화된 악성코드들이 대량 생산되면서 크라임웨어라는 용어가 사용되기 시작했다.
특히 크라임웨어는 해당 소프트웨어 사용자가 알지 못하는 사이 불법적인 동작을 수행함으로써 제작자에게 금전적인 이익을 안겨준다. 이 같은 크라임웨어의 대표 형태를 살펴보면 온라인 뱅킹에 사용되는 개인 정보를 탈취해 악성코드 제작자에게 전달하는 ‘제우스(Zeus)’와 ‘스파이아이(Spyeye)’를 들 수 있다.
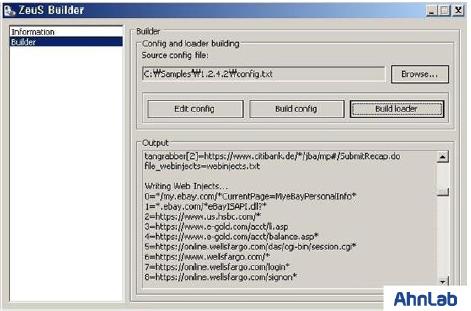
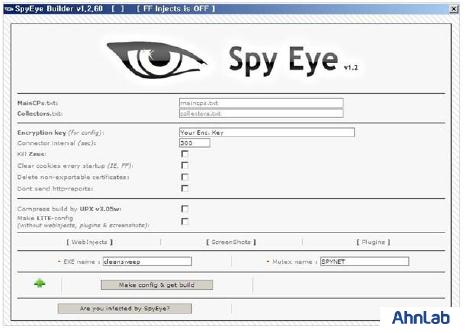
[그림-2] 온라인 뱅킹 트로이목마인 Spyeye 악성코드 생성도구
사이버 범죄 예방, 윤리 확립이 우선
우리는 이제까지 사이버 범죄가 무엇이며 어떤 특징과 형태를 가지고 있는지 살펴보았다.
또한 러시아의 사이버 범죄 사례를 통해 크라임웨어를 이용한 온라인 뱅킹 사기가 높은 비중을 차지하고 있음을 알 수 있었다. 한국도 크라임웨어의 한 형태인 온라인 뱅킹 트로이목마에 의해 금융피해가 유발되고 있고 지속적인 피해가 발생하고 있다는 사실 역시 알 수 있었다.
그러면 이런 사이버 범죄를 예방하기 위해서는 어떠한 대책을 세울 수 있을까. 현재로서는 크게 세가지 측면에서 대비책이 제시될 수 있을 것으로 보인다.
먼저 법과 제도적인 면에서 대책을 세울 수 있다. 한국의 경우 지난 1992년부터 컴퓨터 범죄에 관한 규정을 만들었다. 1995년에는 개정 형법 특별법을 통해 컴퓨터 및 인터넷 범죄에 대한 규정이 만들어졌다. 이들을 비롯해 최근 대두되고 있는 사이버 범죄의 대표 법률로는 ‘정보통신망이용촉진및정보보호등에관한법률’을 들 수 있다. 문제는 지속적으로 새로운 형태의 사이버 범죄가 발생하고 있어 현행 법과 규제만으로 대응하기에는 한계가 존재한다는 점이다.
두 번째, 기술적인 대응도 한 방법이 될 수 있다. 기술적 대응은 인터넷에서 발생하는 기술 기반의 사이버 범죄를 예방 및 차단하는 용도로 사용될 수 있다. 그러나 이 역시 기술적인 대응이 발달할수록 이를 우회하는 사이버 범죄도 발달하기 때문에 예방을 하기에 역부족인 측면이 있다.
인터넷 윤리 확립을 위해서는 우선 사회적으로 건전한 인터넷 이용 문화가 자리잡도록 다양한 교육 프로그램을 운영해야 한다. 교육 프로그램은 인터넷에서 발생하는 사이버 범죄를 점차 감소시킬 수 있으며 그와 동시에 사이버 범죄로 인한 피해도 감소될 수 있을 것으로 기대된다.@
- 경찰청 사이버테러대응센터 - http://www.ctrc.go.kr
- 사이버 범죄학 원인 유형 대책 – 이성식 저 (2011)
- Crimeware Understanding New Attacks and Defenses - Markus akobsson, Zulfikar Ramzan 저 (2008)
- Cyber Fraud Tactics, Techniques and Procedures - Graham, James 저 (2009)
- (The) Myths of Security: What the Computer Security Industry Doesn't Want You Know – John Viega 저 (2010)
- State and Trends of the Russian Digital Crime Market 2011 – Group-IB (2011)
- Carberp and the reshipping incident – CSIS Security Group (2012)
- Shylock and the ”Man in the Chat” – CSIS Security Group (2012)
- ASEC Threat Research & Response Blog
- AhnLabASEC 장영준 선임연구원/양하영 선임연구원


