


스마트폰 안에 피싱 사이트 있다?!
금융권을 대상으로 한 피싱과 파밍 공격이 계속되는 가운데, 최근 유명 금융 사이트의 모바일 웹을 위장한 피싱 사이트가 발견됐다. 이 피싱 사이트는 [그림 1]과 같이 실제 모바일 사이트와 유사한 모습을 하고 있어 사용자에게 혼란을 주고 있다.
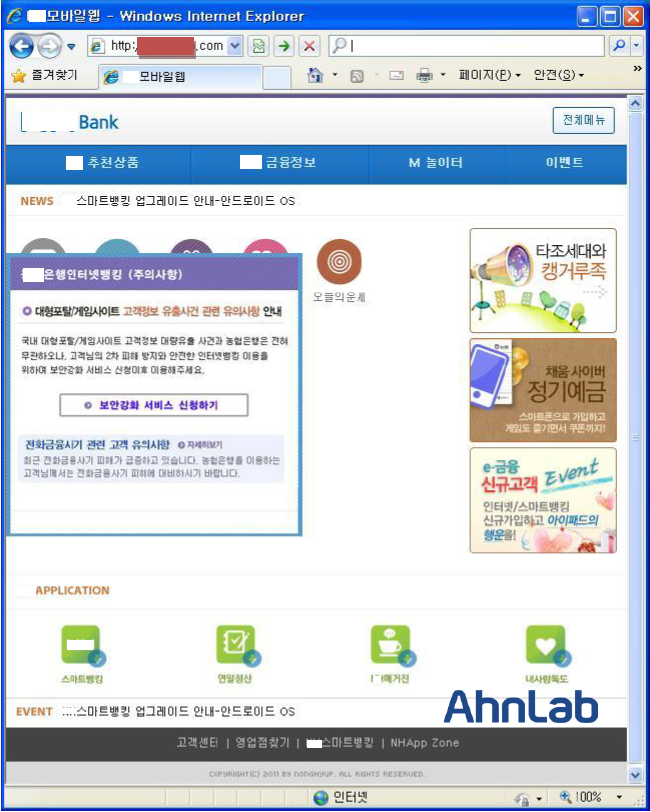
[그림 1] 피싱 사이트
해당 피싱 사이트는 팝업 창의 '보안강화 서비스 신청하기'를 클릭하도록 유도한다. 이후 금융 거래에 필요한 개인정보와 계좌 번호, 비밀번호 등을 입력하도록 요구한다.
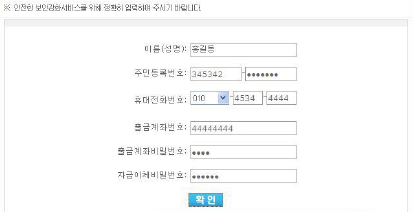
[그림 2] 정보 입력창
이때 비밀번호에 영문과 숫자를 조합하여 사용하지 않으면 [그림 3]과 같은 오류 메시지가 뜬다. 자세히 살펴보면 오타를 발견할 수 있다.
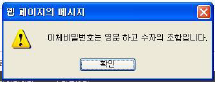
[그림 3] 오타가 있는 경고 메시지
모든 정보를 입력하면 [그림 4]와 같이 안심보안카드 번호를 입력하는 페이지로 이동한다. 이 페이지에서 입력한 정보는 공격자에게 전송된다.
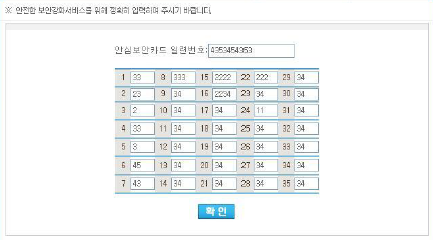
[그림 4] 안심보안카드 번호 입력 페이지
입력 후 '보안강화서비스가 정상적으로 접수되었습니다. 1~2시간 이후부터 정상으로 사용 가능합니다.'라는 메시지 창이 뜬다.
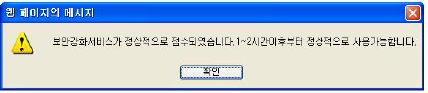
[그림 5] 거짓 메시지
위와 같이 웹 사이트에서 필요 이상의 개인, 금융정보를 요구한다면 그 즉시 입력을 멈추고 피싱 사이트인지를 의심해 봐야 한다.@
- AhnLabASEC대응팀


