


[Special Report] 1부_네트워크 패러다임의 변화, 가용성의 '급'이 다르다
| 인터넷 쇼핑몰 A사는 국내 톱3 안에 드는 거래 규모를 자랑한다. 하지만 최근 큰 어려움에 봉착했다. 연휴 대목을 맞아 평소 보다 3배 이상 늘어난 거래 규모로 인해 네트워크 트래픽이 폭증하는 바람에 온라인 거래 데이터 처리에 문제가 발생한 것이다.
3년 전 구입한 대용량 네트워크 방화벽은 무용지물이었다. 가장 거래가 많은 시간대의 트래픽 발생규모는 약 10기가를 상회했지만 방화벽의 처리성능은 발생 트래픽의 50%를 밑돌았기 때문이다.
특히 피크 타임 시, 정상거래의 50% 정도가 중간에서 처리되지 못하고(drop) 재 접속을 요구하다 보니, 주문처리 지연에 불만을 품은 고객들이 경쟁업체로 이탈하는 움직임이 포착되고 있다. 돌이켜 생각해보면 평소 트래픽이 많지 않았을 때에도 경쟁사 대비 주문처리 시간이 늦는다는 보고가 심심찮게 올라 왔었다. 3년 전, 거래 처리지연 문제를 해결하기 위해 방화벽을 교체할 때 좀 더 면밀하게 검토하지 않았던 것을 후회해보지만, 이제 와서 무슨 소용이랴. |
최근 한 보고자료에 의하면 2010년 상반기 대비 2012년 상반기 무선통신 데이터의 규모가 약 50배에 이르렀다고 한다. 이러한 무선 데이터 규모의 성장은 흡사 2000년대 초반 인터넷 붐으로 인한 전체 트래픽의 폭발적인 성장과 매우 유사한 모양새를 띄고 있다. 2000년대 초반이 인터넷 비즈니스 성장에 의한 1차 트래픽 파도(Traffic Wave)라고 한다면 최근의 양상은 모바일 비즈니스의 성장에 의한 2차 트래픽 파도라고 해도 과언이 아닐 정도다.
이러한 급격한 트래픽의 성장은 기업 내 네트워크 장비 및 보안장비 도입 패턴에 적지 않은 영향을 미치고 있다. 향후 5년의 트래픽 증가를 대비한 대용량•고성능 보안장비를 선호하는 현상이 나타나고 있으며, 다양한 평가 척도를 토대로 보안장비의 ‘성능’을 평가하는 사례가 늘면서 하나의 트렌드로 자리잡고 있다.
1000분의 1초의 시대, 거래 처리 지연시간(Latency)이 관건
보안장비 도입에 영향을 미칠 수 있는 네트워크 환경 변화를 좀 더 자세히 살펴보자.
최근 들어 증권사나 투신사를 중심으로 투자 거래(Transaction) 처리시간에 대한 중요성이 급격히 부각되고 있다. 100만 분의 1초에 의해 고객의 투자수익 규모가 좌우되기 때문이다. 월스트리트 저널의 보도에 의하면, ‘자사의 투자거래 처리시간이 경쟁사 대비 약 5ms(millisecond, 1,000분의 1초) 느리다면, 자사의 투자 시스템을 이용하는 고객은 경쟁사 투자 시스템을 이용하는 고객 대비 1초 당 약 400만 달러의 투자손실을 볼 수 있다’고 한다.
이는 비단 증권사나 투신사에만 적용되는 얘기는 아닐 것이다. 정도의 차이는 있겠지만 온라인 쇼핑의 경우에도 해당 사이트의 거래 처리 지연시간에 따라 고객이 느끼는 서비스 품질 정도가 결정될 수도 있다. 미국의 대표적인 상거래 업체인 아마존(Amazon)에 따르면, 100ms의 거래 처리시간 지연은 약 1%의 매출 감소를 야기한다고 한다. 대표적인 글로벌 포털사이트 구글(Google)은 5초 정도의 검색결과 처리 지연시간은 전체 트랙픽의 약 20% 감소를 가져온다는 연구 결과를 발표하기도 했다.
이처럼 거래 처리 지연시간은 최근의 비즈니스 환경에서 매우 중요한 요소로 자리매김하고 있다. 그런데 이러한 환경에서 보안은 오히려 거래 처리 지연의 주요 원인으로 지목되고 있다. 방화벽 등의 보안 처리는 네트워크의 원래 처리 속도에 비해 약 20% 이상의 지연시간을 발생시킨다고 알려져 있다.
그러나 온라인 비즈니스에 있어 보안은 필수불가결한 요소이다. 보안을 고려하지 않은 투자 시스템•온라인 상거래 시스템은 고객정보유출, 거래정보의 조작, 그리고 컴플라이언스 이슈와 맞물려 거래 처리 지연에 따른 피해보다 더 큰 손실을 유발할 수 있기 때문이다.
이에 서비스 시스템의 보안을 고려하면서 어떻게 하면 경쟁사 대비 더 뛰어난 레이턴시를 제공할 수 있을 지가 네트워크 보안 분야의 초미의 관심사로 떠오르고 있다.
테라바이트(TB)는 옛말, 이젠 엑사바이트(EB)
한 글로벌 네트워크 보안 전문기업이 예상한 바에 따르면, 2010년부터 2014년 까지 전체 네트워크 트래픽은 20EB(ExaByte, 테라바이트의 100만배)에서 80EB로 4배 성장할 것이라고 한다.
스마트폰•태블릿 PC로 대표되는 모바일 디바이스의 기하급수적인 증가와 VoIP(Voice over IP) 인터넷 전화, 화상 회의(Video Conference), UC(Unified Communication, 통합커뮤니케이션) 등 다양한 멀티미디어 애플리케이션의 인터넷 기반화(IP)에 힘입은 결과라고 해석될 수 있다. 2011년 말 국내에 보급된 스마트폰•태블릿 PC의 보급수는 이미 2,000만 대를 육박했고, 향후 2~3년내에는 VoIP 서비스가 전통적인 PSTN(Public Switched Telephone Network, 전화통신망) 서비스 가입자를 넘어설 것으로 예측되고 있다
.
전반적인 네트워크 트래픽 급증과 함께 기업의 온라인 서비스로 흐르는 트래픽의 양도 2~3년 전에 비해 몇 배나 증가한 것으로 추정된다. 본사의 네트워크 보안 솔루션을 사용하고 있는 모 데이터센터를 예로 들면, 2년 전까지만 해도 1~3G 정도의 규모였던 트래픽이 최근 5~10G 규모로 성장하였고, 트래픽 증가 추이를 고려한다면 2014년경에는 30~40G 규모로 트래픽이 성장할 것으로 예상되고 있다.
이에 최근 기업의 네트워크 보안 솔루션 도입 시, 향후 5년 간의 폭발적인 트래픽 증가를 고려해 효과적으로 대응이 가능한 지를 최우선으로 검토하는 움직임이 두드러지고 있다.
공격 트래픽 증가의 주범은 소형 패킷?
최근 내부 시스템 해킹 목적의 네트워크 스캔(Scan) 공격이나 플러딩9Flooding) 공격, DDoS 공격이 증가하고 있다. 이러한 대용량(Bulk) 공격 데이터를 퍼붓는 공격의 경우 프래그먼트 패킷(Fragment packet) 위주의 공격성 트래픽을 유발시키는 경우가 대부분이다. 이로 인해 네트워크 상에서 소형 패킷(Small packet)이 증가하는 현상이 나타나고 있다. 네트워크 상 소형 패킷의 증가는 게이트웨이형 방화벽의 패킷 처리성능에 상당한 제약이 된다.
국내 벤더들의 10G 방화벽의 경우, 1518byte 크기의 큰 패킷 처리성능은 최대 수십G에 이른다고 하지만, 64byte 크기의 작은 패킷 처리성능은 2~4G에 머무르고 있다. 국내 벤더뿐만 아니라 유수의 글로벌 벤더 역시 이러한 상황에서 크게 벗어나지 못 하고 있다. 이에 최근 네트워크 보안 시스템 도입 시, 소형 패킷 처리성능 검토가 제품 성능을 평가하는 주요 항목으로 여겨지고 있다.
기하급수적인 디바이스 수 증가, 세션수 급증으로 이어져
네트워크상 디바이스 수와 IP 기반 애플리케이션의 증가는 단말기 간의 연결, 또는 단말기와 서버 간의 연결인 세션(Session) 수의 급증을 가져왔다. 전체 세션 수의 급증은 네트워크 보안장비가 초당 처리해야 하는 초당 세션 수(CPS, Connection Per Second)와 장비가 최대한 동시에 수용 가능한 세션 수(Max Session)의 증가를 초래한다. 특히, 세션 플러딩(Session Flooding) 기반의 DDoS 공격이 증가하면서 네트워크 보안장비의 CPS/Max Session에 대한 중요성은 날로 강조되고 있다.
벤더 별로 차이는 있지만 네트워크 최상단에 위치하는 L4~L7 스위치의 경우, 10G급 모델의 초당 생성 가능한 세션 수는 최소 50만 이상 수용이 가능하고, 최대 수용 가능한 세션 수는 1,000만 이상인 것으로 조사됐다. L4 스위치와 밀접하게 연결되어 있는 방화벽도 이러한 수치에서 자유롭지 못하다.
TrusGuard, 고성능(High-Performance)의 새로운 기준
안랩은 급변하는 네트워크 환경에 대한 해답으로 탁월한 네트워크 통합 보안 솔루션 AhnLab TrusGuard(이하 트러스가드)를 제시했다. 트러스가드는 ▲처리 속도 ▲성능 ▲소프트웨어 가속 기술로 타사 제품과 차별화된다.
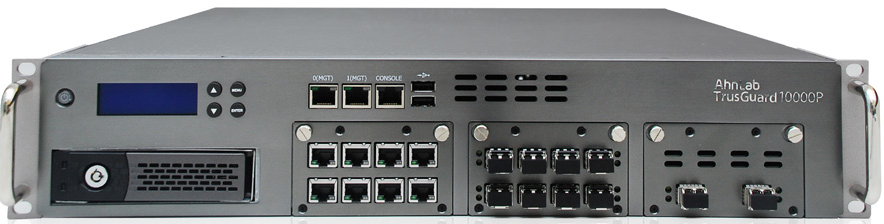
▲ AhnLab TrusGuard 10000P
1. 세계에서 가장 빠른 방화벽
올해 증권사 및 투신사의 화두는 VIP 고객을 위한 DMA(Direct Market Access) 시스템 보안사업이었다. 온라인 투자 시스템에 보안을 구축하는 사업이다 보니 다른 어떤 사업보다 보안장비의 레이턴시가 중요시 되었다. 실제로 100만분의 1초 차이로 방화벽 수주의 성패가 갈리는 사례가 속출했다. 바로 이 사업에서 트러스가드는 굴지의 글로벌 보안 벤더들과 경쟁하여 레이턴시 BMT에서 당당히 1위에 올라서는 기염을 토했다. 이는 다수의 증권사 및 투신사 레퍼런스 확보로 이어졌다.
2. 글로벌 수준의 방화벽 처리 성능 및 CPS 성능
현재 트러스가드의 최고 사양 모델인 TrusGuard 10000P가 처리할 수 있는 최대 성능은 약 50Gbps에 육박한다. 또한 방화벽 처리 성능의 척도라 할 수 있는 소형 패킷(64byte) 처리 성능은 16Gbps에 다다른다. 특히 최근 방화벽 성능 검토 시 주로 검토되고 있는 CPS 성능 또한 60만 CPS 이상을 자랑한다. TrusGuard 10000P는 이러한 방화벽 처리성능의 우위를 바탕으로 2012년 상반기 공공·은행·증권 등 다양한 사이트에서 수행한 방화벽 도입 BMT에서 경쟁 제품을 압도하는 놀라운 성과를 기록했다.
트러스가드는 방화벽 처리 성능에 있어 글로벌 최고 수준을 지향하고 있다. 다양한 하드웨어 플랫폼 검토부터 소프트웨어 패킷 처리 아키텍처의 개선에 이르기까지 방화벽 처리 성능을 향상시키기 위한 다각도의 개선 작업을 진행하고 있다. 2013년에는 글로벌 최고 성능의 방화벽이라는 목표가 가시적인 성과를 낼 것으로 기대하고 있다.
3. Advanced A-TEAM 아키텍처
트러스가드는 Advanced A-TEAM이라는 소프트웨어 가속 아키텍처를 기반으로 구현된다(AhnLab Technology for Enhanced Algorithm for Multi-Core Platform). Advanced A-TEAM은 패킷 처리 성능을 획기적으로 향상시키는 소프트웨어 가속처리 기술과 멀티코어 최적 분산처리 기술이 접목된 차세대 네트워크 보안 아키텍처다.
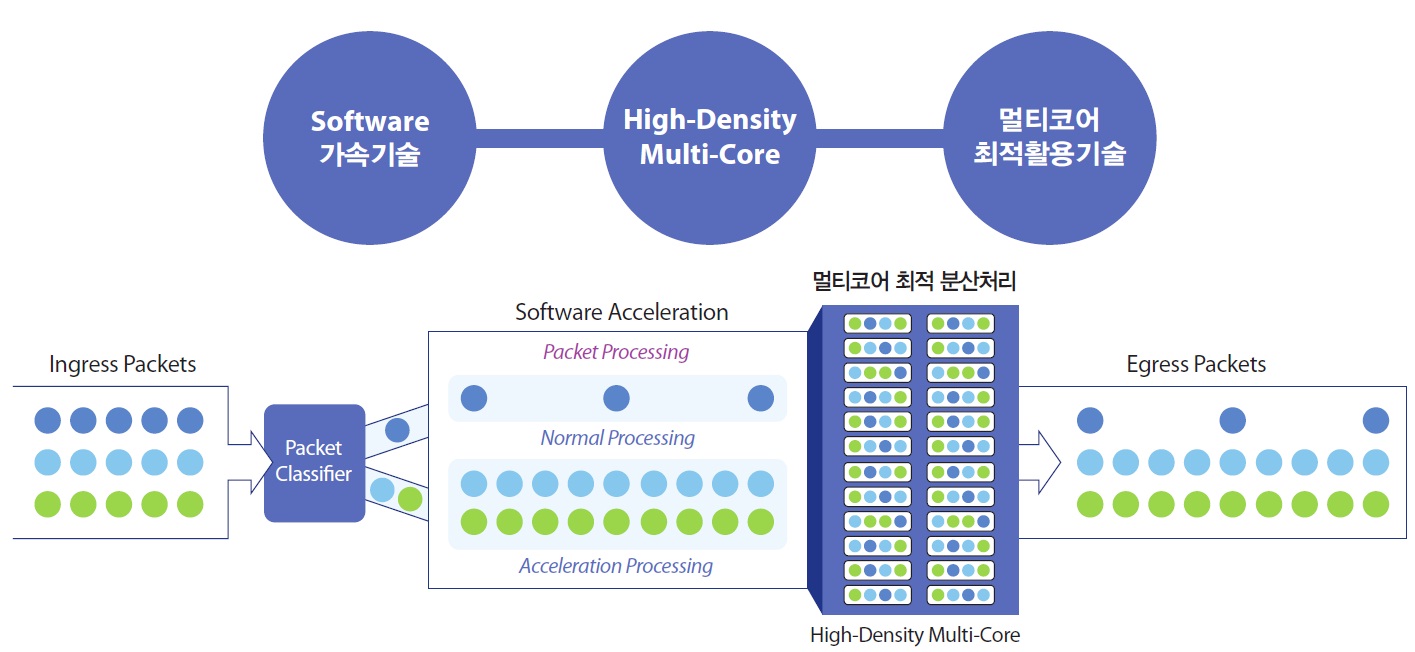
[그림 1] Advanced A-TEAM 아키텍처 개념도
소프트웨어 가속처리 기술은 유입되는 패킷의 유형을 구분하여 가속처리 프로세싱과 일반 프로세싱으로 패킷을 분배, 보다 빠른 패킷처리 성능을 구현하는 안랩의 독자기술이다. 여기에 대용량 패킷을 효과적으로 처리할 수 있는 멀티코어 최적분산 처리기술이 더해져서 글로벌 수준을 능가하는 처리성능을 구현하였다. 특히 트러스가드는 고속의 패킷 처리를 위해 고성능 하드웨어 가속기를 장착하여 레이턴시를 최소화했다.
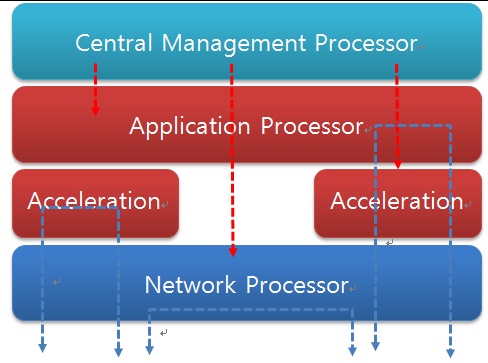
[그림 2] 안랩의 소프트웨어 가속처리 기술
급변하는 기업 환경, 명확한 잣대와 현명한 자세 필요
향후 2~3년을 내다보고 비즈니스 계획을 수립하는 회사는 흔치 않다. 그만큼 기업 환경의 변화가 예상하기 어려운 수준으로 급변하고 있다는 반증이다. 네트워크 보안 시장 및 기술 환경도 마찬가지다.
앞으로 1년, 또는 2년 후에 어떤 다른 유형의 서비스나 솔루션이 등장하여 전반적인 네트워크 환경을 뒤흔들지 예측하기 어렵다. 다만 한 가지 확실한 것은 네트워크에 흐르는 트래픽의 양과 네트워크에 참여하는 디바이스 수는 폭증할 것이라는 점, 그리고 이러한 변화에 부합하기 위한 네트워크 보안 장비에 대한 고성능, 대용량의 요구는 필연적이라는 점이다.
특히 최근 악화되는 경기 상황을 고려하면, 당장의 문제 해결을 위해 성급히 장비를 도입했다가 추가 도입으로 비용과 리소스를 낭비할 수는 없는 일이다. 이제 네트워크 보안 장비의 도입을 고민한다면 근시안적인 시각보다는 명확한 판단 기준으로 향후 5년, 적어도 2~3년을 내다보는 현명한 자세가 어느 때 보다 필요하다.@
- AhnLab전략제품사업팀 유명호 차장


