


URL 속에 존재하는 검은 손
최근 사용자들이 URL을 클릭하도록 유도해 악성코드를 실행시키는 사례가 증가하고 있다. 해당 URL들은 exe로 끝난다는 특징이 있으니 이 점에 유의하자. 최근 발견된 사례를 살펴보면 아래와 같다.
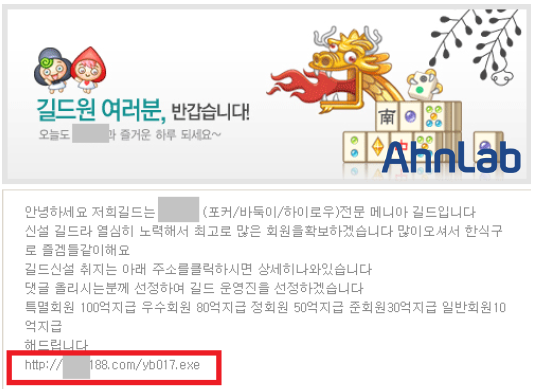
[그림 1] 게임 머니를 지급한다는 내용으로 위장한 게시물
[그림 1]은 게임 머니 지급을 미끼로 exe 파일의 실행을 유도하고 있다. 이처럼 실행 파일인 exe 파일을 다운로드하도록 하는 경우 악성코드인지 의심해 볼 필요가 있다. [그림 2]와 [그림 3]과 같이 특정 게시물에 URL을 포함하기도 한다.
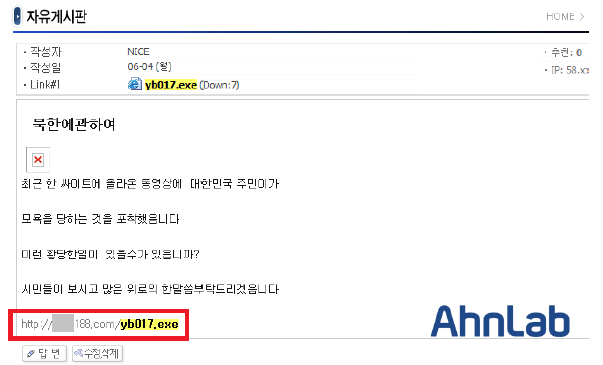
[그림 2] 북한 관련 글로 위장한 게시물
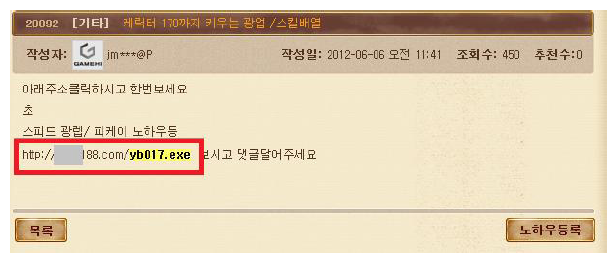
[그림 3] 게임 공략으로 위장한 게시물
URL을 통해 다운로드된 파일들은 아래와 같이 텍스트 문서 파일의 형태를 한다.
C:\Program Files\Bgccj\Vniif.dll
이후 생성된 파일을 [그림 4]와 같이 서비스에 등록하여 부팅 시 자동 실행되도록 한다.
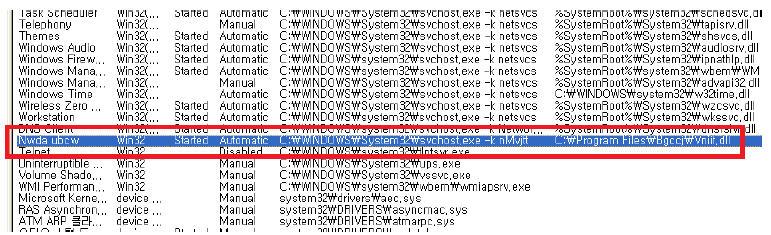
[그림 4] 서비스에 등록된 악성 파일
파일의 내부를 살펴보면 게임 관련 문자열이 있는 것으로 보아 온라인게임 악성코드로 추정된다. 이 악성코드에 감염되면 특정 IP로 접속을 유지하면서 공격자가 지정한 게임이 실행될 경우 해당 게임의 ID와 Password를 유출한다.
악성코드를 예방하기 위해서는...
이런 악성코드들은 주로 게시물에 포함된 URL을 통해 유포된다. 사용자가 직접 실행하도록 유도하기 때문에 사용자 스스로 주의하는 것이 무엇보다도 중요하다.@
1. 게시자가 확인되지 않은 URL은 함부로 클릭하지 않는다.
2. 부득이하게 URL 파일이나 첨부 파일을 실행해야 할 경우 먼저 다운로드해 안티바이러스 프로그램으로 검사한다.
3. 안티바이러스 프로그램을 최신 엔진으로 업데이트하고 주기적으로 정밀 검사를 실시한다.
4. 안티바이러스 프로그램의 실시간 감시 기능을 사용한다.
5. OS와 응용 프로그램의 보안 패치를 꾸준히 설치한다.
- AhnLabASEC대응팀


