


오늘 본 뉴스에 악성코드가?
최근 아래아한글 취약점을 공격하여 OS의 파일 실행 권한을 획득한 후 키로거 등의 정보 유출형 악성코드를 추가 감염시키는 형태의 악성코드가 많이 발견되고 있다. 이 악성코드는 특정 언론사의 기사 또는 해외 뉴스 스크랩으로 위장했다.
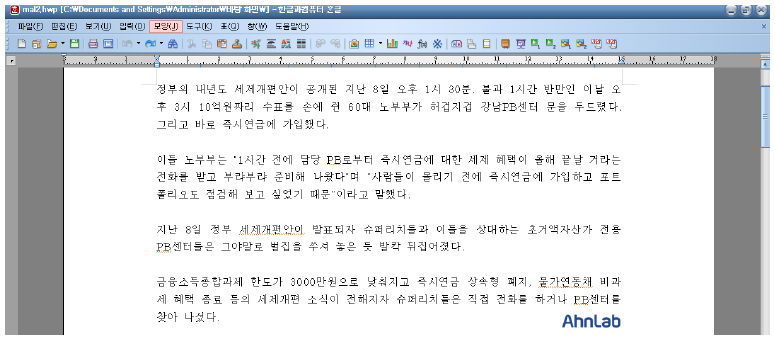
[그림 1] 언론 기사 내용으로 위장한 악성코드
언론사 기사로 위장한 악성코드의 경우 아래와 같은 파일을 생성한다. 이 파일은 키로거 등 다양한 정보 유출 기능을 가지고 있는 백도어로, 서비스로 등록되어 부팅 시마다 실행된다. 악성코드 제작자가 원하는 시점에 저장된 키로깅 데이터의 수집이 가능하다.
C:\Documents and Settings\All Users\Application Data\SxS.DLL
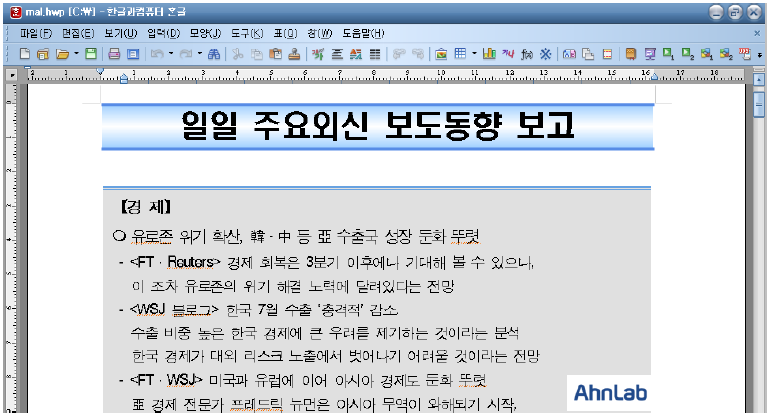
[그림 2] 기사 스크랩으로 위장한 악성코드
뉴스 기사 스크랩으로 위장한 악성코드 역시 감염된 PC를 지속적으로 모니터링하고 정보를 탈취하는 역할을 수행한다.
두 악성코드는 공통적으로 소프트웨어 취약점을 공격해 악성코드를 실행시킨다. 이후 감염원인 악성 hwp 파일을 삭제하고 정상 hwp 파일을 생성해 사용자가 감염된 원인을 알 수 없게 한다.
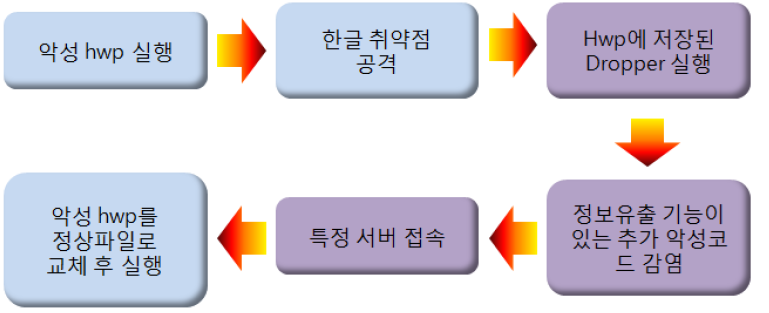
이와 같이 특정 국가나 조직을 대상으로 한 국지적 악성코드들은 상대적으로 보안 업체들에서 파악하기에 어려움이 있다. 이 때문에 감염됐을 경우 더 큰 피해를 당할 가능성이 있다. 이러한 악성코드들은 대부분 개인정보를 탈취하는 것을 목적으로 하기 때문에 자동 업데이트를 설정하는 등 피해 예방을 위한 조치가 필요하다.
V3 제품에서는 아래와 같이 진단 가능하다.@
- Exploit/Hwp.AccessViolation-SEH
- Backdoor/Win32.Etso
- HWP/Agent
- Win-Trojan/Agent.210390
- AhnLabASEC대응팀


