[Special Report] 1부_컨설팅, 보안을 디자인(design)하다
안랩은 13년 동안 공공, 금융, 제조, 교육, IT 서비스 등 많은 고객에게 컨설팅 서비스를 제공하며 우리나라의 보안 컨설팅과 함께 성장해왔다. 보안 관점에서 고객의 현황과 요구를 철저히 분석하고 최적의 보안 체계를 구축하는 데에서 나아가, 고객이 스스로 안전한 환경을 실현하고 유지할 수 있도록 해주는 것이 안랩 보안 컨설팅의 남다른 장점이다. 또한 다양한 고객의 상황과 기능 요구 사항을 분석해 도출한 결과는 제품이나 서비스에 반영함으로써 고객의 요구를 전면 수용하기 위해 노력하고 있다.
상상을 초월하는 보안 위협, 법규범마저 방대하고 까다로워지는 요즈음, 믿을 만한 보안 컨설팅이 더욱 절실해진다. 안랩의 보안 컨설팅이 새롭게 조명받고 있는 이유다.
올해 보안 컨설팅 수요는 공급이 따라가지 못할 정도로 급격히 증가하고 있다. 보안 컨설팅을 찾는 고객이 증가한 원인은 크게 두 가지로 짚을 수 있다.
첫째는 ‘법’이다. 현재 고객들의 가장 큰 이슈이기도 하다. 지난 2011년 대규모 보안 침해 사고가 증가하는 한편, 개인정보보호법 등이 제정되면서 보안 자체에 대한 고객의 인식도 많이 변했다. 개인정보보호법 등 관련 법규정이 강화되면서 ‘어떻게 해야 하나?’, ‘우리는 잘 하고 있는가?’ 하는 의구심을 갖는 기업이 늘고 있다. 즉, 현재의 보안 체계나 상태가 법적 규제로부터 안전한지, 법적 준거 여부를 확인하고 싶은 것이다.
둘째는 외부의 침입, 즉 해킹에 대한 우려다. 보안 컨설팅은 모의해킹을 통해 DB 탈취 가능성을 파악해준다. 해킹 위협뿐만 아니라 소홀한 관리에 의해 문서가 유출될 가능성이나 내부 직원의 고의적인, 또는 실수에 의한 정보 유출 가능성 등 물리적인 보안 수준까지 파악할 수 있다.
이 같은 상황에서 고객들은, 무작정 솔루션을 도입하는 것만으로는 효과가 없다는 것을 깨닫고 효율적인 보안 체계 수립 및 솔루션 도입을 위해 보안 컨설팅 업체를 찾기 시작했다.
안랩 컨설팅을 선택하는 이유
컨설팅 업체를 선정하려면 일반적으로 세 가지 관점에서 점검해 보아야 한다.
방법론이 합리적인가? 컨설턴트들이 충분한 경험과 능력을 보유하고 있는가? 축적된 노하우가 있는가? 고객사의 취약점을 다루는 ‘보안’ 영역이라면, 여기에 ‘신뢰도’가 추가된다.
이 네 가지 관점에서 볼 때 안랩의 컨설팅은 단연 독보적이라 할 수 있다.
1) 검증받은 방법론 ‘ASEM’
2001년에 개발된 안랩의 보안 컨설팅 방법론인 ‘ASEM(AhnLab Security Engineering Methodology)’은 위험평가에 기반을 두고 있다. 특히 수행 단위별로 모듈화되어 있어 현장 적용성이 뛰어난 것이 특징이다.
ASEM은 2004년 제1회 <한국소프트웨어기술대상>을 수상해 국내 보안 컨설팅 방법론으로는 유일하게 외부 평가로 그 우수성을 인정받았다. 또한 안랩은 2010년 한국지식정보진흥원 주관(한국경제 주최)의 <2010년 컨설팅우수기업>상을 수상함으로써 보안 컨설팅 방법론의 활용 면에서도 검증을 받았다. 이 또한 국내 보안 컨설팅 기업으로는 유일한 사례다. 안랩은 매년 개선 작업을 거침으로써 진화하는 위협과 변화하는 고객의 상황을 반영해 왔으며 앞으로도 꾸준히 보완•발전시켜 나갈 계획이다.
[그림 1] 보안 컨설팅 관련 수상 자료
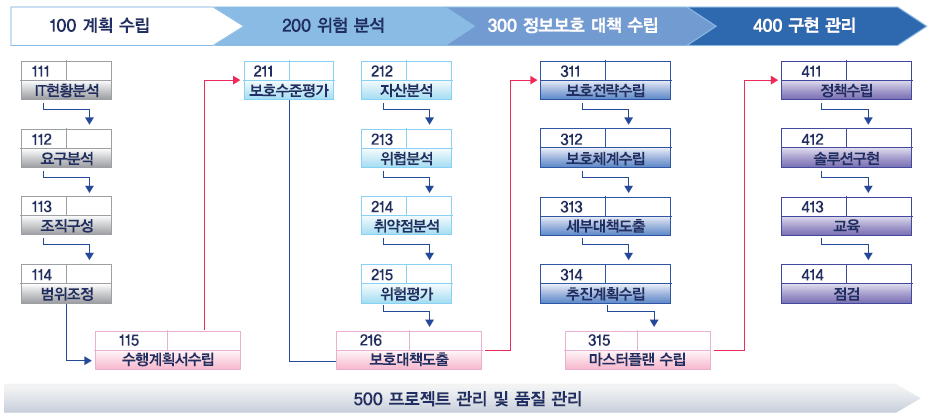
[그림 2] 안랩 보안 컨설팅 방법론 ASEM
2) 업계 최고의 인력 풀 ‘60% 이상이 고급 컨설턴트’
컨설턴트는 일반적으로 초급, 중급, 고급, 특급(및 기술사)까지 4단계로 구분된다. 인력 수준은 컨설팅 경쟁력에서 매우 중요한 잣대다. 안랩은 전체 컨설턴트의 60%가 고급 이상의 컨설턴트로, 최소 5년 이상의 컨설팅 경력자들이다. 기술사는 물론, 일반 IT, 경영, 법학, 영업 등 다양한 배경에 더해 IT 및 보안 기술을 갖추고 있는 전방위적인 인재들이 포진해 있다. 또한 안랩의 컨설턴트들은 이직률이 매우 낮다. 보안 컨설팅은 일반 컨설팅과는 달리 고객의 보안 취약점을 들여다보는 것이어서, 컨설턴트가 이직하면 고객의 정보가 유출될 우려를 배제할 수 없다. 이러한 점에서 안랩은 컨설턴트들에 대한 신뢰가 높다.
한편, 안랩의 모든 컨설턴트들은 ISO27001(정보 보호 관리 체계 국제 인증) 인증 심사원 자격증을 취득하였으며, 컨설팅 PM 업무를 담당하는 컨설턴트들은 대부분 PMP(Project Management Professional)를 보유하고 있다. 또 매년 컨설팅 스쿨과 개별 직무 교육을 통하여 컨설팅 지식과 기술을 향상시키고 있는 명실상부한 보안 전문가들이다.
3) 국내 최대 보안 지식 DB 활용
안랩은 매년 100여 건에 이르는 다양한 컨설팅을 수행하고 있다. 이를 통해 안랩은 보안에 관련한 방대하고 다양한 정보와 기술을 축적하고 있다. 이는 타 업체와는 분명하게 구별되는 안랩만의 자산이다.
국내 최대를 자랑하는 웜, 바이러스, 게임핵 등의 위협 정보를 비롯하여 ASEC(안랩 시큐리티대응센터)의 분석 정보, CERT(침해사고대응팀)와 파견 관제로부터 축적되는 침해 및 대응 정보, 국내•외의 공식 및 비공식 정보망을 통해 수집되는 정교한 정보뿐만 아니라 안티바이러스, 패치, 안티 키로거, 개인정보 탐지 툴, 방화벽, IPS, DDoS 대응 장비, 좀비 PC 방지, 망 분리 등 보안 솔루션을 개발, 설치, 운영, 문제 해결하면서 쌓이는 기술 정보, 심지어 안랩 내부에서 제품을 기획하는 단계부터 QA하는 모든 개발 프로세스상의 보안 관련 노하우까지도 컨설턴트들이 활용할 수 있다. 이런 보안 지식 DB는 국내 어느 업체도 감히 흉내조차 낼 수 없다.
4) 국가가 인정한 컨설팅
안랩은 지식경제부가 지정한 ‘지식정보보안컨설팅 전문업체’, 방송통신위원회가 지정한 ‘안전진단 수검업체’, 행정안전부가 지정한 ‘개인정보 영향평가 기관’ 등 국가가 보안 컨설팅과 관련해 발급하는 라이선스를 모두 유지하고 있는 보안 전문 업체다. 즉, 인력부터 컨설팅 방법론, 산출물 관리까지 국가로부터 인정받고 있는 것이다. 뿐만 아니라 K-ISMS와 ISO27001 등의 정보 보호 관리 체계 인증을 유지하는 등 내부 보안에도 철저를 기하고 있다.
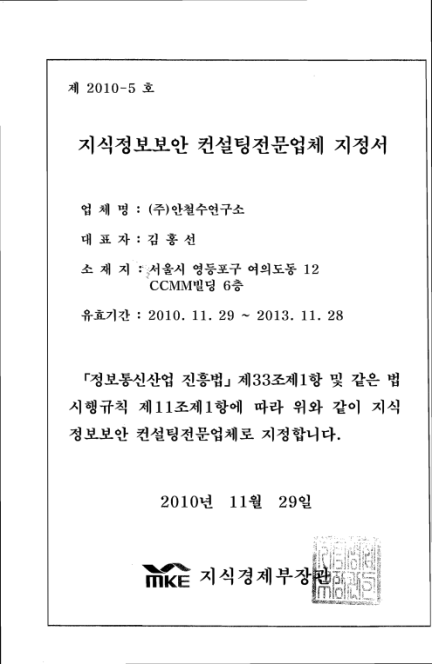
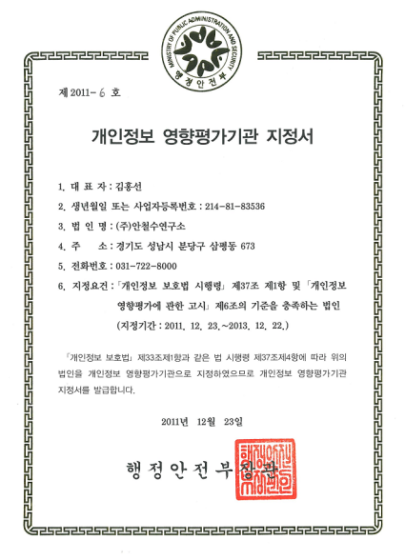
[그림 3] 안랩 보안 컨설팅이 보유한 국가 지정 자격증
보안에 관한 모든 것 ‘안랩 보안 컨설팅’
보안은 IT 변화를 넘어서 사회의 변화와 그 궤적을 같이하고 있고, 이런 변화에 따라 보안 컨설팅도 발전해 왔다.
안랩의 보안 컨설팅은 IT 자산의 취약점 진단이나 모의해킹 등의 기술 영역부터 법에 대한 준거, 보안 체계 및 마스터플랜을 세워주는 등 다양한 서비스를 제공하고 있다.
안랩의 보안 컨설팅은 정보 보호 관리 체계와 개인정보 보호 관리 체계, 침해 사고 대응 체계 등 3개 보안 영역을 거버넌스로 관리할 수 있도록 체계를 수립해준다. 이를 통해 보안과 IT, 나아가 비즈니스와의 공조를 강화하며, KPI 및 Executive Security Index 도출 등으로 보안에 대한 가시성을 확보해준다. 또, 컨설팅 서비스를 적용 시 안랩의 장점이 충분히 활용되었는지, 제공되는 컨설팅 서비스가 안랩의 기준에 부합한지를 별도의 QA 조직을 통하여 꼼꼼하게 점검하고 있다.
1) 정보 보호 관리 체계 수립 컨설팅
정보 보호 관리 체계(ISMS : Information Security Management System)란, 고객사의 주요 정보가 고의적이거나 무의식 중에 노출, 유출, 변조 또는 파괴되지 않고 적시에 사용할 수 있도록 하기 위해, 누가(조직), 무엇을(자산 식별), 언제(수행 주기), 어떻게(지침•절차•가이드) 처리하는지를 정리해 놓은 것이다. 또한 보안에 대한 계획 → 구현 → 점검 → 수정•개선하여 다음 계획에 반영함으로써 고객 스스로 최적화하고 개선시키는 체계를 말한다.
안랩 보안 컨설팅은 이러한 체계를 고객 상황에 적합하게 수립해주고 보안 강화 방안–보안 서비스, 솔루션, 자체 활동, 인식 변화 등–을 마스터플랜에 담아 제안한다. ISMS에 대한 제3자 인증으로는 국제 인증인 ISO270001 인증, 국내 일반 기업 대상인 K-ISMS, 국가 및 공공기관 대상인 G-ISMS가 있다. 안랩은 국민은행, 우리은행, BC카드, 기획재정부, 행정정보공유센타 등의 많은 고객에 대하여 인증 컨설팅을 수행한 경험을 보유하고 있다.
2) 모의해킹
안랩은 특히 SCADA로 알려진 제어 계측 시스템의 핵심인 PLC 장비를 직접 진단하고 모의해킹 하는 등 어느 경쟁 업체보다 뛰어난 모의해킹 시스템과 인재를 보유하고 있다.
3) 컴플라이언스 컨설팅
안랩은 국가 주요 기반 시설에 대한 취약점 분석 평가, IT를 통한 서비스를 대상으로 하는 안전진단, 금융기관 대상의 금융감독원 규정, 소스 코딩을 포함한 개발 과정상에서 보안을 고려하는 개발 보안 컨설팅 등을 수행하고 있다.
최근에는 개인정보보호법이 발효되고 계도 기간도 끝나면서 개인정보 보호에 대한 긴장감이 그 어느때보다 높다. 안랩에서는 개인정보 보호와 관련하여 네 가지 서비스를 제공하고 있다.
첫째, 개인정보보호법, 정보통신망법 외에도 개인정보 보호에 관한 법은 전자금융감독규정 등 38개가 있다. 안랩은 이런 법규를 중심으로 준수 여부를 점검하고 대응 방안을 제시해주는 개인정보 준거 여부 점검 컨설팅을 제공한다.
둘째, 개인정보 영향평가(PIA)는 공공기관 의무사항이다. 안랩은 개인정보를 포함하는 정보 시스템 구축 시 분석•설계 단계에서부터 개인정보 보호 방안을 제시하여 원천적으로 개인정보를 보호하도록 해주며, 이미 구축된 시스템을 대상으로도 서비스를 수행하고 있다.
셋째, 안랩의 개인정보 보호 관리 체계 컨설팅은 개인정보를 대상으로 관리 체계를 수립하고 마스터플랜을 마련할 수 있도록 제안한다. 관리 체계에 대해서는 국내 인증인 PIMS(Personal Information Management System)와 BS10012가 있으며, 안랩은 이에 대한 컨설팅 서비스도 제공하고 있다.
마지막으로, 개인정보 보호 자문 서비스는 고객사가 개인정보 보호 활동을 수행하면서 겪는 어려움, 즉 법 취지에 의한 해석이나 적용상의 문제 등을 자문해 주는 서비스다. 안랩은 2008년 개인정보 보호 체계를 수립하고 개인정보 보호 컨설팅 서비스를 정비하였으며, 지금까지 다양한 고객에 대하여 개인정보 보호 컨설팅을 수행하고 있다.
기술력 으뜸, 신뢰도 으뜸 ‘안랩 보안 컨설팅’
보안 측면에서 가장 중요한 것은 사람이다. 사람이 포함된 보안 프로세스 마련이 우선이다. 솔루션 도입은 그 다음 문제다. 솔루션은 프로세스를 손쉽게 따를 수 있도록 하기 위해 필요한 툴이라 할 수 있다. 고객들도 이런 점을 이해하는 것이 필요하다.
흔히 가시적인 효과에 치우쳐 솔루션만 잔뜩 도입하려는 생각부터 하는 경향이 있다. 그러나 비용 대비 적절한 효과를 얻기 위해서는 우선순위를 고려한 투자가 필요하다. 일례로, 모 기업은 이미 IPS를 쓰고 있었는데 IPS 추가 도입을 고려하던 상태였다. 컨설팅을 수행하며 살펴보니 IPS는 이미 과도하게 도입된 상태였고, 그보다는 웹이 뚫리고 있던 것이 문제였다. 이에 IPS 추가 도입 대신 웹 방화벽 도입 등을 제안했다.
한편 아직도 기업의 중요 정보를 외부 컨설턴트에게 보여준다는 것에 대한 거북함을 갖는 경우가 있다. 그러나 이것은 보안 컨설팅에 대한 오해에서 기인한 것이다. 보안 컨설턴트는 고객의 정보 자산의 내용을 보는 것이 아니라 정보의 성질을 보는 것이다. 예를 들어, 어떤 DB에 인수합병 문서가 어떻게 보관되어 있는지를 파악하는 것이지, 인수합병의 조건이나 내용에 대해서는 전혀 보지 않는다.
그럼에도 기업의 중요 정보나 민감한 시스템을 타인에게 공개한다는 것은 충분히 꺼려질 수 있는 부분이다. 그렇기 때문에 전문성은 물론 믿을 수 있는 컨설팅 업체를 신중하게 선택해야 한다.@
- AhnLab관리컨설팅팀 김형준 팀장


