


[Hot Issue] 2012년 상반기 보안 동향
2012년 상반기에는 2011년처럼 대규모 DDoS 공격이나 내부 정보 유출과 같이 사회적으로 이슈가 될 만한 커다란 보안 사고는 발생하지 않았다. 그러나, 다양한 경로를 악용해 악성코드가 유포됐으며, 사회적 혼란을 야기하는 대형 침해 사고보다는 특정 조직을 대상으로 은밀하게 진행되는 APT(Advanced Persistent Threat) 형태의 공격들이 다수 발견됐다.
1. 정보 유출 목적의 APT 공격 증가
2012년 상반기에 발견된 보안 위협들의 특징 중 하나는 내부 정보 유출을 꾀하는 APT 공격이 증가했다는 점이다. 상반기 국내에서 발견된 APT 공격들을 살펴보면, 취약한 문서 파일이 첨부된 이메일을 이용해 내부 시스템의 악성코드 감염을 시도한 사례가 많았다.
해당 공격 기법을 살펴보면 공통적으로 메일 내용에 사회적 이슈를 포함하거나 흥미로운 주제를 제시해 첨부된 문서 파일을 열어보도록 유도했다. 또한 MS 워드, 어도비 리더, 아래아한글 등 이메일에 첨부된 문서 파일의 취약점을 악용하여 악성코드 감염을 시도했다. 대부분 외부에서 감염 PC를 원격 제어 및 모니터링하여 내부 중요 정보들을 외부로 유출하기 위한 것이었다.
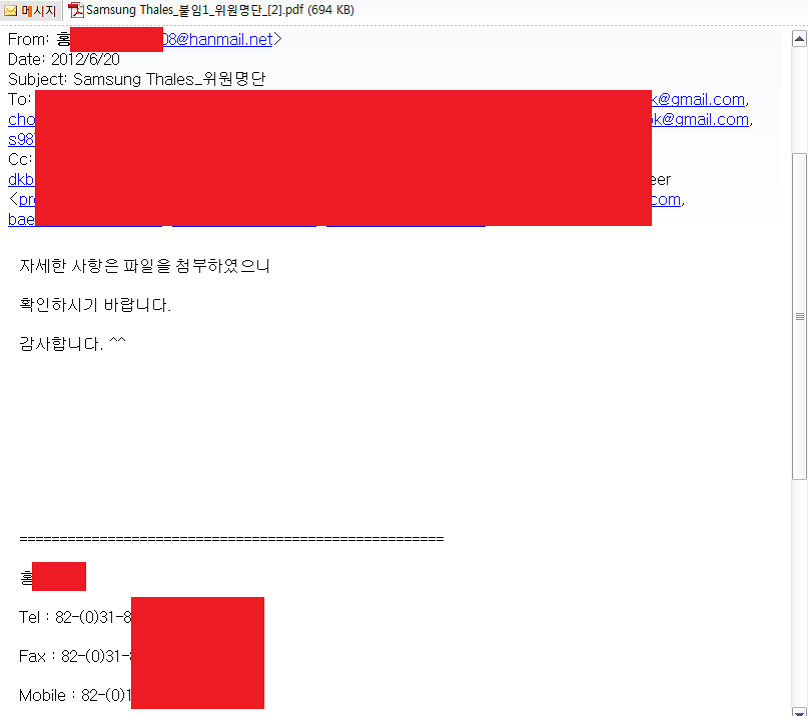
[그림 1] 취약한 PDF 파일이 첨부된 이메일
2. 개인정보 탈취용 악성코드 지속
온라인 게임 관련 개인정보를 탈취하는 악성코드들의 변형이 끊임없이 생성되며 주말마다 취약한 웹 사이트들을 공략했다. 이러한 현상은 국내 보안 위협 특성 중 하나로 굳어졌을 정도다.
온라인 게임 관련 악성코드들은 윈도우 시스템 파일을 패치하거나 변경하는 형태로 보안 소프트웨어의 탐지를 우회하는 공격과 더불어 직접적인 보안 소프트웨어 무력화를 시도했다.
또한 2012년 상반기에는 온라인 뱅킹에 사용되는 개인 금융 정보들을 탈취하기 위한 악성코드들이 발견되었다. 해당 악성코드들은 허위로 제작된 금융 업체 피싱(Phishing) 웹 사이트들과 연동하여 보안카드 비밀번호와 공인인증서 같은 개인 금융 정보의 탈취를 시도했다.
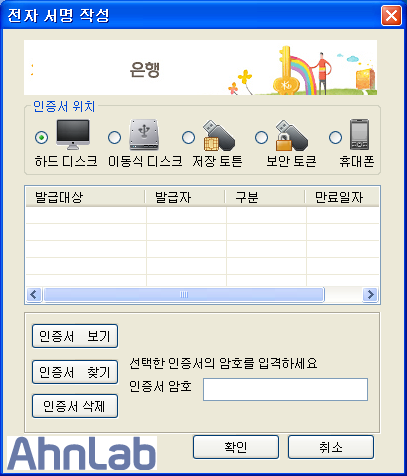
[그림 2] 악성코드에 의해 생성된 허위 공인 인증서 확인 창
한편, 유명 포털 웹 사이트들의 로그인에 사용되는 개인정보를 탈취하는 악성코드들 역시 발견됐다. 이 악성코드들은 로그인 형태를 변조하거나 키보드 입력을 가로채는 키로깅(Keylogging) 기능을 이용하여 사용자 계정과 암호를 외부로 유출하는 수법을 사용했다.
과거 온라인 게임의 아이템 탈취를 목적으로 했던 악성코드들과 비교하여, 2012년 상반기에 발견된 개인정보 탈취형 악성코드들은 직접적으로 금전적인 이윤을 목적으로 하거나, 다양한 용도로 악용 가능한 포털 웹 사이트 개인정보들을 목적으로 했다는 점에서 차이가 있다.
3. 애플리케이션 취약점을 이용한 악성코드 기능
범용적으로 사용되는 일반 애플리케이션들의 취약점을 악용한 악성코드 유포 형태가 2012년 상반기에도 여전했다. 이와 함께 특정 국가에서만 사용되는 국지적 성향의 애플리케이션 취약점을 악용한 악성코드도 창궐했다는 점이 2012년 상반기의 특징이다.
취약점이 악용되는 일반 애플리케이션은 크게 전자 문서, 웹 브라우저, 그리고 웹 애플리케이션으로 구분할 수 있다.
이를 다시 제품별로 구분하면, 전자 문서는 주로 MS 워드(DOC)와 어도비 리더(PDF) 취약점들이 주로 악용됐다. 웹 브라우저는 MS의 인터넷 익스플로러 취약점 악용 사례가 대다수였으며 웹 애플리케이션의 경우에는 어도비 플래시 취약점 악용 사례가 빈번하게 발생했다.
이와 달리, 2012년 상반기 들어 국내에서 처음으로 악용되기 시작한 일반 애플리케이션의 취약점들로는 MS12-004 윈도우 미디어 플레이어 관련 취약점과 자바 관련 취약점(CVE-2012-0507)들이 있다.
이처럼 범용 애플리케이션들의 취약점을 악용한 악성코드 유포 형태 외에도, 우리나라에서만 사용되는 아래아한글(HWP)에 존재하는 취약점들을 악용한 사례들도 2012년 상반기에 다수 발견됐다.
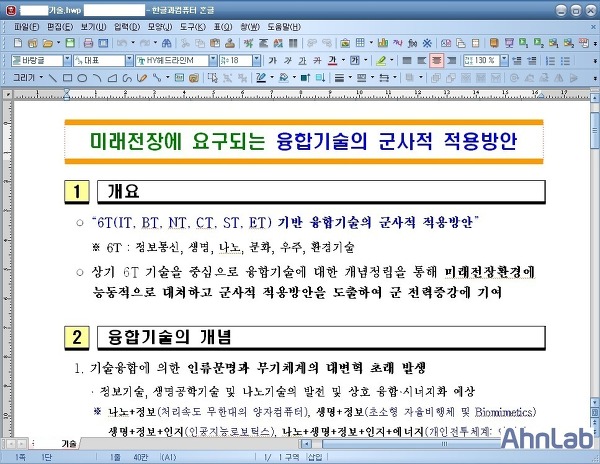
[그림 3] 아래아한글 소프트웨어의 취약점을 악용한 한글 파일
취약점 악용을 통해 유포되는 악성코드들의 형태 면에서도 전자 문서 취약점들이 특정 조직들을 대상으로 하는 APT 공격에 사용되는 빈도가 비교적 높았다.
반면에, 웹 브라우저와 웹 애플리케이션에 존재하는 취약점들은 일반 PC 사용자들의 온라인 게임 관련 개인정보들을 탈취하는 악성코드 유포에 자주 활용됐다. 특히, 2012년 5월 30일 발견된 것으로 알려진 MS의 XML 코어 서비스 취약점(CVE-2012-1889)은 한 달이 넘는 장시간에 걸쳐 악용된 제로데이 취약점이다. 이 역시 온라인 게임 관련 개인정보들을 탈취하는 악성코드 유포에 악용됐다.
4. 모바일 악성코드 유포 경로 다양화
2012년 상반기에 발견된 안드로이드 악성코드들은 수치 면에서 꾸준히 증가했다. 대부분 정상 앱으로 위장해 유포됐다는 점에서는 기존과 동일하지만 유포 경로 면에서 2011년 하반기와 다른 양상을 보였다.
기존 안드로이드 악성코드들은 구글에서 운영하는 앱스토어나 인터넷에 존재하는 서드파티 앱스토어(3rd Party Appstore)를 주요 유포지로 악용했다. 그러나 2012년 상반기에는 악성코드 제작자에 의해 제작된 허위 앱스토어나 허위 유명 앱 배포 웹 사이트, 그리고 트위터(Twitter) 등의 소셜 네트워크(Social Network)를 새로운 유포지로 악용하는 사례들이 발견됐다.
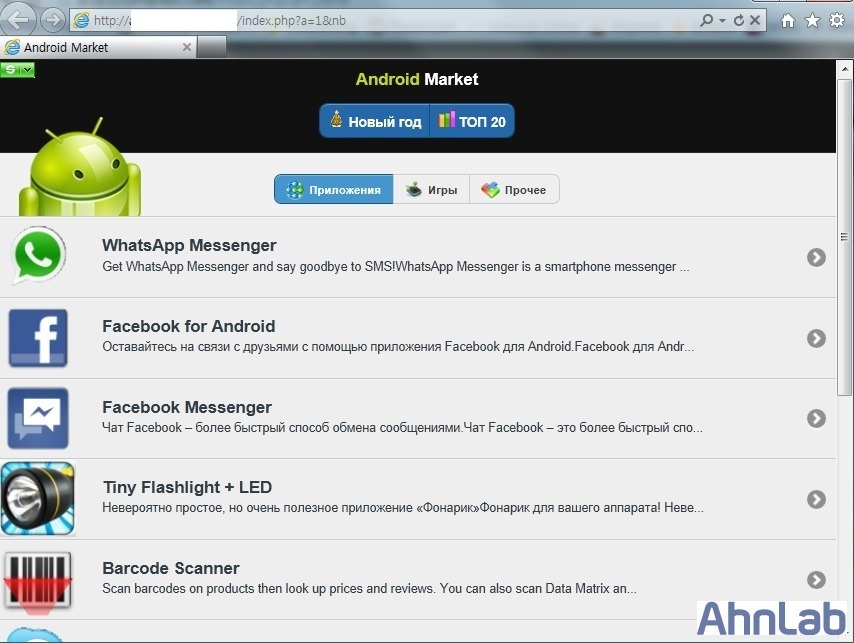
[그림 4] 허위 안드로이드 마켓에서 유포 중인 안드로이드 악성코드들
이러한 현상은 구글이 앱스토어를 통해 유통되는 안드로이드 앱들에 대한 보안 검사를 강화했기 때문이다. 다수의 사용자들이 이용하는 서드파티 앱스토어의 평판 등 때문에 기존의 유포 경로들로는 안드로이드 악성코드 유포가 어려워진 것이다. 이 때문에 안드로이드 악성코드 제작자들 역시 기존과 다른 새로운 유포 경로를 확보하려고 노력하고 있다.
5. PC와 모바일 동시 겨냥한 피싱 사이트 등장
2012년 상반기에 발생한 보안 위협들 중 특이한 사례로 피싱 웹 사이트의 광범위한 유포를 들 수 있다. 특히 스마트폰부터 일반 PC까지, 웹 사이트 접속에 사용되는 단말기들의 특징에 맞춰 피싱 웹 사이트가 제작됐다는 점이 과거와는 다르다.
2012년 상반기에 발생한 유포 사례의 특징들을 살펴보면, 스마트폰의 SMS로 피싱 웹 사이트 주소를 전달하는 기법이 유행했고, 모바일 웹 브라우저의 규격에 맞추어진 피싱 웹 사이트가 제작됐다.
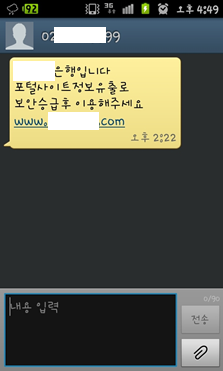
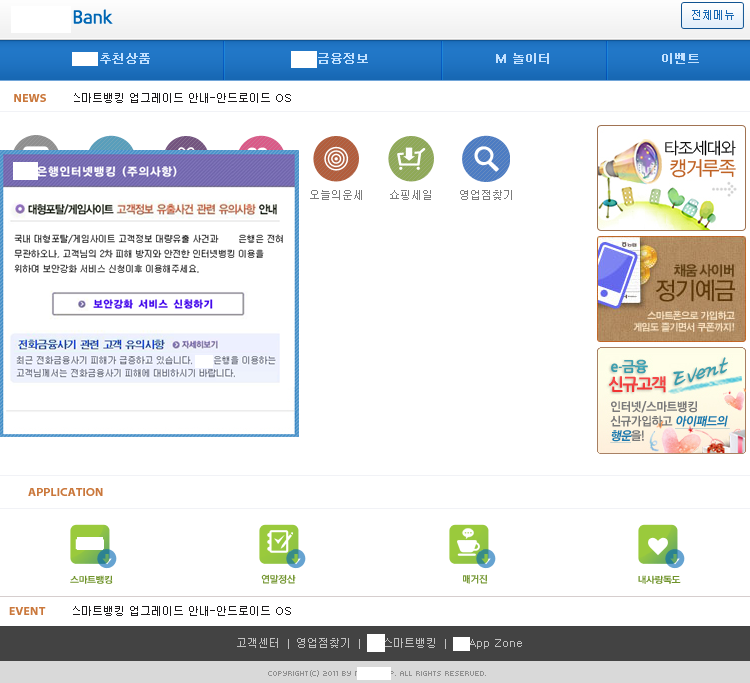
[그림 5] 스마트폰 SMS으로 전달된 피싱 웹 사이트 주소와 모바일 피싱 웹 사이트
국내 스마트폰 사용자층이 많으며, 스마트폰을 이용해 온라인 뱅킹이 가능하다는 특징들을 분석하여 악용했다는 점에서 피싱 웹 사이트 제작자들은 우리 사회와 문화에 대한 이해도가 높다고 볼 수 있다.@
- AhnLabASEC Report Vol.30


