


[Product Issue] APT 공격, 한 방에 철퇴 ‘트러스와처 APX’
드라마 <유령>에도 인용될 만큼 APT(Advanced Persistant Threat)는 현재 보안의 화두다. 안랩은 APT 공격에 대응하기 위해 2011년 ‘트러스와처’를 선보였고, 2012년 3월에는 세계 최초로 개발한 ‘DICA 엔진’을 트러스와처에 탑재해 APT 공격의 주요 감염 경로로 사용되는 악성 문서 파일과 비실행 파일까지 정밀하게 검사하고 있다.
이번에 출시하는 ‘안랩 트러스와처 APX’는 APT 공격에 무방비로 노출돼 있는 중소기업들을 위한 올인원 제품이다. 가격과 무게는 가벼워졌지만, 성능과 효과는 결코 가볍지 않은 제품이다.
APT 공격은 대기업만 노린다?
최근 아래아한글 문서(hwp)의 제로데이 취약점을 이용한 악성 문서 2건이 연이어 발견됐다. 지난 6월 15일 ‘2012년 통일정책 토론회.hwp’가 발견됐고, 6월 20일에는 ‘북핵 해결 3대 전략.hwp’라는 파일이 유포되었다. 문서를 열람하는 순간 사용자가 감염되는 것으로 확인돼 APT 공격에 대한 경각심을 다시 한 번 불러 일으킨 사건이었다.
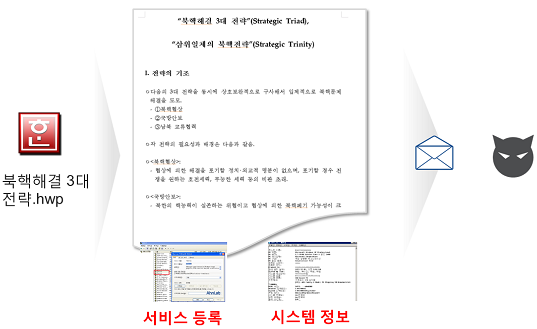
[그림 1] 아래아한글 문서의 제로데이 취약점을 이용한 공격 사례
중소기업은 APT 위협으로부터 안전할까? 정답부터 말하면 ‘No’이다.
일반적으로 대기업이나 공공기관이 주로 APT 공격의 타깃이 될 것이라고 생각하지만, 실제 다양한 규모의 기업•기관들에서 APT 공격 사례가 보고되고 있다. 시만텍의 자료에 의하면, APT 공격의 50%는 2500명 미만의 중견 및 중소기업에서 발생하고 있으며 약 20%는 250명 미만의 중소기업에서 발생하고 있다.
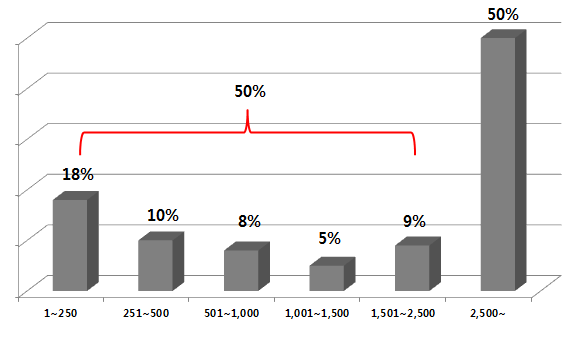
[그림 2] Internet Security Threat Report(출처 : 시만텍)
이것은 보안에 대한 대비책이 잘 갖춰져 있는 대기업 및 대형 기관을 APT 공격의 직접 대상으로 삼는 대신, 상대적으로 보안에 대한 대비가 취약한 대기업의 파트너나 협력사인 중소기업을 교두보로 삼아서 대기업 및 공공 기관으로 우회 공격해 들어가기 위한 시도라고 유추할 수 있다.
성능 및 관리 편의성 향상된 올인원 제품 ‘트러스와처 APX’
안랩은 대기업의 지사나 관계사, 500명 미만의 중소기업에 대한 APT 공격에 대응하기 위한 맞춤 솔루션을 출시한다. 동급의 성능을 유지하면서도 초기 도입 비용이 저렴하고 관리 편의성이 고려된 트러스와처 올인원(all-in-one) 제품 ‘트러스와처 APX(All-in-one Prevention eXpress)’가 그것이다.
이 제품은 기존에 탐지•분석 시스템, 모니터링•로그 관리 시스템, 치료•에이전트 관리 시스템이라는 개별 단독형 모델을 하나의 전용 어플라이언스에 구현한 제품이다.
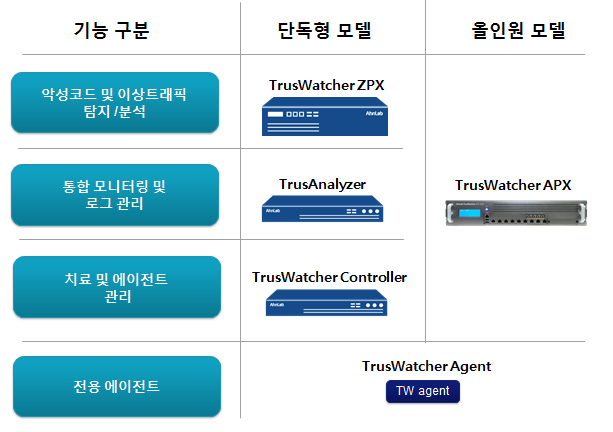
[그림 3] 안랩 트러스와처 모델 구성
1Gbps의 스루풋 및 500대의 호스트에 대한 치료가 동시에 가능하여 가격 대비 성능을 향상시켰으며, 기존에 3대의 물리적인 개별 장비를 관리해야 하는 부담이 없어 관리 효율성이 뛰어나다.
기능 측면에서는 기존 단독형 모델에서 제공하는 모든 기능을 100% 제공하며, 신종∙변종 악성코드 탐지를 위한 DICA(Dynamic Intelligent Contents Analysis) 엔진도 동일하게 탑재된다. 또한, 이상 트래픽 발생 등 악성코드 감염 의심 호스트에 대해서는 ‘의심 파일을 추출’하여 2차적으로 상세 분석하는 ‘의심 파일 추출’ 기능을 새롭게 적용하였다.
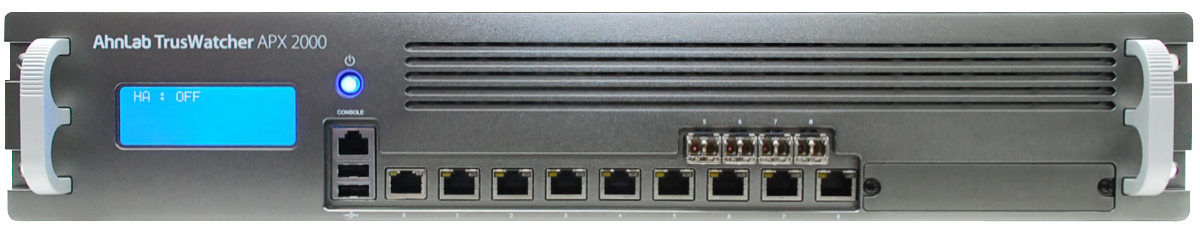
[그림 4] 안랩 트러스와처 APX
트러스와처 APX의 주요 기능은 다음과 같다.
• 주요 인터넷 서비스 프로토콜 수집 및 분석(HTTP, SMTP, FTP 등)
• 파일 유입 및 유출에 대한 양방향 트래픽 모니터링
• 가상 머신 기반 분석을 통한 신종 악성코드 분석(5개의 가상 머신 동시 실행)
• 비실행형(non-PE) 악성코드 전용 엔진 DICA 탑재(한글 및 MS 오피스 탑재)
• 악성코드 감염 PC에 의한 유해 사이트 접근 및 C&C 통신 탐지 및 차단
• 악성코드 감염 PC에 의한 DDoS 공격 트래픽 탐지
• 다양한 네트워크 인터페이스 옵션 지원(1G copper/fiber)
• 대시보드를 통한 보안 현황 및 주요 이벤트 정보 제공
• 탐지된 악성코드 감염 의심 호스트에 대해서 악성코드 치료 기능(자동/수동)
• 악성코드 감염 의심 호스트에 대한 ‘의심 파일 추출’ 기능
• 유사시 삭제된 파일에 대한 복원 기능
안랩은 신종∙변종 APT 악성코드에 대응할 수 있는 새로운 ‘악성코드 분석 엔진’ 개발을 지속적으로 진행하고 있으며, 2012년 하반기 중 새로운 악성코드 분석 엔진을 트러스와처에 추가할 예정이다. 또한, 다양한 규모와 환경에서 최적의 비용으로 APT 위협에 대응할 수 있도록 트러스와처 제품군의 라인업을 계속 확대할 계획이다.@
- AhnLab전략제품사업팀 윤상인 차장


