


[Product Issue] AOS, 무엇이 달라졌나?
| “사용자의 키(key) 입력 순간부터 서비스 업체의 인증 서버까지 사용자 데이터가 안전하게 전달될 수는 없을까?”
이러한 고민으로 수많은 보안 기술들이 개발되어 왔지만 그 효과는 대동소이했다. 최근 안랩은 자사 전자상거래 보호 솔루션에 인텔(Intel)의 기술을 적용, 전자상거래의 시작부터 끝까지 전 구간의 보안을 꾀했다. 인텔의 IPT로 더욱 강력해진 안랩 온라인 시큐리티(AhnLab Online Security)가 제시하는 안전한 온라인 ‘인증’과 전자상거래 보호 방안을 살펴보자. |
일반 기업 홈페이지는 물론 인터넷 뱅킹, 온라인 쇼핑 등 전자상거래 사이트 및 애플리케이션 이용 시 필수적으로 인증 과정을 거치게 된다. 이러한 인증 과정에서 사용되는 패스워드는 대부분 ‘정적 패스워드(Static Password)’다. 정적 패스워드란 고정된 패스워드로, ID(User name)와 비밀번호(Password)를 입력하는 방식이 이에 해당한다.
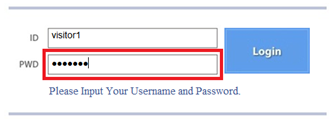
[그림 1] ID와 비밀번호로 구성되는 정적 패스워드 입력 방식
정적 패스워드 및 주요 인증 기술의 한계
하지만 정적 패스워드는 ▲사용자의 개인정보(생년월일, 전화번호, 이름)를 이용한 추측 가능한 패스워드를 사용한다는 점 ▲사용자가 패스워드를 일일이 기억하고 있어야 한다는 불편함 때문에 동일한 패스워드를 여러 곳에서 사용한다는 점 ▲패스워드가 유출된 경우에도 금전적인 피해를 입기 전까지는 유출 여부를 확인하기 어렵다는 점 등의 약점 때문에 해커의 주요 공격 목표가 된다.
이러한 이유로 더욱 안전한 인증 기술이 요구되었고, 지금까지 [표 1]과 같은 여러 보안 기술이 개발되었다.
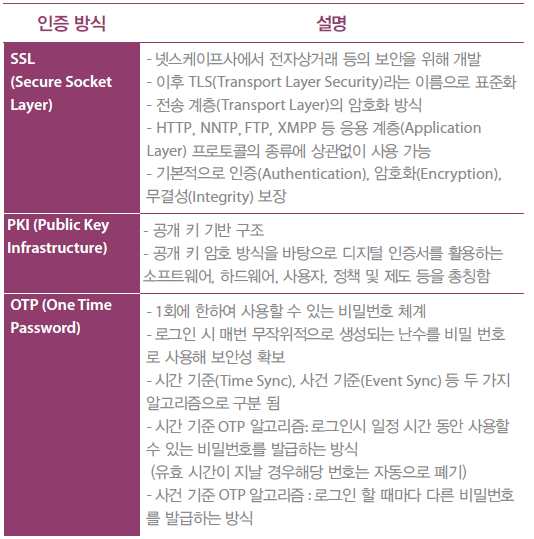
[표 1] 주요 인증 기술
그러나 이러한 주요 인증 기술에도 다음과 같이 단점과 한계가 존재한다.
기업에서 SSL을 구축하려면 키 교환 과정을 고려해야 하기 때문에 기존 비즈니스 로직의 변경이 필요하며, 구동 시 부하 연산을 초래하게 된다. 또한 클라이언트 구간에 대한 추가적인 보안 조치가 필요하다.
둘째, PKI는 인증 기관을 통해 사용자에게 인증서를 발급하기 때문에 PKI 업체(공개키 인프라)가 필요하고 설치와 유지관리에 많은 비용이 든다. 특히 금융권에서는 키보드 보안 제품과 PKI 제품을 연동하여 이른바 E2E(End to End) 보안을 제공한다. 이는 보안성은 높지만 PKI 제품을 모든 사이트에 적용하기 힘들다는 단점이 있다.
셋째, OTP 방식과 관련해 보안 업계에서는 표준 방식인 TOTP 방식(RFC6238)을 많이 사용하고 있으나, OTP 방식은 소프트웨어 또는 하드웨어 기반에 따라 보안성에 차이가 있다. 우선 소프트웨어 OTP 방식은 OTP를 생성하는 과정에서 사용하는 하드웨어 정보가 변조 가능하다는 문제점이 있다. 이에 반해 하드웨어 OTP 방식은 보안 전문가들 사이에서 가장 강력한 인증 수단의 하나로 인정받고 있다.
| [IETF RFC6238] TOTP
(Time-based One-time Password Algorithm) |
지금까지 정적 패스워드의 취약성과 이를 보완하기 위해 개발된 기술과 그 한계에 대해 살펴보았다. 그렇다면 정적 패스워드의 약점과 주요 인증 기술의 단점을 극복하고 안전하게 인증하는 방법은 없을까?
AOS, 인텔 IPT로 기존 인증 기술의 한계를 넘다
최근 안랩 온라인 시큐리티(AhnLab Online Security, 이하 AOS)는 인텔의 IPT(Identity Protection Technology)와 결합, 더욱 강력한 인증 과정을 구현했다. IPT는 개인정보보호 기술로, RFC6238 표준을 준수하고 있다. 인텔은 별도의 칩셋이나 [그림 2]의 코어 프로세서(Core Processor)를 통해 IPT를 제공한다. 일부 2세대 인텔 코어 및 코어 vPro 프로세서에 탑재되어 다양한 사이트에 불법적인 접속을 유도하는 피싱 공격을 방지한다.
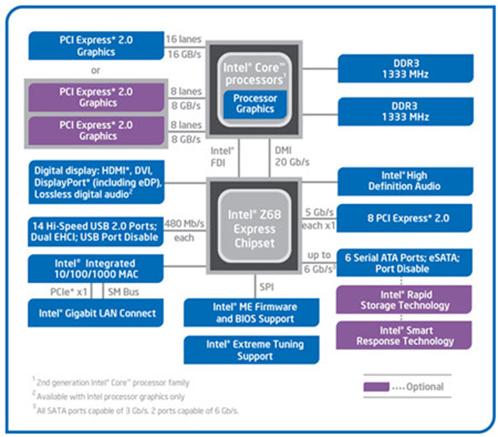
[그림 2] 인텔 IPT 지원 환경
IPT의 주요 기능은 크게 OTP 생성, 개인 키 저장, 화면 캡처 방지 기능 등 세 가지로 압축할 수 있다.
IPT의 가장 대표적인 기능은 바로 OTP 생성 기능이다. IPT는 인텔 하드웨어 칩셋과 연동돼 일정 시간 마다 숫자 코드(One Time Password)를 생성한다. 이렇게 생성된 숫자 코드는 일정 시간이 지나면 유효하지 않으며 같은 시간에 다른 단말기(데스크톱/노트북 등)에서 만들어지는 숫자 코드와도 구분된다. 이로써 강력한 기기 인증이 가능하다. 예를 들어 해커가 사용자의 단말기를 해킹하여 사용자의 OTP 값을 추출했다 하더라도 해커는 자신의 단말기에서는 이 값을 사용할 수 없다.
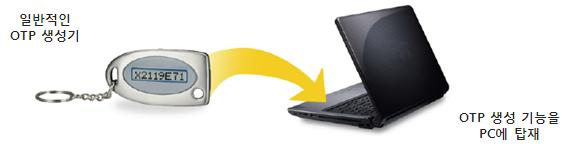
[그림 3] 인텔 IPT의 OTP 생성 기능
둘째, PKI(Public Key Infrastructure)와 관련해 인텔 칩셋에 저장 공간을 제공하여 개인키를 저장할 수 있다. 이 기능은 인증, 서명, 암호화에 유용하며, 산업 표준인 CSP, KSP, PKCS와 호환된다.
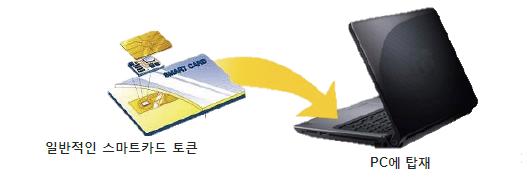
[그림 4] 인텔 IPT의 개인 키 저장 기능
셋째 기능은는 True Cove로, 화면 캡처 방지 기능이라 할 수 있다. 인텔의 그래픽 처리 프로세서를 이용하여 별도 오버레이 영역에 개인정보 화면을 출력함으로써 사용자의 모니터에는 출력이 되지만 일반적인 화면 캡처 프로그램으로는 캡처가 불가능하다. 이는 금융사의 오픈뱅킹에서 사용하는 가상 키보드를 보호하는 원리와 유사하다.
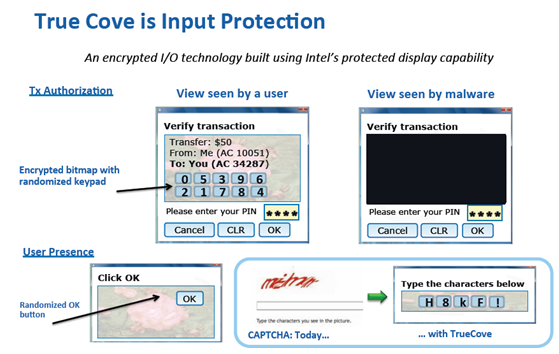
[그림 5] 인텔 IPT의 True Cove 기능
더 세밀하고 강력하게 보호하라
안랩은 자사 전자상거래 보안 솔루션 AOS에 인텔의 IPT를 적용하여 사용자의 정적 패스워드를 동적 패스워드로 자동 변환하는 기능을 추가했다. IPT를 적용한 AOS는 동적 패스워드 생성 기술을 이용해 OTP를 생성하고 정적 패스워드를 암호화하며, 인증 서버에서 이를 검증한다. 이로써 [그림 6]과 같이 정적 패스워드의 취약점을 개선함과 동시에 보안 제품의 보호 구간을 확대하였다.
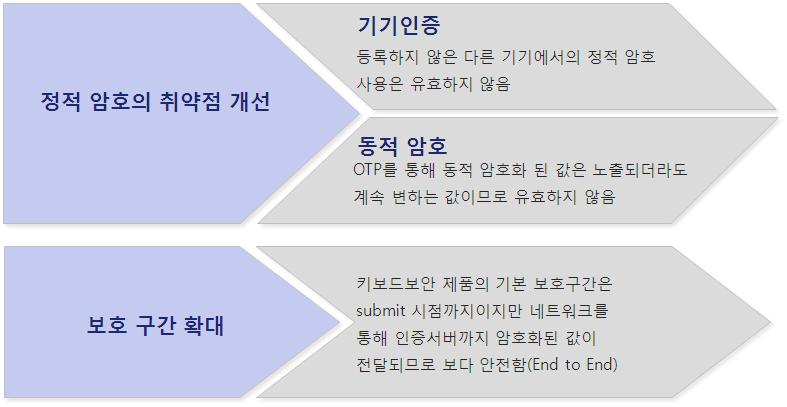
[그림 6] IPT가 적용된 AOS의 특장점
[그림 7]은 일반적인 사용자 개인정보 입력 화면 예시다. 사용자가 ‘abc123!@#’이라는 정적 패스워드를 입력해 AOS에 적용된 IPT에 의해 우측의 동적 패스워드로 변경되어 전달된다. 이때 이 동적 패스워드를 해커가 가로채더라도 인증에 실패하게 되므로 안전하다.
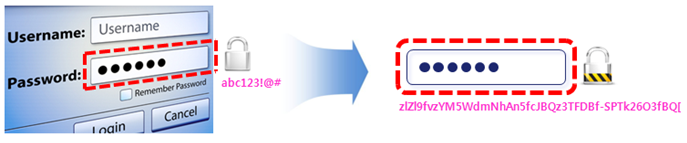
[그림 7] 사용자 정보 입력 화면
구체적으로 설명하면, 1) 클라이언트에서 사용자가 키 값을 입력하면 2) AOS의 키보드 보안 모듈인 AOS Anti-keylogger와 IPT가 적용된 AOS의 인증 기능이 결합하여 사용자가 입력한 값을 암호화한다. 이렇게 암호화된 값은 3) 안전하게 인증 서버로 전달되어 복호화 과정을 거친다. 마지막으로 4) 은행 등 업체의 데이터베이스에 저장된 사용자의 개인정보와 비교하여 올바른 사용자인지 확인한다.
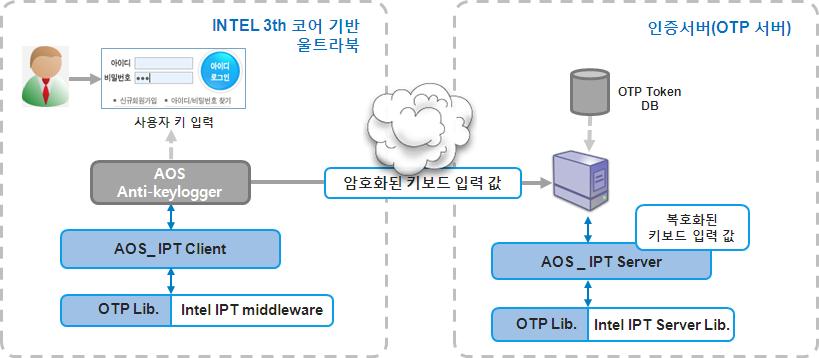
[그림 8] IPT가 적용된 AOS 개념도
IPT가 적용된 AOS의 특장점은 다음과 같다.
1. 강력한 단말기 인증
- 재사용 불가(Irreproducibility): OTP는 토큰을 통해 생성되고 토큰은 물리적인 장치에 종속적이다. 정상적인 토큰을 통해서만 올바른 OTP를 생성할 수 있다. 즉, 등록하지 않은 다른 단말기에서의 정적 패스워드 사용은 유효하지 않게 된다.
2. OTP(One Time Password)
- 동적•랜덤(Dynamism/Randomization): 동적인 요소에 의해 변경되는 토큰을 통해 생성한 OTP는 매번 다르고 무작위로 만들어져 예측할 수 없다.
- 일회성(One-time Usability): OTP는 한 번만 사용 가능하다. 그 이후에는 유효하지 않다. 따라서 노출되더라도 유효성이 없으므로 안전하다.
- 도난 방지(Anti-theft): OTP는 랜덤하고 일회성이므로 도난 방지의 효과가 있다.
- 저항성(Resistance of Exhaustive Attacks): OTP는 유효 시간(Validation Time)이 지나면 쓸모가 없다. 유효 시간은 OTP의 취약점 중에 하나다. 대표적으로 과거 해외 업체에서 발생한 해킹 사례를 보면, 해커가 피싱 사이트를 이용하여 OTP를 가로채고 유효 시간 안에 이 OTP를 사용하여 은행 계좌에 침투한 사건이 있었다. IPT가 적용된 AOS는 OTP를 처리하는 과정을 단말기 내부에서 자동 처리하므로 취약한 유효 시간을 상당히 짧게 설정할 수 있다.
3. 정적 패스워드의 동적 패스워드화
- 편의성(Convenience): OTP는 추가 입력 과정 없이 내부적으로 자동 생성되어 취약한 정적 패스워드를 암호화하며 이 과정에서 OTP를 입력하거나 기억해야 하는 불편함이 없다. 사용자는 기존 정적 패스워드를 사용하던 것과 동일한 과정만 진행하면 된다.
4. 보호 구간의 확대
일반적인 키보드 보안 제품의 보호구간은 웹 페이지에서 로그인 버튼을 누르는 순간(submit 시점)까지다. 그러나 IPT가 적용된 AOS에 의해 암호화된 값은 네트워크를 통해 인증 서버까지 전달되므로 더욱 안전하게 온라인 거래의 처음부터 끝까지 모든 구간에서 보안성이 향상된다(End to End Protection).
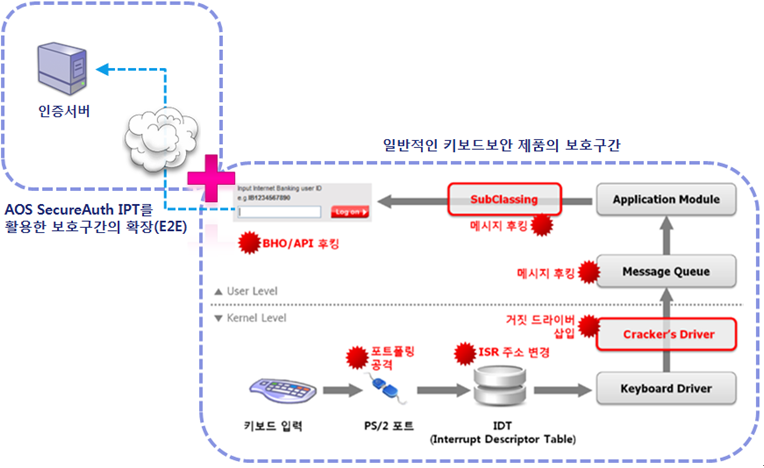
[그림 9] AOS의 보호 구간 확대
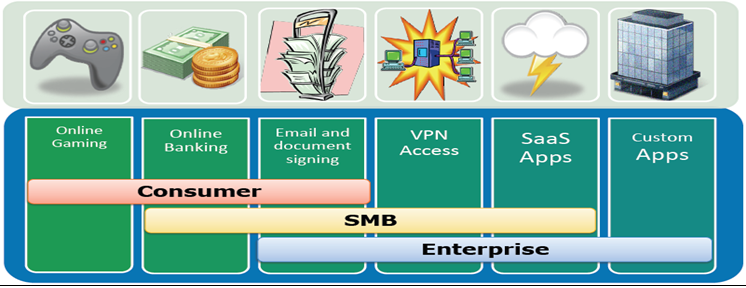
[그림 10] IPT 및 AOS 적용 가능 분야(참고: ipt.intel.com)
IPT가 적용된 AOS는 [그림 10]과 같이 온라인 게임, 인터넷 뱅킹을 비롯해 온라인 인증 절차가 필요한 모든 분야에 사용될 수 있으며, 더욱 강력한 기능을 추가하여 타 제품과 차별화할 예정이다.@
- AhnLab김영민 전략제품개발실 선임 연구원


