


악성코드가 숨겨진 청첩장
최근 국내 기업의 내부 임직원 사이에 확산된 메일이 의심스럽다는 문의가 접수되었다. 이 메일은 [그림 1]과 같이 HTML 도움말 형태의 '청첩장.CHM' 파일이 첨부되어 있었다.
[그림 1] 메일에 첨부된 파일
해당 메일은 내부 임직원을 통해 전달되어 큰 의심 없이 확인할 가능성이 크다. 또한, 첨부 파일을 실행하면 실제로 청첩장 관련 내용을 볼 수 있어 감염 후에도 그 사실을 인지하기 어렵다.
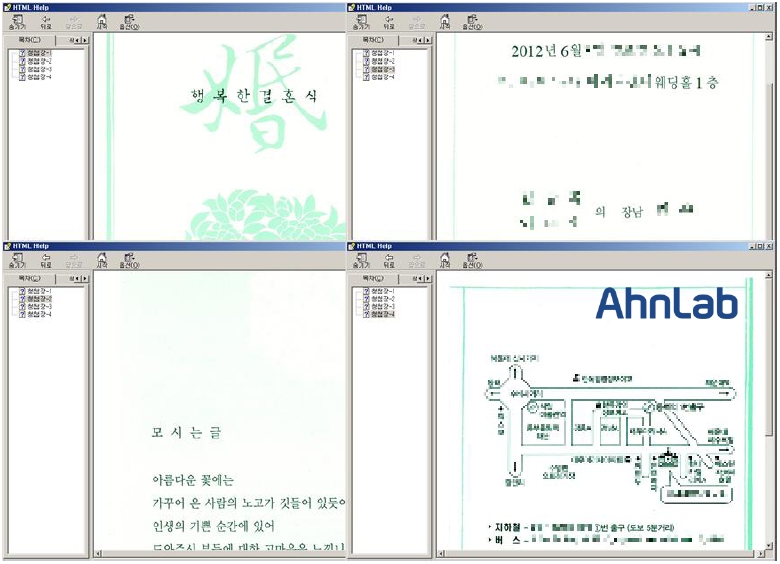
[그림 2] 청첩장 관련 내용
첨부 파일이 실행될 때 악성 파일이 동시에 생성되며, [그림 3]과 같이 레지스트리에 등록되어 시스템을 재시작해도 악성코드가 실행되도록 한다.

[그림 3] 등록되는 레지스트리 값
감염 시 [그림 4]와 같이 특정 URL로 지속적인 접근을 시도하며, 감염된 PC의 시스템 환경과 관련된 정보를 전송한다. 또한, 해당 URL에서 특정 파일들을 다운로드하여 추가적인 감염을 야기한다.
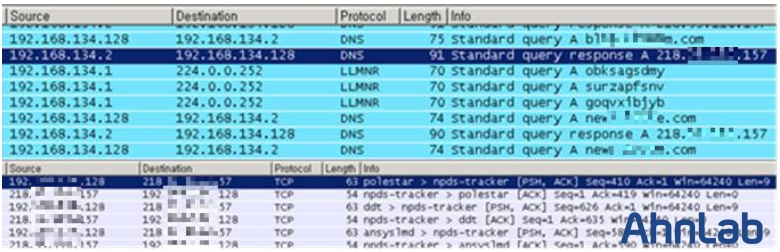
[그림 4] 악성코드가 실행될 때의 네트워크 정보
관련 파일들은 V3 제품에서 아래와 같이 진단한다.@
Win-Trojan/Downloader.49152.UB(2012.05.25.04)
HTML/Exploit(2012.05.25.04)
- AhnLabASEC대응팀


