


[Special Report] 보안 관제 서비스가 새롭게 인정받는 이유
|
인터넷 비즈니스를 하고 있는 A사의 전산팀 팀장이자 시스템 아키텍트인 박부장. A사의 전산팀은 박부장을 포함해 총 4명이다. 이 4명이 서버, 네트워크, 보안까지 전체 IT 인프라를 담당하고 있다. 수십 대의 서버부터 수백 대에 이르는 PC는 물론 각종 유틸리티 기기, 모바일 기기까지 그들이 다뤄야 하는 시스템은 점차 늘어나고 있다.
너무나 빠르게 변화하는 보안 트렌드를 쫓아가기에 지친 박부장은 이렇게 외치고 싶다. |
이러한 상황은 기업의 시스템 담당자라면 누구나 공감할 것이다. 점차 늘어나는 시스템과 애플리케이션, 이를 악용한 취약점, 그리고 이를 방어하기 위해 도입한 보안 장비들의 관리 포인트 증가는 전산 담당자들의 최대 고민거리이다.
이 고민을 해결해 줄 가장 적절한 처방은 바로 ‘보안 관제 서비스(Security Managed Service)’이다.
지금부터 보안 관제 서비스의 필요성과 안랩의 보안 관제 서비스에 대해 자세히 알아보자.
왜 보안 관제 서비스를 주목하는가
국내에 보안 관제 서비스가 등장한 것은 지난 2000년 초반.
안랩의 자회사였던 안랩코코넛이 2000년 국내 최초로 보안 관제 서비스를 선보였다. 보안 관제 서비스는 필요성과 가치 측면에서는 인정을 받았으나 보안 분야의 주류로 부상하지는 못했다. 그런데 2012년 현 시점에서 보안 관제 서비스가 새롭게 각광받는 이유는 뭘까.
기업의 IT 환경을 둘러싼 보안 위협은 더욱 지능적으로 변화했다. 분산서비스거부(DDoS) 공격부터 해킹까지, 그리고 데스크톱 PC부터 스마트폰에 이르기까지 다양하고 고도화된 공격이 발생하고 있다. 그 발생 건수와 이로 인한 피해액도 점차 증가하고 있는 추세이다.
이를 해결하기 위해서는 최신 보안 트렌드를 파악하고 적절한 보안 솔루션을 방어해야만 한다. 하지만 기업 내 보안 전문 인력과 예산은 턱없이 부족한 것이 현실이다.
특히, 최근 2~3년 사이 차세대 위협으로 급부상한 APT(Advanced Persistence Threat)의 경우 단순 보안 솔루션만으로는 방어는커녕 공격에 대한 인지조차 불가능하다. 이러한 APT 공격과 같은 위협에 대처하기 위해서는 입체적인 대책 마련이 중요하다. 즉, 24시간 365일 종합 모니터링을 통해 각 보안 솔루션에서 데이터를 수집하고, 이를 분석해서 공격의 실체를 파악한다. 이어 각 시스템과 서비스, 보안 인프라를 연동해 공격을 방어하고, 사후조치까지 연결되는 종합 대책이 뒷받침되어야만 한다.
그러나 기업에서 자체 통합보안관제센터를 갖추고 IT 전반 및 보안에 대한 깊은 지식을 갖춘 많은 인력을 상시 배치하기란 결코 쉽지 않다. 따라서 이를 대행해주는 보안 관제 서비스가 새롭게 각광받는 것이다.
보안 관제 서비스란 무엇인가?
보안 관제 서비스(Managed Security Service)는 기업의 일상적인 IT 정보 보안 업무를 효율적이고 효과적으로 수행하기 위해 일회성이 아닌 지속적으로 보안 전문 기업에게 맡기는 IT 서비스이다. 보안 관제 업체는 고객이 요청하는 보안 시스템을 대상으로 24시간 모니터링, 정책 설정, 침입 시도에 대한 탐지, 분석, 대응 등을 통해 고객사의 시스템을 안전하게 보호하는 서비스를 제공한다. 즉, 기업은 핵심 비즈니스에 역량을 집중하고, 정보 보안 업무는 전문 보안 관제 서비스 업체에 대신 맡기는 것이다.
어떤 기업에 보안 관제 서비스가 필요할까?
첫째, 보안 시스템 운영이 부담스럽고 잘 운영되고 있는지도 의심스럽다.
날로 복잡해지는 침해에 대응하기 위해서 보안 시스템을 도입했지만 보안•해킹, 보안 시스템 운영에 대한 지식의 부족, 또는 기타의 이유로 보안 시스템을 효율적으로 운영하지 못하고 있는 기업이라면 보안 관제 서비스를 통해 기업의 보안 시스템을 효율적으로 운영할 수 있다.
둘째, 비용 문제로 보안 시스템 도입이 꺼려진다.
보안 시스템 관련 예산 및 비용이 부담스러운 기업이라면 이용한 기간만큼 서비스 요금을 지불하는 방식의 보안 관제 서비스를 선택해 보안 시스템 도입 및 운영에 소요되는 비용을 절감할 수 있다.
셋째, 자체 보안 인력 및 보안 조직을 보유하기 어려운 상황이다.
상대적으로 규모가 작은 기업의 경우, 보안 인력 또는 보안 조직을 두기가 쉽지 않다. 보안 관제 서비스는 고객사의 보안 시스템 운영을 대신 맡아주기 때문에 기업의 조직 운영 부담을 줄여준다.
넷째, 침해 사고가 반복적으로 발생하고, 이에 대응하기 벅차다.
침해 사고는 시간을 가리지 않고 발생한다. 언제 발생할지 모르는 침해 사고에 대응하기 위해 상시 대응 인력 보유가 필수적이다. 보안 관제 서비스는 24시간, 365일 고객의 보안 시스템을 모니터링하며 침해 사고 발생 시 즉각 대응할 수 있도록 상시 대응 조직을 운영하고 있어 침해 사고로 인한 피해를 최소화할 수 있다.
다섯째, 수많은 보안 솔루션 가운데 어떤 것을 선택해야 할지 모르겠다.
보안 이슈에 따라 수많은 보안 솔루션들이 출시되고 있다. 이 모든 솔루션을 다 구입해야 하는지 또는 이 솔루션이 우리 기업에 적합한 솔루션인지를 판단하기 쉽지 않다. 보안 관제 서비스는 다양한 솔루션을 경험한 인력들로 구성되기 때문에 솔루션에 대한 정확한 정보와 가장 적합한 솔루션을 선택할 수 있도록 도와준다.
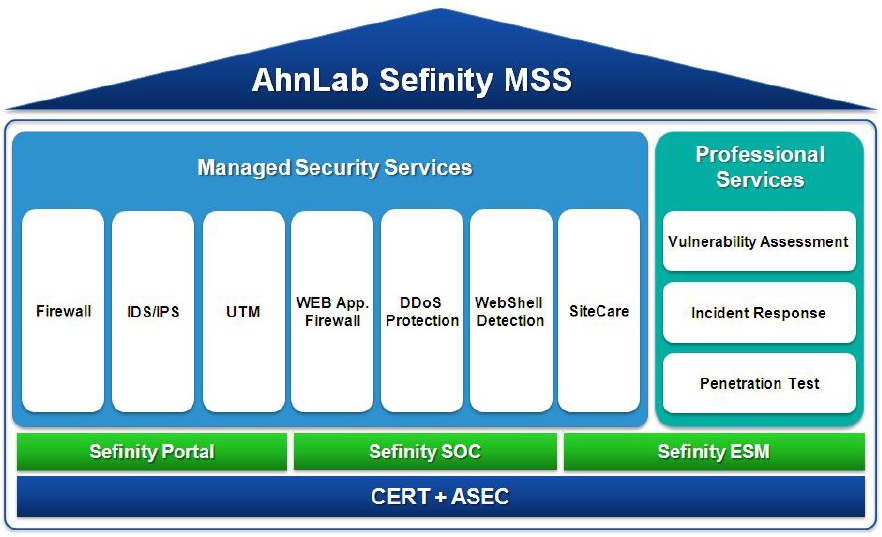
안랩 세피니티 서비스 구성
안랩 세피니티는 무엇이 다른가
보안 관제 서비스는 보안 위협의 트렌드와 고객의 요구에 따라 진화해야 한다. 단순히 보안 시스템을 구축하고 운영하는 것뿐만 아니라 변화하는 위협에 대응할 수 있는 최신의 기술과 이를 서비스에 빠르게 반영할 수 있는 인프라가 갖춰져 있어야만 한다.
안랩은 엔드포인트•네트워크•모바일까지 보안 각 분야에 대한 원천 기술은 물론, 컨설팅, 보안 SI 등 서비스 영역까지를 아우르는 풍부한 노하우를 지니고 있다.
또한 안랩은 국내 관제 업체로는 유일하게 24시간 365일 글로벌 악성코드 분석 센터인 안랩 시큐리티대응센터(ASEC)와 침해사고대응센터(CERT), 사이버 사고 대응 전문조직인 A-FIRST, 보안 컨설팅의 긴밀한 협력을 통해 차별화된 서비스를 제공한다.
“정보 보안은 20%의 기술과 80%의 관리 노력으로 유지된다.”
2000년 초 한국을 방문한 미국의 유명한 해커 렌 로즈(Len Rose)는 보안에서 ‘관리의 중요성’을 이렇게 표현했다. 10여 년이 지난 2012년 현재에도 이 말은 유효하다. 아니 오히려 더 절실해졌다.
고객에 대한 ‘책임•신뢰’가 묻어나는 공간
안랩은 지난 2011년 10월, 판교 사옥으로 입주하면서 보안 관제 센터를 최첨단 시설로 재정비했다. 안랩 판교 사옥 9층에 위치한 보안 관제 센터는 35평 규모로 최대 30명의 동시 근무가 가능하다.
벽 한쪽을 가득 채운 18대의 평면 디스플레이 패널로 관제 상황 모니터를 구현해 보안 관제 요원들이 고객의 네트워크 현황을 한눈에 파악할 수 있다. 또한 고객이나 파트너사가 제품을 테스트할 수 있는 BMT 데모룸을 별도로 설치했다.@
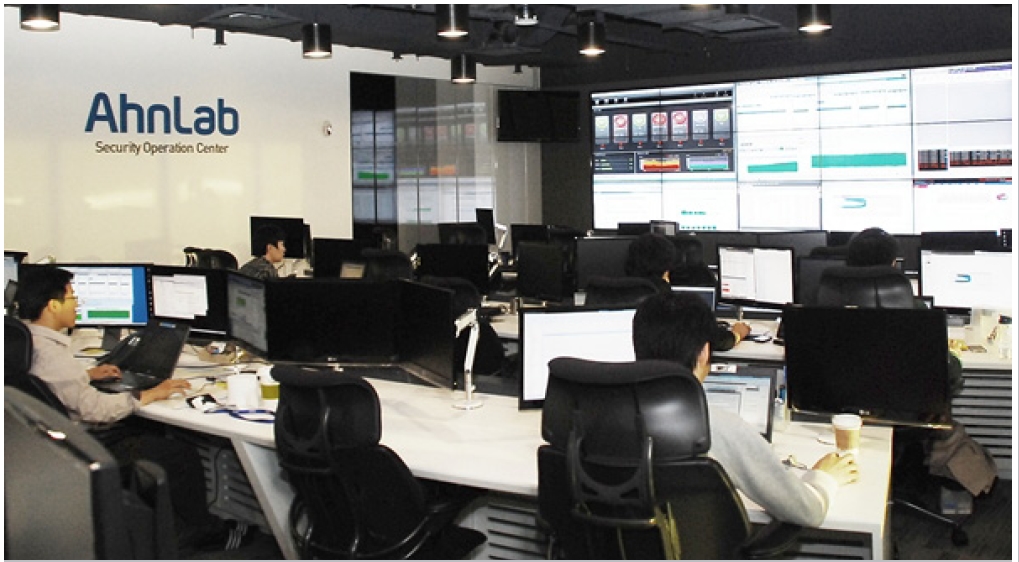
AhnLab Security Operation Center 전경
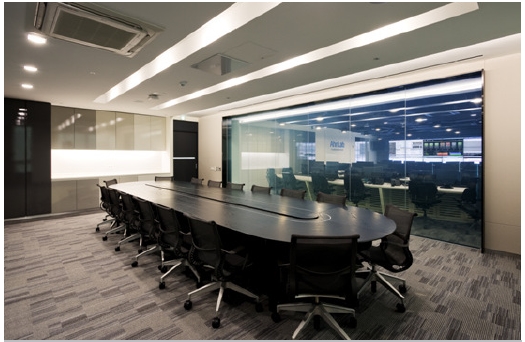
SOC룸 미라클 윈도우 참관실
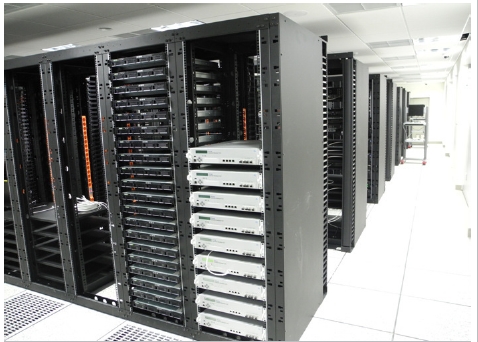
대용량 UPS 및 관제 서버룸
- AhnLab세일즈마케팅팀 박정화 차장


