


[Spotlight] "빅 데이터, 가시성, 그리고 매니지먼트가 관건"
- 2012년 보안 위협 예측과 대응 방안
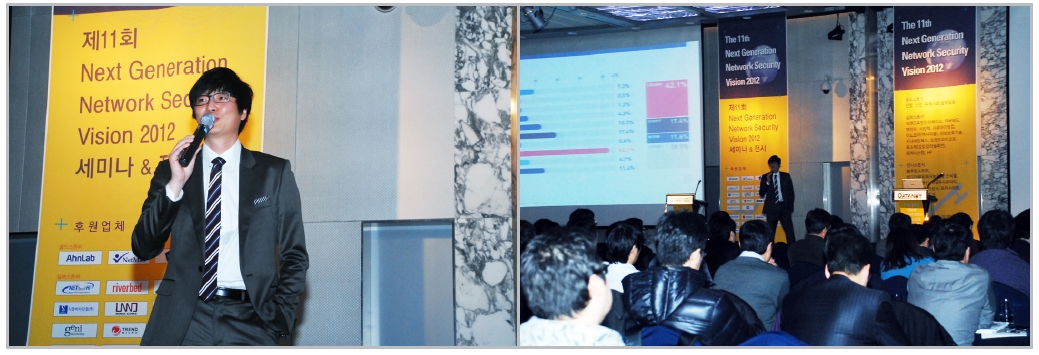
| 3월 7일, 서울 코엑스 인터콘티넨탈 호텔 하모니룸에서 진행된 ‘제11회 Next Generation Network Security Vision 2012’에서 이호웅 안랩 시큐리티대응센터장은 <2012년 보안 위협 예측과 대응 방안>이라는 주제로 기조연설에 나섰다. 이호웅 센터장은 ‘빅 데이터(Big Data)’와 이에 대한 ‘가시성(Visibility)’, 그리고 거버넌스와 컴플라이언스 이슈에 따른 ‘매니지먼트(Management)’를 올해 보안 위협의 키워드로 꼽았다. 또한 고도화된 악성코드를 이용한 지능형 타깃 공격 APT(Advanced Persistent Threat)가 지속적으로 발생할 것이라고 경고하고, 스마트 디바이스에 대한 보안 위협들이 이슈로 제기될 것이라고 예측했다. |
2011년 보안 관련 키워드로 ▲DDoS ▲APT ▲스턱스넷(Stuxnet) ▲소셜 엔지니어링(Social Engineering)▲악성코드의 진화를 꼽을 수 있다.
2011년 3월, 또 다시 대규모 DDoS 공격이 발생해 기업들을 긴장시켰다. 그러나 안랩을 비롯한 보안 업체들과 정부 기관의 공조를 통해 3•4 DDoS 공격은 사실상 실패로 돌아갔다.
4월부터는 고도화된 지능형 공격인 APT로 인한 기업 보안 침해 사고가 잇따라 발생하면서 전 세계적으로 APT가 화두가 되었다. 대표적으로 2011년 4월에 발생한 EMC RSA 사례가 있다. 당시 플래시 취약점을 이용한 악성코드를 통해 EMC RSA의 2팩터 인증(2-factor authentication) 메커니즘이 유출돼 미국 군수 업체 록히드마틴(Lockheed Martin)사의 2팩터 인증을 해킹하려는 공격 시도로 이어진 바 있다. 국내의 경우, APT는 언론을 통해 ‘기업 보안 침해 사고’라는 용어로 불리는데, 지난 해 대규모 정보 유출 사건은 APT 공격으로 분류된다.
또 다른 키워드인 스턱스넷은 넓은 의미에서 APT 공격의 일종이다. 2011년 발견되어 스턱스넷의 일종으로 알려진 듀큐(Duqu) 악성코드의 소스가 스턱스넷과 상당히 유사한 것으로 밝혀졌다. 이호웅 센터장은 “스턱스넷과 달리 듀큐는 시스템 제어나 마비가 목적이 아니라 정보 탈취가 목적이라는 점에 주목할 필요가 있다”고 말했다.
결국 공격의 시작은 악성코드
최근 주로 PDF나 플래시 등의 취약점을 이용해 많은 공격이 발생하고 있다. 사회공학적 기법(Social Engineering)을 이용해 악성코드가 유포되기도 한다. 이때 유명인 사망 등 사회적으로 이슈가 된 사건이 주로 이용되며, 페이스북이나 트위터 링크를 통해 유포되는 경우가 많다. 이 밖에도 정상적인 소프트웨어 업데이트로 위장하여 악성코드가 유포된 사례는 해킹을 통해 시스템 내부에서 정상적인 트래픽으로 위장하여 악성코드를 감염시키는 방식이었다고 설명했다.
한편 2011년 중•하반기부터 루트킷에 이어 부트킷이 극성을 부렸다. 부트킷(Bootkit)이란 컴퓨터 하드디스크의 부트 섹터(Boot Sector)를 감염시키는 악성코드다. 부트킷은 MBR((Master Boot Record) 영역을 파괴해 결과적으로 하드디스크 데이터 파괴를 초래한다.
이러한 악성코드 대응과 관련해 이호웅 센터장은 “셸코드가 동작하는 것을 어떻게 감지하여 차단할 것인가가 관건이다. 문제는 셸코드 감지 시점이 언제인가 하는 것이다”라고 강조했다. 또한 셸코드 탐지의 퍼포먼스는 상당히 리소스 소모적이기 때문에 올해 많은 보안 업체들이 악성코드 탐지를 위한 셸코드 탐지 기술 또는 제품을 내놓을 것으로 전망했다.
APT 공격의 문을 열어놓는 계정 탈취
한편 매년 악성코드가 기하급수적으로 증가한다는 것은 이미 잘 알려진 사실이다. 이에 대해 이호웅 센터장은 “작년에 보고된 악성코드 감염 피해 사례의 상당 부분이 온라인 게임과 관련된 것이었는데, 문제는 이것이 게임 해킹을 위한 악성코드가 아니라 계정 탈취를 목적으로 하는 악성코드라는 점”이라고 말했다.
한편 2011년 악성코드를 유형별로 보았을 때 전체적으로 트로이목마가 가장 많았다. 이는 계정 탈취를 목적으로 한 악성코드가 많다는 것으로 해석할 수 있다. 실제로 APT 공격에 사용되는 악성코드 유형은 드로퍼(dropper)나 다운로더(downloader)였다. 트로이목마로 계정을 탈취하고 이러한 틈으로 드로퍼와 다운로더가 뿌려지는 것이다. 이호웅 센터장은 “결국 계정 탈취가 가장 근본적이며 심각한 문제”라고 강조했다.
모바일 악성코드, 국지성, 스마트 디바이스
2012년 보안 위협과 관련해 이호웅 센터장은 우선 모바일을 언급했다. 이호웅 센터장은 “모바일은 이슈는 있지만 아직까지 구체적인 실체는 없는 위협”이라면서도 “최근의 모바일 악성코드는 우려할만한 수준이다”고 말했다. 1인당 앱 다운로드 횟수를 보면 우리나라가 가장 많은 것으로 알려졌다. 그 중에서도 게임 앱 다운로드가 가장 많다. 문제는 정상적인 앱 마켓보다 서드파티 마켓을 통한 앱 다운로드가 늘어날 수 있다는 점이다.
또한 해외에서 ZITMO(Zeus In The Mobile)이나 SPYTMO(SpyEye in The Mobile) 등 모바일 제우스, 모바일 스파이아이가 등장했다고 전했다. 따라서 올해 전 세계적으로 금융 범죄에 대한 위협이 증가하고 이슈가 될 것으로 예측했다.
한편 애플리케이션 취약점과 관련해 “국지성을 띨 가능성이 있다”고 예측했다. 우리나라의 경우, 아래아한글이나 곰플레이어 등 국내에서만 주로 사용되는 애플리케이션이 많은 편이다. 이 같은 애플리케이션 취약점을 공격하는 악성코드가 증가할 것이라는 설명이다.
기업의 보안 위협과 관련해 이호웅 센터장이 가장 염려한 부분은 ‘클라우드(cloud)’다. 실제로 대표적인 클라우드 서비스 제공 업체 아마존의 C&C 서버를 통해 인터넷 뱅킹 악성코드 제우스가 배포된 바 있다. 이와 관련해 이호웅 센터장은 “많은 기업들이 이용하는 클라우드 서비스가 악용될 경우 그 여파가 상당할 것”이라며 우려를 표했다.
IT 환경의 변화와 관련해서는 스마트 TV 등 스마트 디바이스에 대한 위협들이 이슈가 될 것이라고 전망했다. 다만 스마트 디바이스에 피해가 발생한다기보다 이들에 대한 보안 대응을 어떻게 할 것인가가 이슈가 될 것이라는 설명이다.
핵심은 ‘데이터’
정책적인 측면과 관련한 보안 이슈로는 거버넌스(governance)와 컴플라이언스(compliance)라는 측면에서 조직 내에서 정보(data)를 어떻게 관리하고 통제할 것이냐가 관건이 될 것으로 전망했다.
지난 해까지만 해도 조직 내에서 흘러가는 모든 트래픽, 파일에 대한 가시성 확보가 관건이었다고 설명한 이호웅 센터장은 “그러나 올해는 파일이 아니라 데이터”라고 강조했다. 단순히 악성코드가 아니라 모든 데이터를 수집해서 통제하는 것으로 종합적인 흐름을 파악해야 한다는 것이다. 이호웅 센터장은 “모든 정보를 한 곳에 모아서 분석하는 보안 정책이라는 방향으로 흘러갈 것이다”라며 “결국 통제하고 관리해야 하는 포인트가 늘어난다는 것”이라고 지적했다.
기술적인 측면에서는 IT 전반과 마찬가지로 보안에서도 빅 데이터가 화두가 될 것이라고 말했다. 단, 이때의 빅 데이터는 포털사이트 등에서 말하는 빅 데이터의 의미와는 다소의 차이가 있다. 보안에서의 '빅 데이터’란 기업 내에서 사용하고 있는 모든 장비로부터 모든 데이터를 수집하여 관리하고 지점을 확인하고 어떻게 대응을 제시하느냐를 의미한다. 이호웅 센터장은 “올해는 이러한 장비들을 어떻게 관리(management)할 것이냐, 즉, 빅 데이터에 대한 가시성(visibility) 확보, 이에 대한 관리가 화두가 될 것”이라고 강조했다.@
- AhnLab세일즈마케팅팀 김동빈 과장