


[ASEC Annual Report 2011] 2011년 악성코드 통계 분석 보고서
정보통신 환경이 발달하는 만큼, 이를 공격하려는 악의적인 시도들도 교묘해지고 다각화되고 있다. 2011년 한 해만도 3.4 DDoS 공격, 소니플레이스테이션 7700만 고객 정보 유출, PDF와 어도비 플래시 등 애플리케이션 취약점 악용 사례 등 그 어느 해보다 풍성한(?) 악성코드와 그로 인한 사건•사고를 접할 수 있었다. 특히나 우리나라의 대선과 총선, 미국과 러시아의 대선 등 전 세계적으로 정치 이슈가 많은 2012년에는 정치•사회적 목적의 핵티비즘(Hacktivism) 활동이 많이 발생할 것으로 예측된다.
안철수연구소 시큐리티 대응센터(AhnLab Security Emergency response Center, 이하 ASEC)의 자료를 토대로 2011년 악성코드 동향을 분석하고, 2012년을 전망해본다.
1. 2011년 국내 악성코드 동향 분석
2011년 전체 악성코드 건수 ‘1억 7700만’
ASEC이 분석한 바에 따르면, 2011년 한 해 동안 나타난 악성코드는 총 1억 7747만 3697건인 것으로 나타났다. 이는 2010년의 1억 4609만 7262건에 비해 21.5% 증가한 것이다.
이 같은 악성코드 증가 현상에 대해 ASEC의 장영준 선임연구원은 “금전적인 이윤 추구와 감염 기법의 다양화가 악성코드 증가의 첫째 원인”이라고 분석하면서, “우리나라는 특히 온라인 게임 사용자들의 정보를 탈취하기 위한 악성코드 유포가 가장 많았으며, 주말을 통해 취약한 웹 사이트로 유포되는 경우가 흔했다”고 설명했다. 감염 기법도 정상 파일을 위•변조하는 패치드(patched) 형태의 트로이목마가 2011년 국내에서 많은 이슈를 만들었다고 그는 덧붙였다.
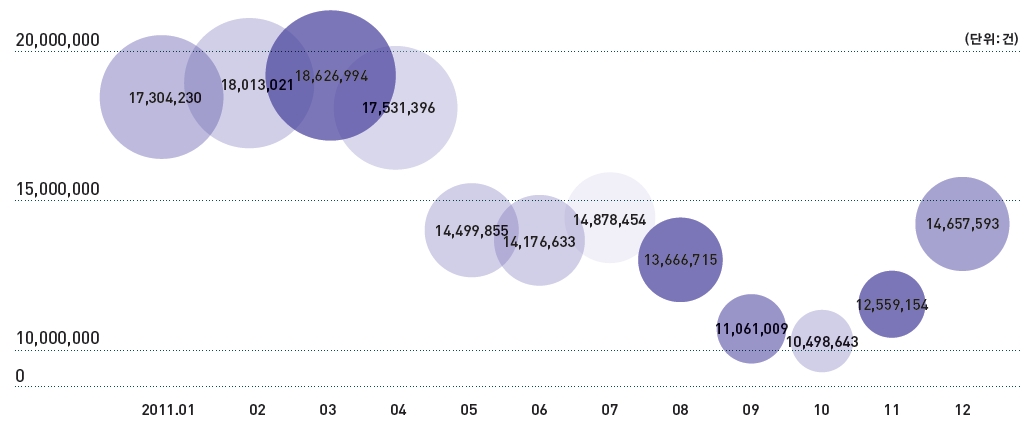
[그림 1] 2011년 악성코드 건수 변화 추이(감염 보고 기준)
2010•2011년 최다 악성코드 ‘Textimage/Autorun’
2011년 한 해 동안 감염 보고된 악성코드는 총 89만 7503개인 것으로 집계됐다. 이 중 가장 많았던 악성코드는 945만여 건이 보고된 Textimage/Autorun이었다. 이 악성코드는 2010년에도 가장 많이 보고되었다. 이 외에 JS/Agent가 621만여 건, Win32/Induc이 214만여 건으로 많이 발견된 축에 속했다. 2011년에 최다 20건에 새로이 포함된 악성코드는 JS/Redirect, Swf/Agent, Win32/Palevo1.worm.Gen 등 총 8개였다.
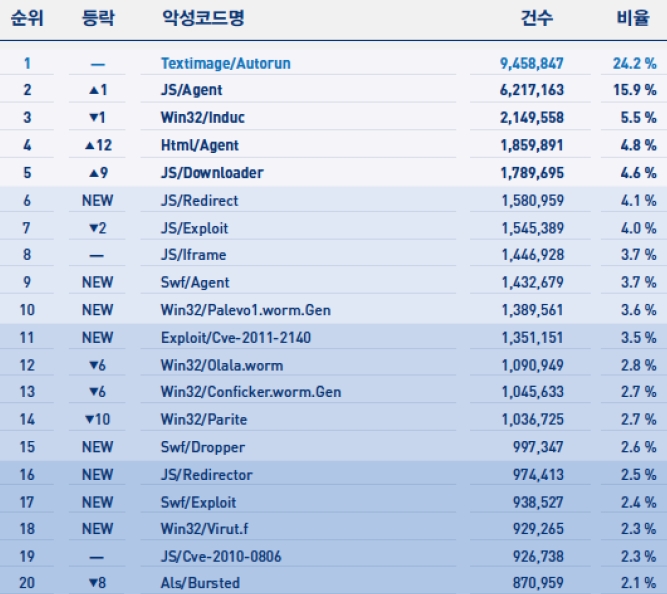
[표 1] 2011년 최다 악성코드 20건(감염 보고, 악성코드명 기준)
악성코드 대표 진단명에 따라 분류해보면 2011년 감염 보고된 악성코드 대표 진단명은 총 2만 2376개였다. 이 중에서 가장 많았던 악성코드는 1077만여 건이 보고된 Win-Trojan/Onlinegamehack인 것으로 분석됐다. Win-Trojan/Agent(963만여 건), Textimage/Autorun(946만여 건), Win-Trojan/Downloader(878만여 건) 등이 800만 건 이상이 보고돼 높은 수치를 나타냈다.
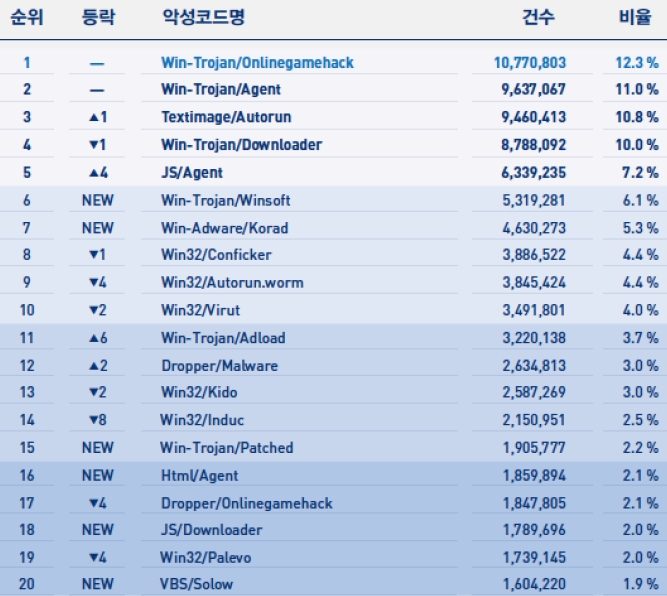
[표 2] 2011년 최다 악성코드 대표 진단명 20건(감염 보고, 대표 진단명 기준)
2011년에 감염 보고된 악성코드를 유형별로 집계해보면, 트로이목마가 전체의 42.1%로 가장 많았고 스크립트 17.4%, 웜 11.6% 순으로 나타났다([그림 2]).
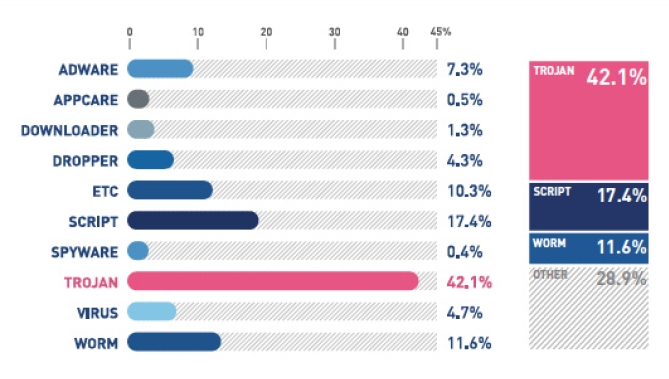
[그림 2] 2011년 악성코드 유형별 비율(감염 보고 기준)
2011년 신종 악성코드 ‘트로이목마’가 62%
2011년에 신규 접수된 악성코드 중에서는 Win-Trojan/Patched.CR가 75만여 건으로 가장 많았으며, 다음으로 Win-Trojan/Overtls11.Gen이 70만여 건이었다. 이 두 가지 악성코드가 총 145만여 건을 기록, 최다 20건 가운데 두 건의 비율이 절반에 육박한 것으로 드러났다.
이들 새로운 악성코드들은 트로이목마류가 62%로 가장 많았고 애드웨어 16%, 드롭퍼 7% 등으로 조사됐다.
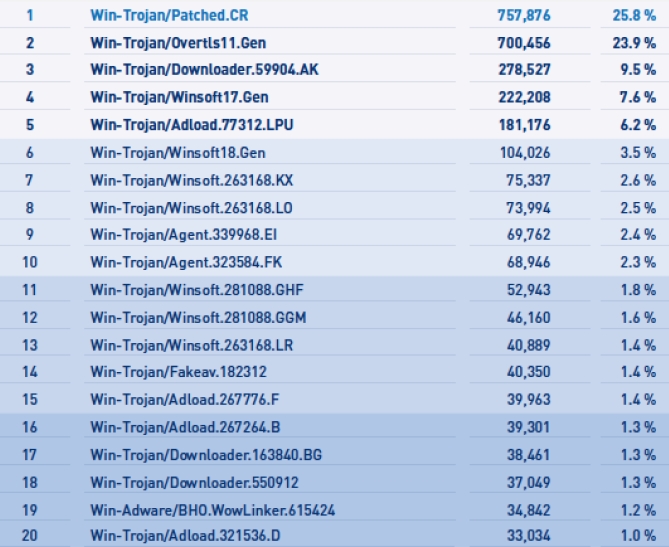
[표 3] 2011년 최다 신종 악성코드 최다 20건(감염 보고 기준)
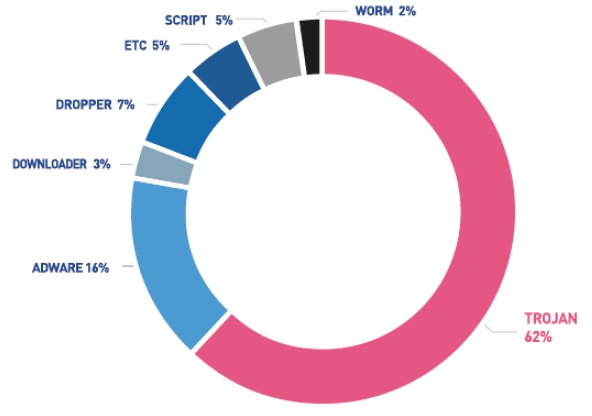
[그림 3] 2011년 신종 악성코드 유형별 분포
2011년 웹 사이트 악성코드 ‘79만여 건’
안철수연구소의 웹 브라우저 보안 서비스 ‘사이트가드(SiteGuard)’를 활용해 웹 사이트 보안 동향을 분석했다. 이 자료에 따르면, 2011년 악성코드를 배포하는 웹 사이트의 차단 건수는 총 79만 1728건으로 집계됐다. 이는 전년도 173만 7946건의 46%에 불과한 수준이다([표 4]).
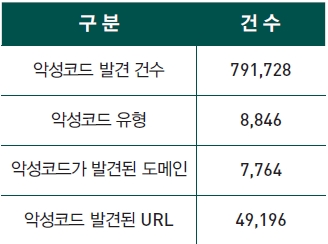
[표 4] 2011년 웹 사이트 보안 통계 요약
이 중 가장 많이 배포된 악성코드는 Win32/Induc으로 6만 9889건이 보고된 것으로 나타났다. 이 악성코드는 지난 2010년에도 가장 많이 배포된 바 있다. 그 다음으로 많이 배포된 악성코드는 5만 488건으로 집계된 Win-Adware/ADPrime.837241이었으며, Win-Adware/Shortcut.InlivePlayerActiveX.234도 3만 7975건이 보고됐다([표 5]). 2011년에 보고된 웹 사이트에 배포된 악성코드 중 가장 많이 보고된 10건을 살펴보니, 2010년과 비교했을 때 Win32/Induc과 Win-Adware/Shortcut.InlivePlayerActiveX.234의 두 가지를 제외한 8가지 악성코드가 2011년에 새로 대두된 것으로 조사됐다.
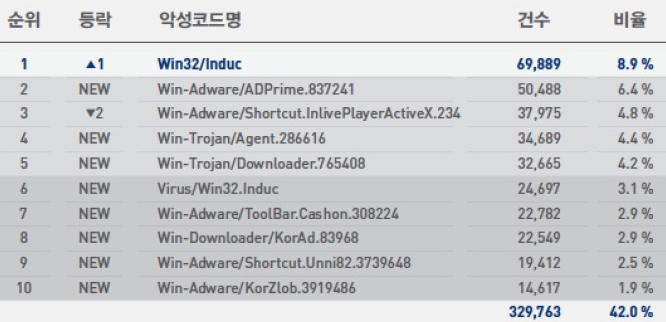
[표 5] 2011년 웹 사이트 악성코드 배포 최다 10건
한편, 2011년의 악성코드 유형은 2010년 1만 1064종의 80% 수준인 8846종으로 감소했다([그림 5]). 악성코드 유형별 배포 수를 보면, 트로이목마가 23만 799건/29.2%로 가장 많았고, 애드웨어가 22만 3713건/28.3%로 조사됐다([그림 6]).
악성코드가 발견된 도메인은 7764곳으로 2010년 1만 528곳의 74% 수준이었으며([그림 7]), 악성코드가 발견된 URL은 2010년의 4만 7491개에 비해 4% 증가한 4만 9196개인 것으로 분석됐다([그림 8]).
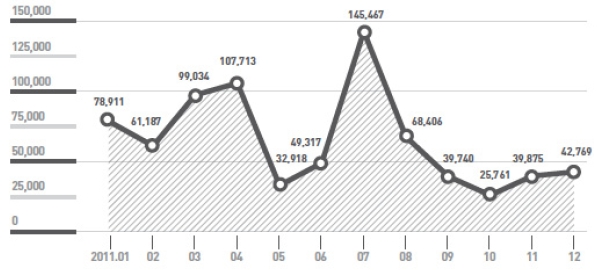
[그림 4] 2011년 월별 웹 사이트 악성코드 발견 건수
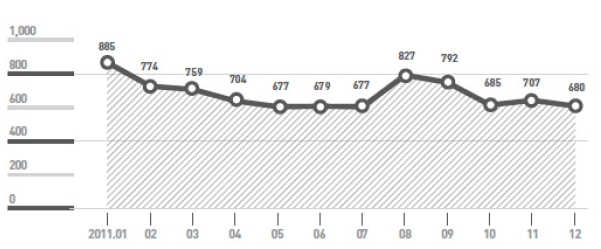
[그림 5] 2011년 월별 악성코드 유형 종류 수
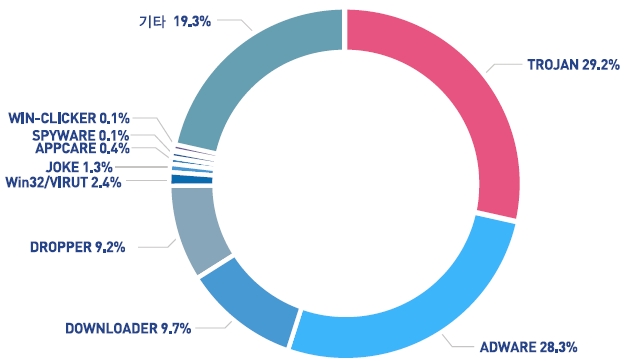
[그림 6] 2011년 악성코드 유형별 배포 수
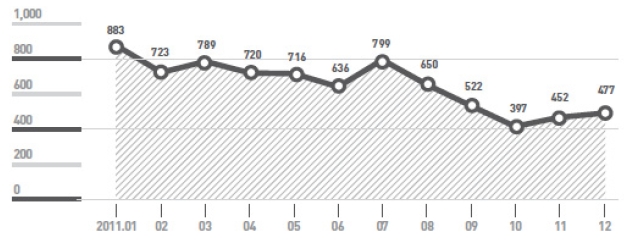
[그림 7] 2011년 월별 악성코드가 발견된 도메인 수
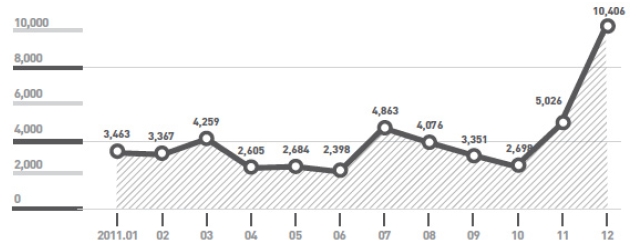
[그림 8] 2011년 월별 악성코드가 발견된 URL 수
2. 2011년 국내 악성코드 이슈 분석
모바일 시대 겨냥한 악성코드 급증
1) 과금형 악성코드 ‘폭발적 증가’
2011년을 대표하는 안드로이드 악성코드로는 과금형 악성코드를 꼽을 수 있다. 과금형 악성코드는 안드로이드 플랫폼 자체가 전화나 문자 기능이 포함된 스마트폰 OS라는 점을 악용한 예다. 흔히 알고 있는 문자 과금 방식(premium call)을 주로 이용하며, 감염 시 추가 과금을 유발하는 특정 번호로 문자를 보내 사용자들에게 금전적인 피해를 준다. 가장 최근에 발견된 과금 악성코드는 Android-Trojan/Pavelsms(http://asec.ahnlab.com/751로, 해외에선 ruFraud라는 이름으로 알려져 있다. 감염 시 스마트폰 가입 국가를 파악하고 유럽 내 스마트폰일 경우 각 국가에 맞는 프리미엄 문자를 보내는 것이 특징이다.
2) Fake 악성코드 ‘유명 애플리케이션인 척’
Google Search, Google+, Angry bird, Opera, Skype 등 사용자층이 두터운 유명 애플리케이션으로 위장한 악성코드가 배포된 사례가 있었다. 위장형 악성코드는 주로 서드파티 마켓을 통해 배포됐으며, 실제 정상 애플리케이션과 아이콘•애플리케이션 이름이 완전히 동일해 사용자가 쉽게 구분할 수 없었다. 다른 위장형 악성코드로는 정상 애플리케이션과 완전히 동일하게 동작하면서 추가로 악성코드를 삽입, 재배포하는 리패키징(repackaging)형 악성코드가 있었다(참조: http://asec.ahnlab.com/258).
3) 사생활 침해형 애플리케이션 ‘디지털 세계의 스토커’
스마트폰은 통화 및 문자 송•수신, 카메라, GPS 등 PC보다 좀더 생활에 밀착된 기능이 많아 민감한 정보들이 들어있기 마련이다. 만약 이러한 정보들이 임의로 유출될 시에는 심각한 사생활 침해 문제가 발생할 수 있다. Android-Spyware/Nicky와 같은 악성코드는 GPS를 통해 수집된 사용자 위치 정보, SMS 송수신, 전화 송•수신 내역뿐만 아니라 보이스 레코딩 기능을 악용해 사용자의 통화 내용까지도 훔쳐가는 기능을 내장하고 있어서 큰 충격을 주었다(참고: http://asec.ahnlab.com/320, http://core.ahnlab.com/290). 앞으로도 이러한 디지털 스토커(digital stalker)형 악성코드가 지속적으로 증가할 전망이다.
4) 온라인 뱅킹 정보를 노리는 악성코드 발생
온라인 뱅킹 정보를 갈취하는 것으로 악명 높은 제우스 봇이 다양한 모바일 환경에서도 동작하도록 제작, 유포됐다. Zitmo(Zeus In The Mobile)로 불리는 이 악성코드는 symbian, blackberry를 거쳐 최근엔 안드로이드 플랫폼까지 침투했다. 안드로이드의 Zitmo 악성코드는 해외 보안 업체인 트러스티어(Trusteer)의 제품으로 위장해 유포됐으며, 온라인 뱅킹에 접속할 때 2-factor 인증 방식을 깨기 위해 SMS 수신 내역까지 감청하는 치밀함을 보였다.
전 세계 PC의 8% 감염시킨 '스톰웜 악몽' 재현
스톰웜은 트로이목마 악성코드로, 지난 2007년 1월 17일 처음 발견된 이후 급속도로 퍼져 전 세계 PC의 8%를 감염시켰다. 이 악성코드는 이메일을 통해 날씨에 관한 긴급 뉴스라고 속여 사용자들이 실행 파일을 다운로드하도록 유도했다. 이후 2008년 ‘FBI vs. FaceBook’을 가장한 새로운 스톰웜 공격이 확산됐다.
이처럼 사회적 이슈나 이슈가 될 만한 키워드를 이메일로 전송하는 웜 형태를 스톰웜(Storm Worm)이나 웨일덱(Wale Dac)이라 부르기도 한다. 스팸 메일에 포함된 위장 링크를 클릭하면 웜에 감염되며, 감염된 PC들은 스팸 메일 발송지로 악용된다. 지금까지도 이와 관련한 악성 샘플이 지속적으로 증가하는 추세다. 이 악성코드는 주로 이메일을 통해 전파되므로 의심스러운 메일을 함부로 열람하거나 첨부 파일을 열지 않도록 주의해야 한다.
윈도우 취약점 악용 ‘자나깨나 첨부 파일 조심’
Windows Graphics Rendering Engine(Shimgvw.dll)에서 thumbnail image(탐색기 보기 옵션 중 ‘미리보기’)를 처리하면서 발생하는 Stack-based Buffer Overflow 취약점으로 임의의 코드를 실행할 수 있다.
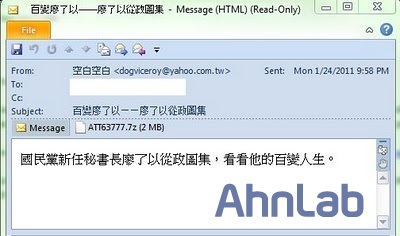
[그림 9] 공격에 사용한 이메일 내용
이메일은 국내 ISP를 통해 발송됐는데, 송신자 주소는 ‘Taiwan Yahoo WebMail Address(@yahoo.com.tw)’이다. 국내 좀비 PC를 이용해 무작위로 스팸 메일이 발송됐다고 추정된다. 이메일 본문은 중국어로 씌여졌으며, 첨부 파일은 7z으로 압축된 43개의 정상 이미지 파일과 취약한 doc 파일이다. 이 첨부 파일의 압축을 풀고 미리보기 옵션을 사용하면 취약점으로 인해 악성코드에 감염된다. 이 악성코드는 특정 웹 사이트를 통해 악의적인 파일을 다운로드 및 실행한다.
3.4 DDoS : 네트워크 관점으로 되돌아보기
3.4 DdoS 공격은 크게 세 가지 Flooding과 C&C 서버와의 통신에 이용되는 한 가지 네트워크로 나눌 수 있다. DDoS 공격 유형별로 발생된 패킷 분포를 살펴보면 HTTP가 가장 많았으며, [그림 10]과 같은 수준의 패킷 발생률을 보였다.
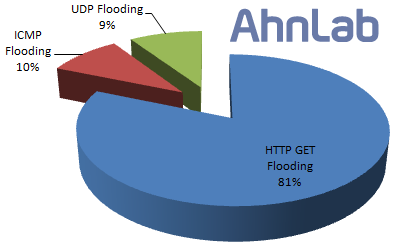
[그림 10] 3.4 DDoS 트래픽의 구성
[표 6]은 악성코드 감염으로 인해 발생하는 트래픽을 산출한 것이다. 공격 대상 한 곳에서 바라본 좀비 PC 1대당 트래픽 정보를 기준으로 추산한 것이다. 그리고 이 당시 감염된 것으로 추정되는 좀비 PC의 수는 3만 1030대로 설정했다(1차 감염으로 추정되는 3만 대 기준).
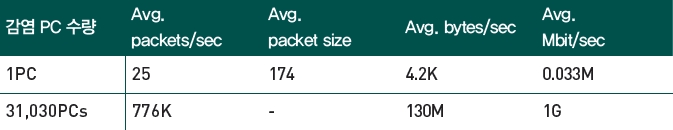
[표 6] 활동 좀비 PC 수별 공격 트래픽 유입 현황(공격 대상 1곳 기준)
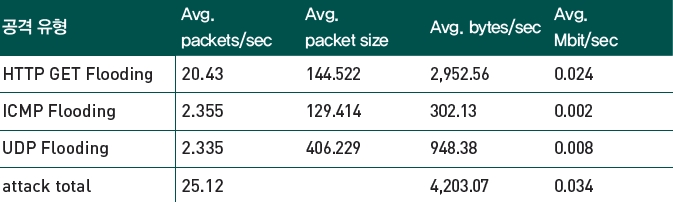
[표 7] 좀비 PC 1대당 공격 유형 트래픽 현황(감염 PC 1대->공격 대상 1곳, Active Attack Traffic)
대규모 SQL 인젝션 ‘리자문’ 발생
최근 웹센스(WebSense)를 통해서 대규모 SQL 인젝션 공격이 알려졌다. 이 공격은 리자문(LizaMoon)이라 불리며, 대략 22만 6000개 이상의 사이트가 침해당한 것으로 알려졌다.
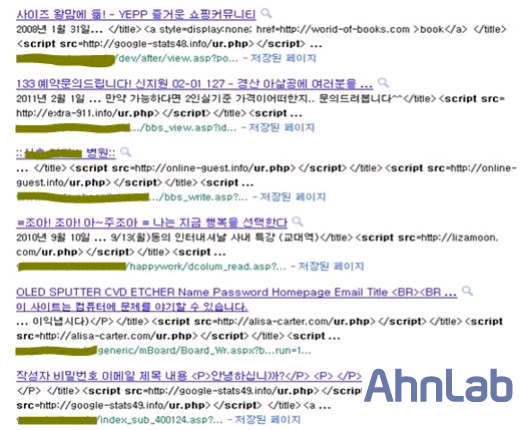
[그림 11] 구글에서 리자문과 관련한 검색 결과
소니 플레이스테이션 네트워크 ‘7700만 명 정보 유출’
전 세계적으로 많은 게임 사용자층을 확보하고 있는 소니 플레이스테이션 네트워크에서 약 7700만 명의 데이터 유출이라는 초유의 사건이 발생했다. 이름, 주소, 이메일 주소, 생년월일, 사용자 아이디, 사용자 패스워드, 로그인 정보 등 많은 정보가 유출된 것으로 알려졌다.
소니에 의하면, 플레이스테이션 네트워크와 큐리오시티 서비스는 4월 17일과 4월 19일 사이에 침해 사고가 발생한 것으로 추정된다. 하지만 얼마나 많은 정보가 유출됐는지는 정확히 밝히지 않았다. 명확한 증거는 없지만, 신용카드 정보도 유출 가능성이 있어 향후 이러한 정보를 이용한 악의적인 사건•사고가 발생할 수도 있다.
제우스와 스파이아이, ‘해외 인터넷 뱅킹 빨간불’
해외 인터넷 뱅킹 악성코드로 유명한 제우스(Zeus) 2.0.8.9 버전 소스가 유출됨에 따라 국내 인터넷 뱅킹에도 적신호가 켜졌다. 물론 유출된 소스는 최신 버전이 아니며 해외에 특화돼 있지만 어떤 식으로든 악용될 소지가 있기 때문에 주의를 기울일 필요가 있다.
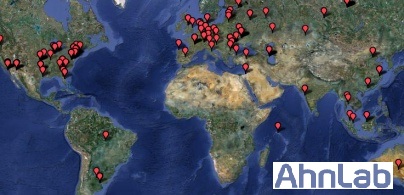
[그림 12] 제우스 C&C 서버 맵
스파이아이(SpyEye)는 12월 이후 접수되는 샘플은 감소하는 추세이나 꾸준히 새로운 C&C 서버가 등장하며 활발히 활동하고 있는 것으로 보인다. 확보된 샘플에서 스파이아이 C&C 서버의 국가 정보를 보면 미국이 34%로 가장 많은 비중을 차지하고 있고 우크라이나가 16%, 러시아가 15%이며 한국도 12%를 차지하고 있다.
어도비 플래시 ‘제로데이 공격 발생’
어도비 플래시 취약점을 이용한 악성코드가 특정 사이트를 해킹해 배포됐다. 어도비의 보안 패치가 나오기 전에 유포된 취약점을 이용한 플래시 파일이며, 악성코드가 배포된 사이트를 접속한 사용자는 악성코드에 감염됐을 가능성이 크다.
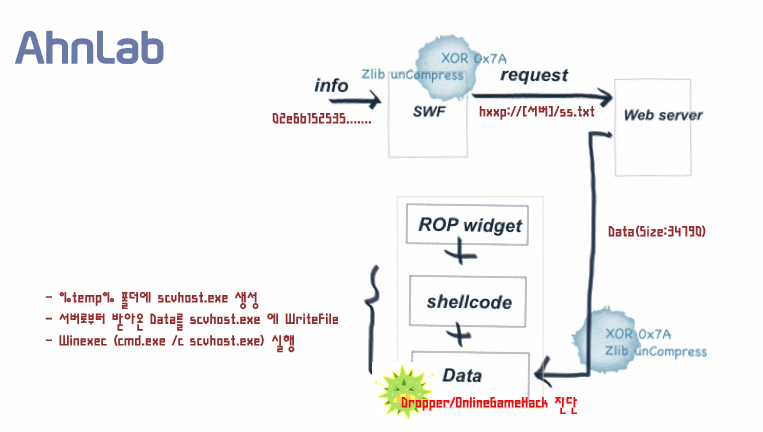
[그림 13] 플래시 취약점을 이용한 악성코드 동작 흐름
Jailbreak 3.0 ‘PDF 취약점 악용’
iOS 4.3.3 버전을 탑재한 아이폰•아이패드를 5초만에 탈옥시킬 수 있는 jailbreakme 3.0이 공개됐다. iOS 사용자들은 아이폰•아이패드에 탑재된 사파리(Safari) 브라우저를 통해, [그림 9]의 www.jailbreakme.com에 접속해서 Free 버튼을 눌러 Cydia를 설치하는 것만으로 간단하게 탈옥할 수 있다.
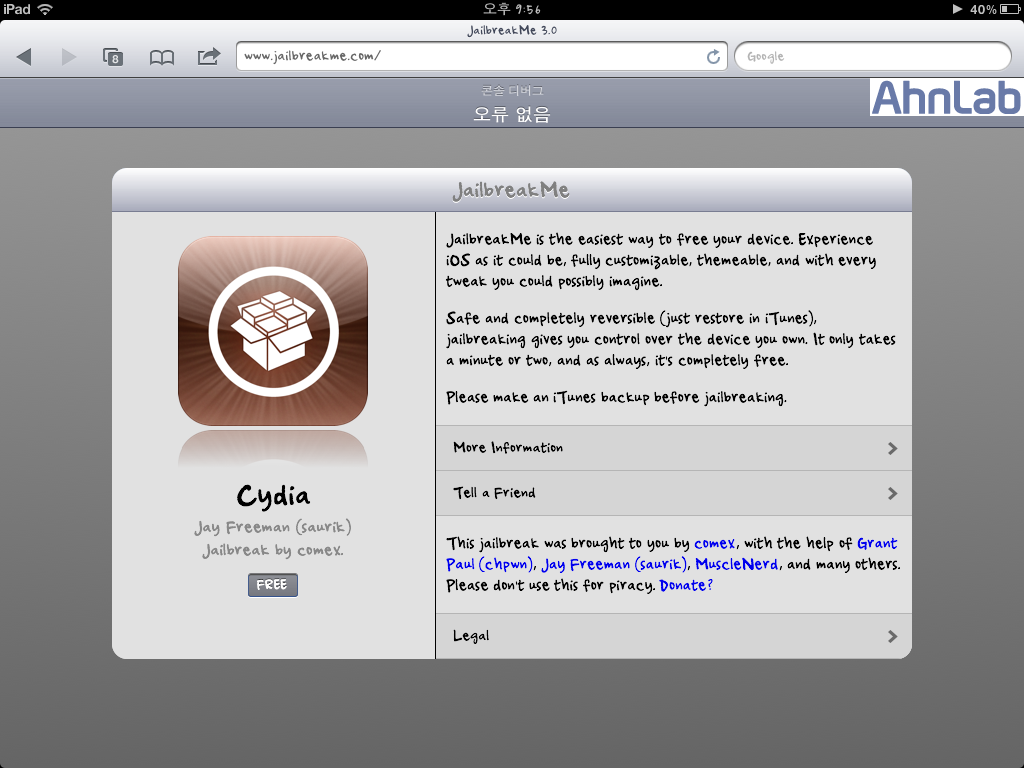
[그림 14] Jailbreak 3.0
해당 취약점은 공개적으로는 탈옥이 목적이었지만, 악의적인 의도로 작성된 PDF 파일 링크를 통해 얼마든지 타인의 스마트폰을 장악할 수 있다는 점에서 매우 심각한 위협이 될 수 있다.
DNS 서버 이상? BIND 제로데이!
DNS BIND 애플리케이션에 크래시가 일어나 DSN 서비스가 중지되는 제로데이 공격이 발생했다. BIND(Berkeley Internet Name Daemon)는 네임서버를 운영하기 위해 설치하는 서버 측 소프트웨어로, 미국에서는 DNS의 90% 이상이 사용하고 있다.
이 제로데이(CVE-2011-4313)는 캐시에 존재하지 않는 레코드를 돌려주는 과정에서 발생하는 취약점이다. 크래시가 나면 "INSIST(! dns_rdataset_isassociated(sigrdataset))" 로그를 남긴다.
웹 악성코드 동향
1) 시스템 파일 변조 ‘극성’
악성코드에 의한 시스템 파일 변조는 오래 전부터 있었지만 2011년에는 그 현상이 두드러졌다. imm32.dll부터 ws2help.dll에 이르기까지 다양한 시스템 파일들이 악성코드에 의해서 변조됐는데, 그 중 눈에 띄는 것은 imm32.dll과 ws2help.dll이었다.
imm32.dll을 이용하는 악성코드는 자신이 생성한 악성 DLL을 로딩하도록 imm32.dll을 패치했고, 시간이 지남에 따라 패치 방식에도 변화가 있었다.
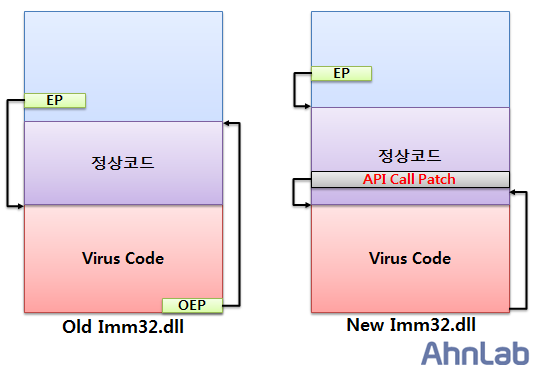
[그림 15] 패치된 imm32.dll의 구조 변화
[그림 15]를 보면, 패치된 imm32.dll(New Imm32.dll)은 특정 API 호출 부분을 패치해 악성 DLL을 로딩하는 코드가 존재하는 영역으로 분기한다.
ws2help.dll의 경우 정상 ws2help.dll을 다양한 파일명으로 백업한 후 악성 DLL을 ws2help.dll로 생성하는데, 일부 변종에서는 버그로 인해서 부팅 시 BSOD가 발생했다. 그 원인은, 시스템 재부팅 시에 악성코드로 변경된 ws2help.dll 파일이 시스템 프로세스에 인젝션할 때 안티 디버깅으로 익셉션을 유발하며, 그 처리 과정에서 EIP 레지스터가 1바이트씩 밀려 전혀 다른 명령을 수행함으로써 잘못된 메모리 주소를 참고했기 때문이다.
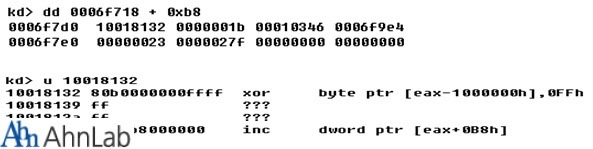
[그림 16] ws2help.dll 교체 악성코드의 버그
그러나 최근 일부 변종은 자신의 구성 파일 일부가 존재하지 않으면 악성 DLL로 교체된 ws2help.dll을 삭제해 백업된 정상 ws2help.dll과의 연결고리를 끊음으로써 의도적으로 부팅 시 BSOD를 발생시키기도 한다.
2) 부트킷의 등장
부트킷은 감염된 PC의 MBR(PC가 부팅하는 데 필요한 정보들이 저장된 물리적인 하드 디스크 영역, 512바이트)을 조작해, 부팅 시 악성 DLL을 생성해 특정 사이트로부터 계정 정보 탈취 목적을 가진 악성코드를 지속적으로 다운로드 및 실행케 한다.
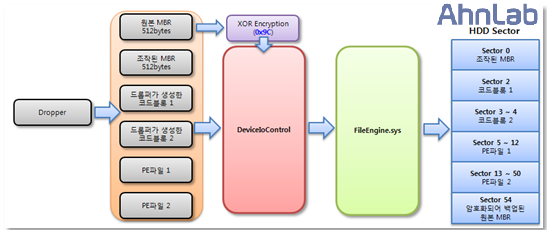
[그림 17] 부트킷 악성코드 실행 구조
3) 다중 취약점을 이용하는 것은 ‘기본’
2011년에도 응용 프로그램(인터넷 익스플로러, 파이어폭스 같은 브라우저, 어도비 플래시 플레이어 등)들에 존재하는 취약점을 이용한 트로이목마가 가장 많이 유포됐는데, 그 주 목적은 탈취한 정보를 현금화하는 것이었다.
현금화를 위한 공격 대상에서 해외와 국내를 비교해 보면, 해외는 제우스나 스파이아이 본넷(SpyEye Bonet)을 이용한 온라인 뱅킹 정보, 국내는 특정 온라인 게임 사용자의 계정 정보라는 차이가 있었다. 국내 온라인 게임 사용자의 계정 정보를 탈취하기 위한 트로이목마를 일반적으로 온라인 게임핵으로 명명하는데, 해킹된 웹 사이트와 웹 응용 프로그램의 취약점이 결합된 형태의 유포 방식을 주로 사용했다. 가장 많이 사용한 취약점 5건을 분석한 결과는 [표 8]과 같다.
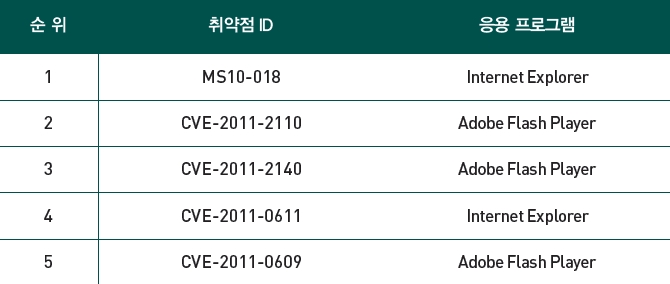
[표 8] 5대 응용 프로그램 취약점
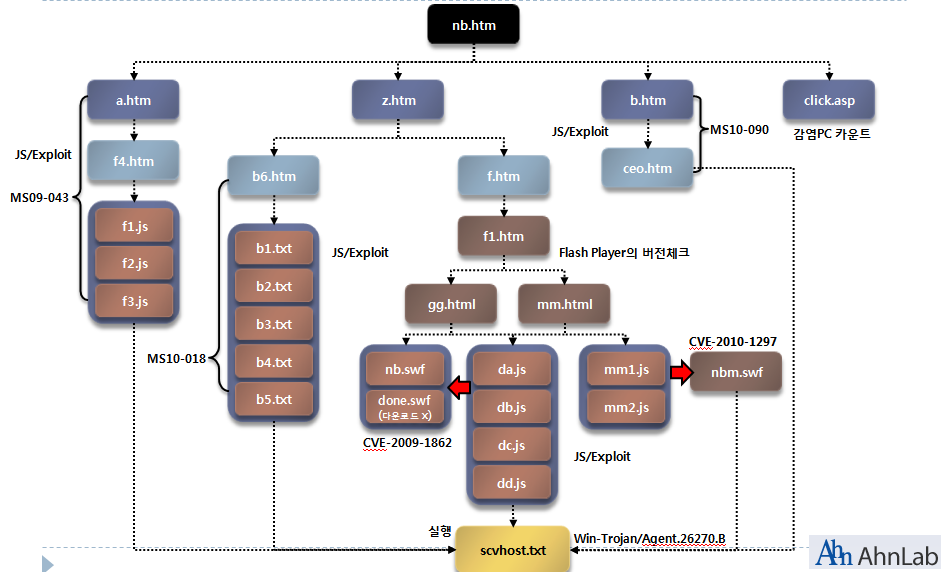
[그림 18] 다중 취약점을 이용한 악성코드 유포 사례
4) 배너 광고를 이용한 악성코드 유포 사례
2011년 악성코드를 유포했던 사이트들을 분석해보면 상당수의 사이트에서 배너 광고를 통해 악성코드를 유포했다. 해당 사이트 자체가 취약해서 해킹된 것이 아니라 외부(광고 업체)에서 제공받은 배너 광고에 악성코드가 포함돼 있었던 경우가 대부분이다. 배너 광고의 가장 큰 목적은 수익이기 때문에 기업, 개인 구분 없이 운영하는 사이트나 블로그에서 사용되고 있다. 따라서 배너 광고 제공 업체가 해킹당하면 자신의 사이트나 블로그가 한순간에 악성코드 유포지로 전락할 수 있는 것이다.
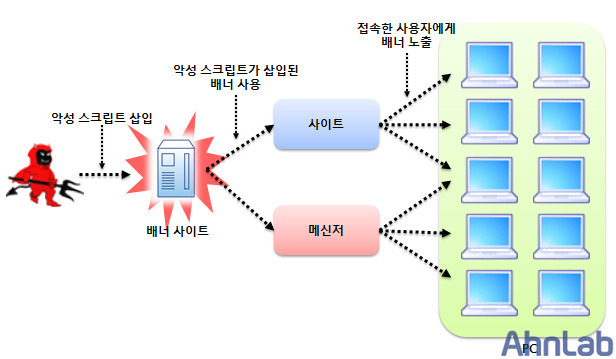
[그림 19] 배너 광고를 통한 악성코드 유포 사례
3. 2011년 세계 악성코드 동향
2011년은 특정 업체 및 산업군에 대한 타깃 공격이 다수 진행됐다. 대부분의 보안 업체는 2012년에도 타깃 공격의 꾸준한 증가를 예측하고 있다.
악성코드의 지역화 ‘가속’
대부분의 악성코드는 특정 지역에서만 발견되는 여러 가지 변형이 소규모로 보고되고 있다. 이러한 악성코드의 지역화에 따라 안티바이러스 프로그램에서 유사 변형을 하나의 진단명으로 통합해 진단하거나 통계를 내고 있다.
주요 보안 업체의 악성코드 통계에 따르면, 컨피커 웜(Conficker worm), 오토런 웜(Autorun worm), 바이럿 바이러스(Virut virus), 샐리티 바이러스(Sality virus), 허위 보안 프로그램 등이 꾸준히 보고되고 있다.
악성코드의 배포 방식으로는, 홈페이지 해킹 후 취약점을 이용해 코드를 삽입해서 사용자가 웹 사이트 방문 시 감염시키는 방식과 USB 메모리를 통한 직접 전파가 주를 이뤘다. 이외에도 메일을 통한 배포와 페이스북, 트위터 등의 소셜 네트워크를 이용한 전파도 계속됐다.
정보 유출 시도 지속 : ‘듀큐’ 등장
공격자에 의한 정보 유출 및 시도가 계속 보고되고 있으며 상당수 공격은 지능형 타깃 위협(Advanced Persistent Threat, APT)으로 분류되고 있다.
한편, 2010년 이란 원전 가동을 중지시킨 걸로 알려진 스턱스넷 웜(Stuxnet worm)의 동일 제작자들이 만든 걸로 추정되는 듀큐(Duqu)가 발견됐다. 스턱스넷과 달리 자체 전파 기능과 산업 제어 시스템(Industrial control systems) 관련 기능은 없고 사용자 키 입력 내용을 저장하는 키로거 등의 정보 수집용으로 제작됐다. 특히 설치된 후 특정 기간(보통 한 달 정도)만 활동한 후 기간이 지나면 스스로 삭제된다는 특징이 있었다.
맥아피가 8월 표적 공격에 대해 발표한 데 이어 시만텍에서도 포이즌아이비 백도어(Poisonivy backdoor)를 이용한 중국발 공격으로 화학 업체 40곳 이상이 공격받았다고 발표했다. 11월에는 노르웨이 주요 방위 산업체와 에너지 기업에 대한 표적 공격이 발표됐다.
정치 목적의 사이버 공격 ‘일상화’
2011년 10월 26일 대한민국 서울시장 선거일에 중앙선거관리위원회와 박원순 후보 홈페이지에 한나라당 보좌관 주도로 DDoS 공격이 발생해 충격을 주었다. 12월 4일 러시아 하원총선에서도 반정부 성향 언론사와 선거감시기구 사이트가 DDoS 공격을 받았다. 해킹그룹 어노니머스 역시 이스라엘 주요 정부 기관 웹 사이트를 공격하거나 미 전략 싱크탱크 스트래트포 글로벌 인텔리전스 고객 명단을 해킹하는 등 정치적 목적의 공격이 계속되고 있다. 이는 앞으로도 정치적 목적의 사이버 공격이 일상화될 수 있다는 우려를 낳고 있다.
4. 2012년 악성코드 동향 예측
APT 공격 경로 ‘지능화’
기업과 기관을 겨냥한 APT 공격이 2012년에도 지속적으로 이어지는 한편, 공격 경로가 지능화할 것으로 예상된다. 이제껏 주된 공격 방식은 타깃 기업/기관의 특정 구성원에게 업무 메일로 위장하는 것이었다. 즉, SNS(소셜 네트워크 서비스) 등에서 이메일을 손쉽게 수집해 신뢰할 수 있는 사람으로 위장해 취약점이 포함된 문서를 첨부하거나 취약점이 존재하는 웹 사이트 주소를 본문에 삽입해 악성코드를 감염시키는 것이다. 널리 사용되는 소프트웨어의 업데이트 관련 파일을 변조한 경우도 있었다.
앞으로는 조직 내부로 반입하기 쉬운 스마트폰이나 보안 관리가 어려운 기술지원 업체의 장비나 소프트웨어 등을 이용한 내부 침입도 발생할 것으로 예측된다.
PC 악성코드 수준의 스마트폰 악성코드 ‘주목’
스마트폰, 특히 안드로이드 겨냥 악성코드는 2010년에 악성코드 제작/유포의 가능성을 점쳐보는 수준이었다면, 2011년에는 금전적 이득을 취할 수 있는 방법을 찾아 대량 제작된 시기였다. 2012년에는 감염의 효율을 높이기 위해 과거 PC용 악성코드에 사용된 기법이 본격적으로 활용될 것으로 예측된다.
즉, 스마트폰 내부에서 자신을 숨기는 은폐 기법과 모바일 운영체제에 존재하는 취약점을 악용한 루트 권한 탈취 등이 있을 수 있다. 그리고, 사회공학 기법을 악용해 웹 사이트에서 악성코드 다운로드를 유도하거나 모바일 웹 브라우저에 존재하는 취약점으로 인해 악성코드가 자동 감염되게 하는 기법도 등장할 것으로 예측된다. 스마트폰에 설치된 인터넷 뱅킹 및 온라인 쇼핑 관련 앱에서 금융/신용카드 정보를 탈취하는 기법도 나올 것으로 예측된다.
SNS 통한 보안 위협 ‘급증’
SNS가 전 세계인과 정보를 빠르게 공유하는 창구인 만큼 악용 사례도 급증하고 있다. 단축 URL이 전체 주소가 전부 보이지 않는다는 점을 악용해 악성코드 유포 사이트나 피싱 사이트를 단축 URL로 유포하는 경우가 있었다. 2012년에는 단축 URL 악용 사례가 더 증가하는 한편, SNS가 APT 공격의 경유지로 이용될 가능성도 있다.
애플리케이션 취약점 공격 ‘국지화’
2011년에는 운영체제 같은 범용 애플리케이션의 취약점을 공격하는 경우는 줄어든 반면, 특정 지역에서만 사용되는 애플리케이션의 취약점을 악용한 사례가 증가했다. 아래아한글을 비롯해 동영상 재생 소프트웨어, P2P 및 웹하드 프로그램의 취약점을 악용한 악성코드 유포가 대표적이다. 취약점을 가진 파일을 이메일로 전송하거나 웹 사이트 접속 시 자동으로 악성코드를 감염시키는 방식으로 유포한다. 이런 추세는 2012년에도 이어지는 한편, 애플리케이션 취약점이 APT 공격 등 다양한 보안 위협에 악용되리라 예측된다.
특정 국가 산업/기관 시스템 공격 시도 ‘지속’
금전적 이익이나 정치적, 종교적 이유로 특정 국가의 산업/기관 시스템을 공격하는 시도가 더욱 증가할 것이다. 이런 공격에 국가 기관이 직간접적으로 개입돼 국가 간 사이버 전쟁으로 확대될 수도 있다. 사용자 부주의로 내부 시스템이 인터넷이나 외부 시스템에 연결돼 있을 때 이를 통해 공격이 들어올 가능성이 있다. 또한 국가 산업/기관 시스템용 특정 소프트웨어의 취약점을 이용해 공격이 이루어질 것으로 예측된다.
가상화 및 클라우드 환경 공격 ‘다양화’
최근 가상화 기술을 기반으로 클라우드 서비스 등을 사업 모델로 삼는 기업이 증가하고 있다. 그러나 가상화와 클라우드 서비스는 자원 활용의 극대화라는 장점이 있지만, 악용되면 또 하나의 보안 위협이 될 수 있다. 실제로 2011년에 대표적인 가상화 제품의 보안 취약점이 다수 발견됐으며, 실제 금융 정보 탈취를 위한 스파이아이 악성코드가 아마존 클라우드 서비스를 악용해 배포되기도 했다. 2012년에는 가상화 및 클라우드 서비스의 본격화에 맞추어 다양한 공격이 시도될 것으로 예상된다.
스마트 TV 등 네트워크로 연결되는 시스템 ‘표적’
스마트폰, 스마트 TV를 비롯해 네트워크에 연결되는 임베디드 소프트웨어가 탑재된 기기에 대한 보안 위협이 증가할 것으로 예측된다. 특히 교체 주기가 비교적 길고 실생활과 밀접한 가전 제품은 지속적인 공격에 노출될 가능성이 높다. 실제로 인터넷 접속이 가능한 DVD 리코더를 악용한 공격이 일본에서 일어났다. 한 보안 컨퍼런스에서는 닌텐도DS 단말기에 리눅스를 설치해 외부에서 특정 시스템을 제어하는 것을 시연하기도 했다. 단순 반복 작업만을 담당했던 임베디드 시스템이 네트워크에 연결됨에 따라 해킹 또는 DDoS 공격의 타깃이 될 가능성이 점차 높아지고 있다.@
- 안철수연구소ASEC Report Vol.24


