


[Special Report] 1부 : 보안 위협 / 2011년 보안 사고 APT가 장악하다
|
1부 : 보안 위협 / 2011년 보안 사고 APT가 장악하다
2부 : 보안 위협 / 2012년 ‘더욱 교활하고 정교해진다’ |
2011년 국내외를 통틀어 가장 이슈가 됐던 보안 위협은 APT(Advance Persistent Threat)라고 할 수 있다. 이러한 유형의 공격은 다양한 사회적인 이슈들을 활용한 사회 공학 기법으로 유포된 사례가 많았다. 3월에 일본에서 발생한 쓰나미(tsunami)와 대지진 자연 재해를 악용한 사례, 5월에는 테러 조직인 알카에다의 지도자 오사마 빈 라덴(Osama Bin Laden)의 사망, 10월에는 미국 애플(Apple)사의 CEO인 스티브 잡스(Steve Jobs)의 사망과 같이 사회적으로 큰 화제가 됐던 사건들을 악용한 악성코드들이 다수 발견됐다.
이러한 사회적인 이슈들을 악용한 악성코드 유포 시도는 과거에도 존재했지만, 2011년에 발견됐던 악성코드들에서는 과거와 다른 몇 가지 차이점이 있다.
과거에는 사회적 이슈가 포함된 이메일의 첨부 파일로 실행 파일(EXE)이나 압축 파일(ZIP) 형태로 악성코드를 유포했으나 2011년에는 취약점이 포함된 마이크로소프트 오피스나 어도비 리더 파일들을 이용하는 사례가 다수 보고됐다. 그리고 감염 경로로 소셜 네트워크 서비스가 활성화되면서 과거와 비교해 더욱 빠르게 유포됐다. 새로운 정보나 사실에 대해 확인하고 싶어하는 인간의 호기심과 같은 심리를 악성코드 유포에 활용하여 감염 확률을 높인 것이다.
2011년 국내외를 떠들썩하게 만들었던 보안 위협들을 분석해 보았다.
>>2011년 동향 분석
1) 대형 보안 사고 증가의 주범은 'APT'
2011년 국외에서 발생한 APT 유형의 공격으로는, 상반기 화학 업체들의 기업 기밀 탈취를 목적으로 한 나이트 드래곤(Night Dragon) 침해 사고와 EMC/RSA 보안 사업 본부의 2팩터 인증(2 Factor Authentication) 관련 기업 기밀 정보 외부 유출 사고가 있었다. 그리고 하반기에는 Shady RAT 침해 사고로 인해 다수의 기업 및 조직들에서 피해가 발생했으며, 니트로(Nitro) 침해 사고는 석유 화학 기업들의 피해를 불러왔다.
국내에서는 상반기 농협 전산망의 300대의 서버에서 외부의 공격에 의한 디스크 손상, 하반기에는 SK 커뮤니케이션즈(SK Communications) 3500만 회원의 개인정보 유출 사고와 넥슨(Nexon)의 메이플 스토리(Maple Story) 가입자 1300만 명의 개인정보가 유출되는 보안 사고가 발생했다.
2) 모바일 운영체제 겨냥한 악성코드 '급증'
예측했던 대로, 2011년에는 모바일 사용자 증가에 따라 악성코드 또한 급증하는 추세를 보였으며, 시장 점유율이 가장 높은 안드로이드 운영체제를 타깃으로 한 악성코드가 가장 많이 발견됐다.
안드로이드 악성코드가 급증한 것은 악성코드 제작자들이 통화 및 SMS에 대한 송신자 과금 결제 방식인 프리미엄 콜(Premium Call/SMS)이라는 새로운 수익 모델을 발견했기 때문인 것으로 분석된다. 실제 2011년 발견된 안드로이드 악성코드의 약 45%가 이러한 형태의 악성코드들이다.
유포 경로 면에서는 제조사에서 직접 관리하는 앱 스토어(App Store)가 아닌 웹 사이트와 같은 서드 파티 마켓(3rd Party Market)으로 악성코드가 직접 유포되는 사례들이 증가했다. 10월에는 러시아 웹 사이트에서 QR 코드를 이용해 안드로이드 악성코드 감염을 시도한 사례가 보고되기도 했다. 국내에서는 P2P(Peer to Peer) 프로그램들의 발달로 해당 경로를 통해 안드로이드 운영체제에 설치되는 APK 파일 자체를 공유하는 현상이 발생하고 있다.
중요한 개인정보를 많이 갖고 있는 모바일 기기의 특성상 개인정보 탈취 목적의 악성코드 또한 지속적으로 발견되는 추세이며 전체 악성코드의 29% 정도를 차지하고 있다.
3) 웹 서버 대상 SQL 인젝션 및 DDoS 공격 '일반화'
2011년에도 역시 인터넷의 대표적 프로토콜인 HTTP를 대상으로 하는 웹 서버들에 대한 공격이 지속적으로 증가하였고 일반화되었다.
SQL 인젝션(SQL Injection), 크로스 사이트 스크립팅(XSS, Cross Site Scripting)과 아이프레임(IFRAME)은 이제 웹 해킹을 표현하는 대표적인 단어가 되었다. 그리고 이러한 공격들을 위한 자동화된 도구의 양산 덕분에 누구나 손쉽게 해킹에 접근할 수 있게 되었다.
이와 함께, 웹 서버를 대상으로 한 DDoS(Distributed Denial of Service) 공격은 웹 서비스를 정상적으로 이용하지 못하도록 하여 직•간접적으로 큰 피해를 주는 대표적인 공격 중 하나가 되었다. DDoS 공격의 다양한 방법 중 90% 이상이 웹 서버를 대상으로 이뤄지고 있다. 2011년에 발생한 대표적인 DDoS 공격 사건들로는 위키리크스(WikiLeaks)와 연관되었던 비자(Visa), 마스터(Master) 그리고 페이팔(PayPal) 웹 사이트에 대한 공격, CIA, 소니 플레이스테이션 네트워크(Sony Playstation Network)와 워드프레스(WordPress), 그리고 홍콩 증권거래소를 대상으로 한 공격들을 꼽을 수 있다.
또 하나 빼놓을 수 없는 것이 한국에서 발생한 3.4 DDoS 사건이다. 2009년에 발생한 7.7 DDoS 사건에 비하면 그 피해와 여파는 비교적 크지 않았지만, 다시 한 번 DDoS에 대한 경각심을 일깨워준 사건이었다고 할 수 있다.
4) 웹 애플리케이션 취약점 악용한 트로이목마 '여전'
2010년과 유사하게 2011년에도 가장 많이 사용되는 웹 애플리케이션인 인터넷 익스플로러(Internet Explorer), 파이어폭스(Firefox), 어도비 플래시 플레이어(Adobe Flash Player)의 취약점을 악용한 트로이목마의 유포가 가장 많았다. 이러한 취약점들을 악용한 트로이목마들의 주된 목적은 탈취한 정보를 이용해 현금화하는 것이다.
금전을 목적으로 한 트로이목마의 감염 대상은 국내외에서 차이를 보인다. 국외에서는 불특정 사용자에게 스팸 메일을 보내 유포되는 제우스(Zeus)와 스파이아이(SpyEye) 트로이목마를 이용한 온라인 뱅킹 정보 탈취가 많았다. 그러나 국내는 특정 온라인 게임의 사용자 정보 탈취를 노리는 온라인 게임 관련 트로이목마들이 다수를 차지했다.
국내 온라인 게임의 사용자 정보 탈취를 목적으로 한 트로이목마들은 주로 해킹된 웹 사이트와 웹 애플리케이션의 취약점들이 결합된 형태로 유포된다. 가장 많이 악용된 웹 애플리케이션의 취약점을 살펴보면 [표 1]과 같다.
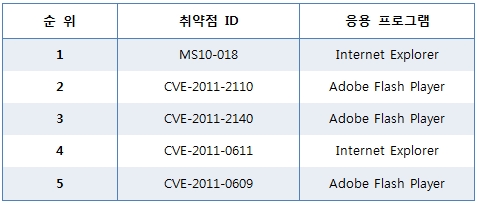
[표 1]을 보면 인터넷 익스플로러와 어도비 플래시 플레이어의 취약점 악용 사례가 많은 것을 알 수 있다. 그것은 국내 인터넷 환경이 인터넷 익스플로러에 최적화되어 가장 많은 사용자층을 형성하고 있기 때문인 것으로 분석된다.
올해 국내에서 발견된 온라인 게임 관련 트로이목마들은 독립적으로 실행되는 형태보다는 윈도우 시스템 파일(imm32.dll, ws2help.dll, lpk.dll, comres.dll 등)들을 패치하거나 자신으로 교체하여 실행되는 경우가 많았다.
5) 악성코드의 자기 보호 기술 '진화'
2011년 국내와 국외에서 발견된 대표적인 악성코드 유형들은 에이브이킬(AVKill), 패치드(Patched), 부트킷(Bootkit), 그리고 맥(Mac) 운영체제와 64비트(Bit)로 정리할 수 있다.
이들은 새롭게 보고된 것은 아니었지만 2011년에 가장 많이 진화했다고 할 수 있다. 이는 안티바이러스 소프트웨어(Anti-Virus Software)들의 고도화된 진단 기법들을 우회하거나 회피할 수 있었기 때문이다. 그러나 무엇보다도 이러한 진화의 주된 요인은 악성코드 제작 기술의 확산이었다.
국내 안티바이러스 소프트웨어를 공격하는 중국산 에이브이킬 유형의 악성코드는 2011년에 처음으로 자신을 사용자나 안티바이러스 소프트웨어로부터 숨기기 위하여 부트킷 기술을 사용하였다. MBR(Master Boot Record) 영역을 감염시키는 이 방법은 2008년 초 동유럽에서 제작된 것으로 추정되는 악성코드가 서서히 알려지면 사용되기 시작했다. 현재까지도 부트킷은 가장 진보한 형태의 악성코드로 분류되고 있다.
패치드 유형의 악성코드는 안티바이러스 연구원들에게는 매우 귀찮은 존재이다. 이 악성코드는 윈도우 시스템 파일 일부를 수정 및 교체하여 동작한다. 이들은 진단을 회피하고 안티바이러스 소프트웨어가 원본 파일을 찾아내어 치료하기 어렵도록 만든다. 이러한 과정에서 악성코드의 오류로 시스템이 정상적으로 부팅되지 않는 현상도 자주 보고되었다.
마지막으로, 맥 운영체제와 64비트 시스템 사용자들이 증가함에 따라 악성코드 제작자들의 관심도 자연스럽게 이동하게 되었다. 2011년에는 맥 운영체제에서 감염되는 허위 백신들이 주로 보고되었다. 64비트 악성코드 역시 사용자의 증가에 따라 발견 및 보고되는 수치가 늘고 있으며 앞으로 다른 유형의 악성코드가 더 많이 발견될 것으로 예상된다.
6) 진짜 같은 가짜, 전자 서명 '위장'
전자 서명(Digital Signature)은 일반적으로 문서나 메시지를 보낸 사람의 신원과 함께 내용이 위•변조되지 않았음을 증명하기 위해 사용된다. 그리고 파일이 사용될 경우에는 해당 파일이 전자 서명을 한 업체에서 개발한 정상 파일이라는 것을 증명하기 위한 용도로 쓰인다.
이러한 전자 서명이 2011년에는 다양한 형태의 악성코드에 악용돼 악성코드 자체가 해당 전자 서명을 한 기업에서 제작된 정상 파일로 위장하는 사례들이 증가했다.
전자 서명을 악용해 유포됐던 악성코드들은 스턱스넷에서부터 온라인 금융 정보를 탈취하기 위한 목적으로 제작된 제우스 트로이목마와 개인정보 탈취를 위한 트로이목마까지 다양한 형태의 악성코드들에서 악용되고 있다.
2011년 하반기 말레이시아 정부에서 사용하는 전자 서명을 악용한 악성코드가 발견됐으며, 국내에서도 소프트웨어 업체와 포털 업체에서 사용하는 전자 서명이 악성코드에 사용됐던 사례가 알려졌다.
이렇게 악성코드에서 전자 서명을 악용하는 것은, 이를 이용해 안티바이러스 소프트웨어에서 사용하는 다양한 진단 기법들을 우회하려는 것으로 해석할 수 있다.
7) 일반 애플리케이션 취약점 '지속'
2010년부터 본격화된 일반 애플리케이션들의 취약점을 악용한 공격은 2011년에도 지속됐다.
어도비 플래시 플레이어(Adobe Flash Player, SWF) 파일과 함께 어도비 아크로뱃 리더(Adobe Acrobat Reader, PDF), 마이크로소프트 오피스(Microsoft Office)에 존재하는 취약점들이 많이 악용되었다. 그리고 2011년 하반기에는 국내에서 개발된 전자 문서 애플리케이션인 한글(HWP)에서도 취약점과 이를 악용한 공격들이 발견되었다.
가장 대중적인 애플리케이션으로 자리잡은 어도비 제품군에서 발견된 제로데이(Zero-Day) 취약점들은 APT 형태의 공격에서도 적극적으로 악용되고 있다. 특히, 어도비 플래시 플레이어 제로데이 취약점들은 3월 EMC/RSA에서 발생한 APT 공격과 8월 일본 방위산업체인 미쓰비시(Mitsubishi)에서 발생한 APT 공격 등에서도 악용된 것으로 알려졌다.
일반 애플리케이션 취약점들은 시스템 취약점들과 달리 흥미를 유발하는 다양한 콘텐츠와 결합하여 이메일과 소셜 네트워크 서비스(SNS, Social Network Service) 등을 통한 사회 공학(Social Engineering) 기법 공격에 손쉽게 악용되었다. 그리고 운영체제와 같은 다른 형태의 취약점들과 비교하여 상대적으로 보안 패치 설치를 소홀히 함으로써 그 공격 성공률이 높다는 점에서 향후에도 지속적으로 악용될 소지가 다분한 것으로 보인다.
8) 산업 기반 및 국가 기간 시설 공격 시도 '증가'
2011년 10월에는 스카다(SCADA) 시스템을 공격 대상으로 한 스턱스넷의 제작자 또는 그룹이 제작한 것으로 추정되는 듀큐(Duqu)가 여러 나라에서 발견되어 화제가 되었다. 하지만 듀큐는 스턱스넷과 같이 특정 공격 대상을 목표로 하기보다는 관련 정보 수집을 목표로 하고 있었다.
그 외에도 정부, 산업, 군수 분야에 대한 다양한 형태의 공격 시도가 보고되었다. 2011년 7월에는 일본 미쓰비시 중공업을 비롯한 일본 방위산업체들에 대한 공격과 함께 노르웨이 석유 및 방위산업체들의 외부 해킹 사건이 공개되었다. 또 11월에는 미국 일리노이주 스프링필드 상수도 시스템의 외부 해킹 논란이 제기되기도 했다.
아직까지 이러한 산업 기반 및 국가 기간 시설들에 대한 위협은 공격 시도나 정보 유출 정도로 비교적 피해가 적었지만 관련 시스템들의 제어권이 외부 공격자에게 넘어간다면 큰 피해가 발생할 가능성이 농후하다.
9) 금전적 목적의 게임 해킹 '부각'
2011년 한 해는 전통적인 해킹 기법인 메모리 변조와 오토플레이가 꾸준히 사용됐으며, 비정상 함수 호출 기법이 눈에 띄게 많아졌다. 2011년 11월까지 수집된 해킹 툴 건수는 총 6138건으로 2010년 전체 건수인 4268건보다 약 43% 증가했다.
메모리 변조 해킹에서 메모리 코드 변조 방식은 감소하고 메모리 데이터 변조 방식이 늘었다.
중국 작업장 해킹 툴이나 PC방 전용 해킹 툴과 같은 비공개 해킹 툴에 대한 방어 요구가 증가했으며, 특히 중국 작업장 해킹 툴은 북한 출신 해커들이 만들었다는 기사가 보도되어 이슈가 되기도 했다.
아이템 거래 시장이 커지면서 금전을 목적으로 하는 해킹이 더욱 늘어 게임 보안의 중요성이 부각됐고, 그 결과 게임사에 게임 보안 업무만 수행하는 팀이 신설되거나 게임 보안 전문 인력이 증가하고 있다.@
- 안철수연구소


