[Hot Issue] DNS 운영 기업에 서비스 거부 공격 피해 발생... 위험!
[ BIND 취약점을 노린 제로데이 서비스 거부 공격 ]
최근 BIND의 불안전한 레코드 구성에 의한 취약점을 노린 제로데이(Zero-day) 공격이 발생해 실제로 일부 사이트에서 서비스가 중단되는 피해 사례가 발견되었다. 안철수연구소는 해당 취약점이 악용될 가능성이 높다고 분류하고 보안권고문을 통해 해당 취약점에 대한 업데이트 적용을 강력히 권고했다. 특히 이번 제로데이 취약점은 특정 BIND 소프트웨어 버전에 한정된 것이 아니라 BIND 9 모든 버전에 영향을 줄 수 있는 것으로 알려져 DNS를 운영하는 기업에서는 반드시 관련 패치를 업데이트해야 한다.
지난 2011년 11월 16일 오후, 일부 BIND를 이용하는 곳에 공격이 발생해 서비스가 중단되는 실제 피해 사례가 발견됐다. 이는 BIND의 불안전한 레코드 구성에 의한 취약점을 노린 제로데이(Zero-day) 공격이었다. 안철수연구소 시큐리티대응센터(AhnLab Security Emergency response Center, 이하 ASEC)는 다음 날인 11월 17일 ASEC 보안권고문(ASEC Advisory SA-2011-001)을 통해 이같이 밝히고 BIND를 이용하는 곳에서는 빠른 시일 내에 업데이트 할 것을 강력히 권고했다.
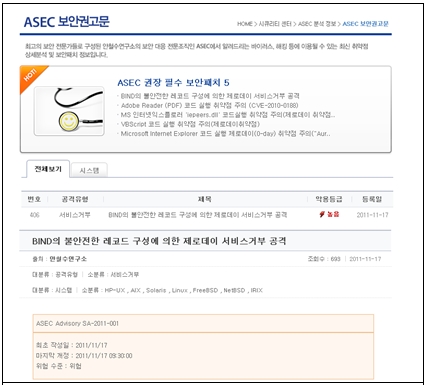
▲ BIND 취약점 이용 제로데이 공격에 관한 ASEC 보안권고문
ASEC에 따르면, 11월 16일 오후부터 알 수 없는 이유로 BIND가 중단되는 이슈가 보고됐다. 조사 결과, 기존에 보고되지 않은 제로데이 취약점으로 나타났다. 취약점 발생은 Recursive 쿼리를 수행하던 중 캐시(cache)에서 RRSIG 데이터가 존재하지 않는 레코드를 돌려주는 과정에서 문제가 발생한 것으로 알려졌다. 이와 관련해 현재 캐시상에서 불안전한 데이터를 돌려주는 것을 방지하기 위해 패치가 제작, 배포되었다.
공격 유형은 서비스 거부 공격(Denial of Service, DoS)으로, 공격자는 원격지에서 조작된 패킷 전송을 통해 BIND로 운영하고 있는 DNS(Domain Name System) 서비스를 중지시킬 수 있다. DNS는 인터넷 인프라의 중요한 요소로 호스트 이름을 IP 주소로 변경해 주거나 또는 반대의 역할을 수행한다. 또한 BIND는 DNS를 운영하는 곳에서 많이 사용되고 있는 소프트웨어다. 따라서 이번 취약점은 조작된 패킷 전송을 통해 DNS 서비스를 중지할 수 있기 때문에 심각한 문제를 발생시킬 수 있다. 특히 해당 취약점은 특정 BIND 소프트웨어 버전에 한정된 것이 아니라 다음과 같이 모든 BIND 버전에 영향을 줄 수 있는 것으로 알려졌다.
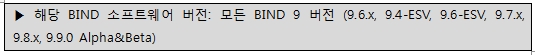
▶ 해당 BIND 소프트웨어 버전: 모든 BIND 9 버전 (9.6.x, 9.4-ESV, 9.6-ESV, 9.7.x, 9.8.x, 9.9.0 Alpha&Beta)
이와 관련해 안철수연구소 정관진 책임연구원은 “DNS를 운영하는 기업이라면 해당 취약점이 심각한 문제가 될 수 있다”며 “ASEC 보안권고문을 참고하여 빠른 시일 내에 관련 패치를 업데이트해야 한다”고 강조했다. 해당 공격과 그 패치에 관한 자세한 정보는 안철수연구소 홈페이지 ASEC 분석 정보의 ASEC 보안권고문(https://www.ahnlab.com/kr/site/securitycenter/asec/asecView.do?seq=18679)을 참고할 수 있다.@
- 안철수연구소세일즈마케팅팀 김동빈 대리


