


배너광고는 악성코드를 싣고
안철수연구소는 그간 ASEC 블로그를 통해서 배너광고를 통한 악성코드 유포사례에 대해 여러차례 다룬 바 있다. 이번에 발견된 사례도 기존과 크게 다르지 않다.
1. 악성코드 유포는 어떻게?
이번에 발견된 사례는 아래 그림과 같은 형식으로 유포가 되었다.

[그림 1] 배너광고를 통한 악성코드 유표과정
2. 악성코드 감염은 어떻게?
[그림 1]처럼 악성 스크립트가 삽입된 배너광고에 보안 취약점이 존재하는 PC가 노출되면 브라우저 버전, 취약점 등 조건에 따라 악성코드를 다운로드한 후 이를 실행한다. 이 때 사용된 취약점은 아래와 같다.
※ CSS 메모리 손상 취약점(MS11-003, CVE-2010-3971)
http://technet.microsoft.com/ko-kr/security/bulletin/ms11-003
※ Adobe Flash Player 취약점: CVE-2011-2140
http://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2011-2140
http://www.adobe.com/support/security/bulletins/apsb11-21.html
위 취약점들을 사용한 악성 스크립트에 포함된 쉘코드는 암호화된 URL을 가지고 있으며 복호화한 후 Y.exe 파일을 다운로드 및 실행한다. Y.exe가 실행되면 아래 그림과 같이 파일을 생성 및 백업한다.

[그림 5] Y.exe의 실행과정
[그림 5]에서 악성 ws2help.dll은 특정 온라인 게임 사용자의 계정정보를 탈취하는 게임핵 악성코드로 사용자가 입력한 ID와 패스워드를 탈취하여 특정 사이트로 전송한다.
3. 안철수연구소의 대응상태
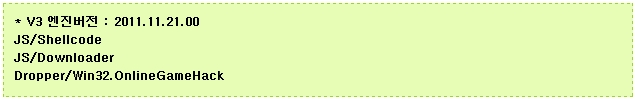
만약 악성코드에 감염되어 백신이 실행되지 않을 경우 아래 전용백신을 다운로드하여 검사 및 치료한다.

더욱 자세한 내용은 ASEC 블로그에서 확인할 수 있다.@
- 안철수연구소


