


[Spotlight] AhnLab CORE 2011, SW개발 노하우 ‘따로 또 같이’
1988년 안철수연구소는 소프트웨어 불모지였던 우리나라의 IT 업계에서 제자리찾기를 시작했다. 23년이 지난 오늘날 안철수연구소는 명실상부한 국내 최고의 소프트웨어 기업으로 성장했다. 이러한 개발 노하우를 공유한다는 것은 좀처럼 쉽지 않은 일이다. 하지만 안철수연구소는 국내 소프트웨어 산업의 한 단계 전진을 위해 과감하게 공유하고 치열하게 토론하자고 제안했다.
소프트웨어 개발자를 위한 전문 컨퍼런스인 <안랩 코어 2011(AhnLab CORE 2011)>은 그 첫 단추였다. 그 노하우를 나눔으로써 안철수연구소는 한국 소프트웨어 산업의 공존공영 시대의 개막을 선포했다.
국내 안티 바이러스 제품의 대명사인 ‘V3’는 국내에서 처음으로 바이러스가 발생했던 1988년에 최초로 개발된 안티 바이러스 제품이다. 이후 안철수연구소는 다종다양한 악성코드들에 대응하면서 국내 최고의 보안 기술을 축적해왔다.
올해 처음 개최된 <안랩 코어 2011(AhnLab CORE 2011, 이하 CORE 2011)> 에서 안철수연구소는 23년간의 소프트웨어 개발 노하우를 아낌없이 공개했다. 소프트웨어 개발자와 업계 관계자들의 만남과 나눔의 장이었다.
400여 명이 빼곡히 들어찬 컨퍼런스 홀에는 발 디딜 틈조차 없었다. 중학교 1학년 학생부터 개발 현장에서 잔뼈가 굵은 중년의 개발자들까지 나이와 소속은 달라도 그들의 눈 속에는 한국 IT 산업의 청명한 미래가 담겨있었다. 소프트웨어에 대한 열정으로 외길 23년을 걸어온 안철수연구소의 연구개발 노하우를 하나라도 더 배워가겠다는 열기가 행사장을 가득 메웠다.
이 시기에 가장 필요한 미덕은 ‘소통’의 자세와 ‘열린 마음’일 것이다. 안철수연구소 김홍선 대표는 이 부분에 방점을 찍었다.
“열린 마음으로 서로의 장점을 공유하고 소통할 때 우리나라 소프트웨어 업계는 한 단계 업그레이드될 수 있다.”
Track A. Security Technology
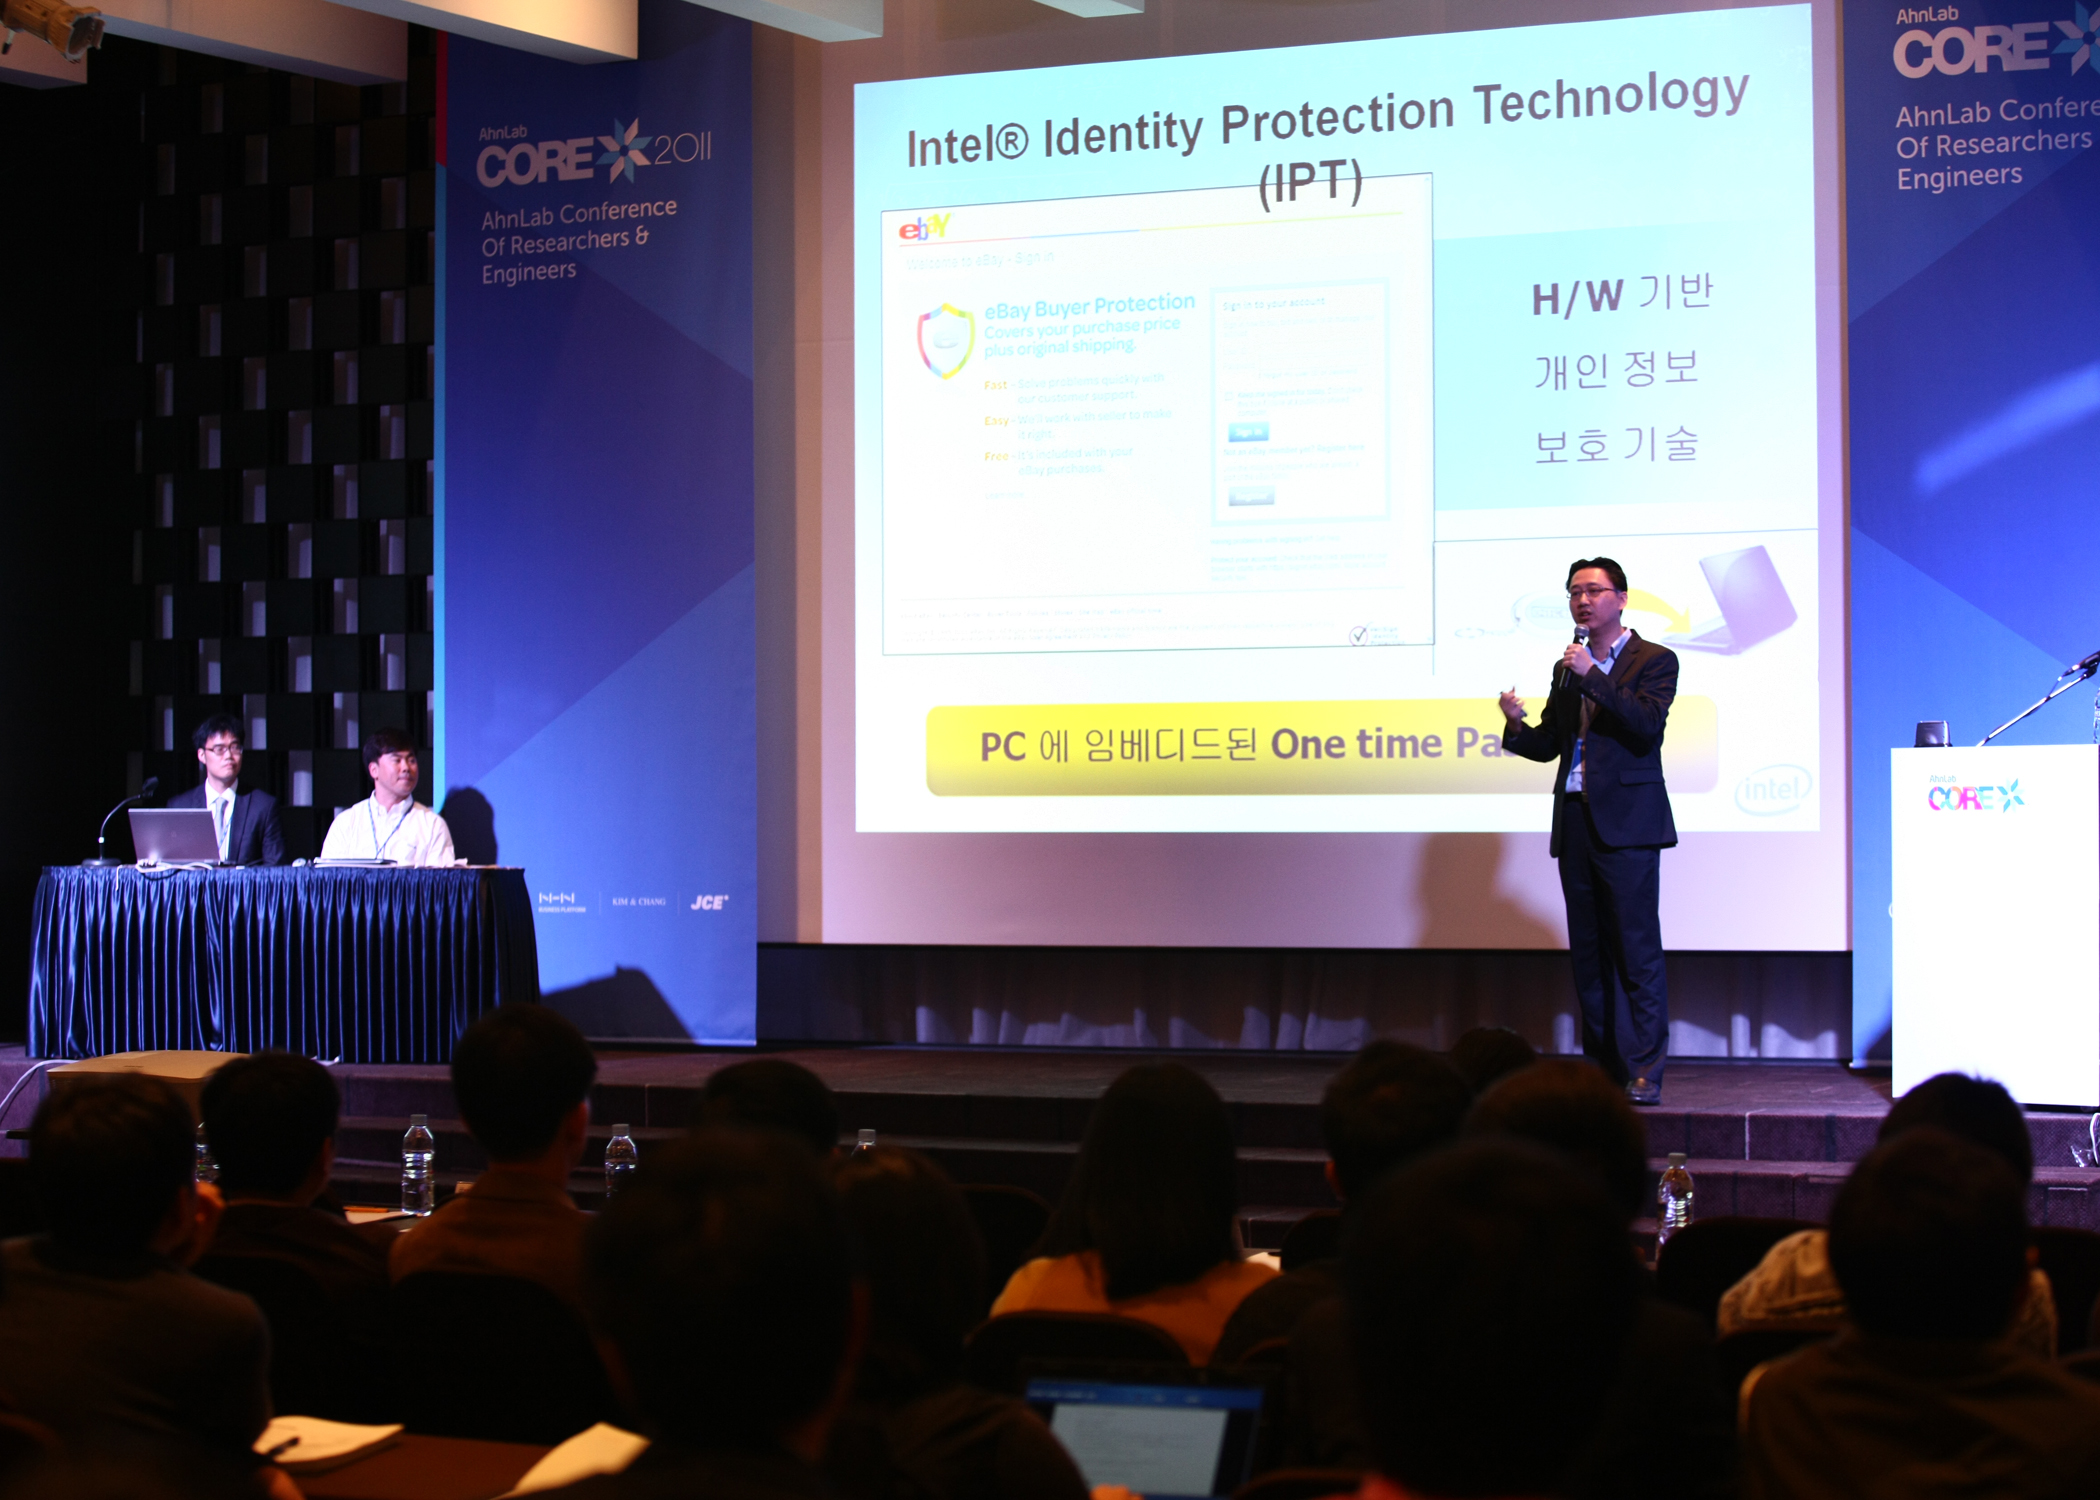
"해킹 툴의 제왕 제우스(Zeus). 입력 정보나 전송 정보를 탈취하는 등의 기법으로 인터넷 뱅킹 관련 정보나
악성코드 진단 및 치료 기술 / 엔진개발팀 김건우 책임연구원
"스무고개 진단법이라고도 불리는 Decision Tree 진단법은 진단 전용 스크립트 언어로 작성되는데,
"디지털 포렌식이란 범죄 재현이나 파괴적이고 비인가된 행동들에 대한 예측을 손쉽게 하기 위해
"온라인 게임 해킹 기법으로 자주 사용되는 것이 메모리 변조 기법이다. 메모리 변조 기법에는 코드를 변조하는
"패킷은 레고와 같다. 레고를 하듯이 하나하나 끼워맞추면 어렵지 않게 분석할 수 있다.
소프트웨어 UX 개발 방법론 / UX/TW팀 김정연 팀장
안티바이러스 엔진의 QA 방법론 / 품질보증팀 최정희 책임연구원
실습으로 풀어보는 커널 덤프 디버깅 / 기반기술팀 김성현 책임연구원
|
차세대 IT 전략 “개인을 위해 융합된 IT 환경을 제공하라”
IT 산업의 패러다임은 변했다. 인간 중심의 IT, 지능적으로 융합되는 IT, 그 한복판에 소프트웨어가 있다고 김홍선 대표는 역설했다.
정보는 빠르다. 정보는 점점 더 똑똑해지고 있다. 정보를 검색하고 분석하기가 쉬워졌다. 정보는 무한 재생된다. 그리고 정보는 사멸하지 않는다.
혁명이라 일컬을 만한 이 같은 변화가 매우 빠르게 진행되고 있다. 정보는 이제 전산실에만 머물지 않는다. 우리 생활 곳곳으로 침투하고 있고, 이에 따라 트래픽 양도 폭발하고 있다.
3대 정보화 기기라 할 수 있는 PC, TV, 휴대전화의 수는 이미 인구 수를 넘어섰다. 2013년이면 무선 인터넷 이용자가 유선 인터넷 이용자 수를 능가할 것으로 예측되고 있으며, 휴대전화와 인터넷 기기를 지나 스마트 기기가 대세를 이루고 있다.
어느 때보다도 편리하고 효율적으로 정보를 이용할 수 있다.
스마트 시대에는 개인화되고 융합된 IT를 원한다. ‘나’의 취향에 맞는 기기와 콘텐츠를 ‘나’에게 최적화된 형태로 제공되기를 바란다. 그러한 기기와 콘텐츠는 다양한 고도의 IT 기술이 ‘융합’돼 있어야 한다. 휴대전화, PC, TV를 각각 따로 들고다니고 싶어하지는 않는다.
개인화되고 융합화된 스마트 시대를 견인하는 것은 소프트웨어와 콘텐츠다. 이 시대에는 고정적이고 폐쇄적이던 소통 방법이 역동적이고 융합적으로 변한다. 이를 통해 정보의 재조합과 추론, 실시간 공유가 더욱 활발해진다.
김홍선 대표는 “IT 강국이었던 한국의 발전 속도가 정체된 것은 소프트웨어 때문”이라고 진단하며 “소프트웨어가 IT의 자산이며 중심”이라고 강조했다. 이러한 소프트웨어는 전문성과 보안, 창의력이 뒷받침돼야 한다. 특히 고도의 보안 위협이 난무하고 컴플라이언스 준수가 의무화되는 이 시기에 투명하고 가시적이며 신뢰도 높은 소프트웨어 개발이 기업 비즈니스를 좌우할 수 있다고 설명했다.
안철수연구소는 소프트웨어의 기획 단계에서부터 사용자 인터페이스와 사용자 경험, 품질을 고려함으로써 우수하고 최적화된 소프트웨어를 개발하고 있다. 23년간의 소프트웨어 개발 과정을 거치면서 안철수연구소는 ASD(AhnLab Smart Defense), 엔드 포인트, 네트워크단의 기반 기술을 확보했다. 이를 토대로 안티 바이러스를 비롯해 통합 위협 관리(UTM), 좀비 PC 방지, 웹 보안, 모바일 보안, 망 분리 등 다층적인 보안 제품군을 보유하고 있으며, 보안 컨설팅, 침해 분석/대응, 통합 보안 관제 등 총체적인 보안 관련 서비스를 제공하고 있다.
김홍선 대표는 “안철수연구소는 백발이 성성한 개발자, 서로 끌어주고 밀어주는 멘토링 문화의 정착, 분야별 전문가 육성과 PRB/TSC 등 전문 조직이 안정적으로 뒷받침된 개발 문화를 만들어가고 있다”면서 “목표에 맞는 소프트웨어 구조 설계, 끊임없는 기술 혁신, 소프트웨어 중심의 마인드, 사용성/접근성/지능성을 고려한 설계와 개발, 협력과 소통을 중시함으로써 소프트웨어가 IT 산업의 중심이 될 수 있도록 하겠다”고 강조했다. |
 김홍선/안철수연구소 대표이사
|
악성코드는 진화하고 있다
1986년 세계 최초의 바이러스인 ‘브레인(Brain)’부터 2011년의 APT(Advanced Persistent Threat)에 이르기까지 악성코드는 끊임없이 변화, 발전하고 있다. 안철수연구소는 1988년 V3 개발에서 시작해 23년간 국내외의 악성코드와 겨뤄왔다.
▶1986년 세계 최초의 바이러스 ‘브레인(Brain)’ 등장(국내에는 1988년 상륙) ▶1987년 예루살렘 바이러스 : 13일의 금요일에 실행되는 바이러스 ▶1992년 미켈란젤로 바이러스 : 르네상스 시대의 천재 화가이자 발명가인 미켈란젤로의 탄생일인3월 6일에 활동하는 바이러스. 최초로 저녁 9시 뉴스에 보도됨.
▶1995년 매크로 바이러스 : 주로 기업 사용자 공격
▶2001년 코드레드 웜 : 기존 악성코드가 파일 기반이었던 데 비해 메모리 덤프 방식이라 초기에 진단하지 못함
▶ 2001년 님다 웜 : 방화벽, 공유 폴더, 웹 페이지 등 동시 감염 - 안철수연구소 ASEC(시큐리티 대응 센터) 탄생 계기가 됨 : 단말만으로는 보안 불가능, 안티 바이러스와 네트워크 보안이 통합된 새로운 보안 솔루션 필요
- 봇넷 등장 - 웹 해킹, 트로이목마 등장 - 금전적 목적의 보안 위협 등장 - 네트워크 관제 필요성 대두 - 해킹 필수 요소로 악성코드 활용
- 사회적 이슈 노린 해킹 증가 - 민/관/군 합동 공조 체계 및 컨트롤 타워 필요
- APT(Advanced Persistent Threat) 가시화 : 정부, 금융기관, 기간산업 등 공격
▶Coming up next... - 모바일, 64비트
|
 조시행/안철수연구소 연구소장
- 안철수연구소